
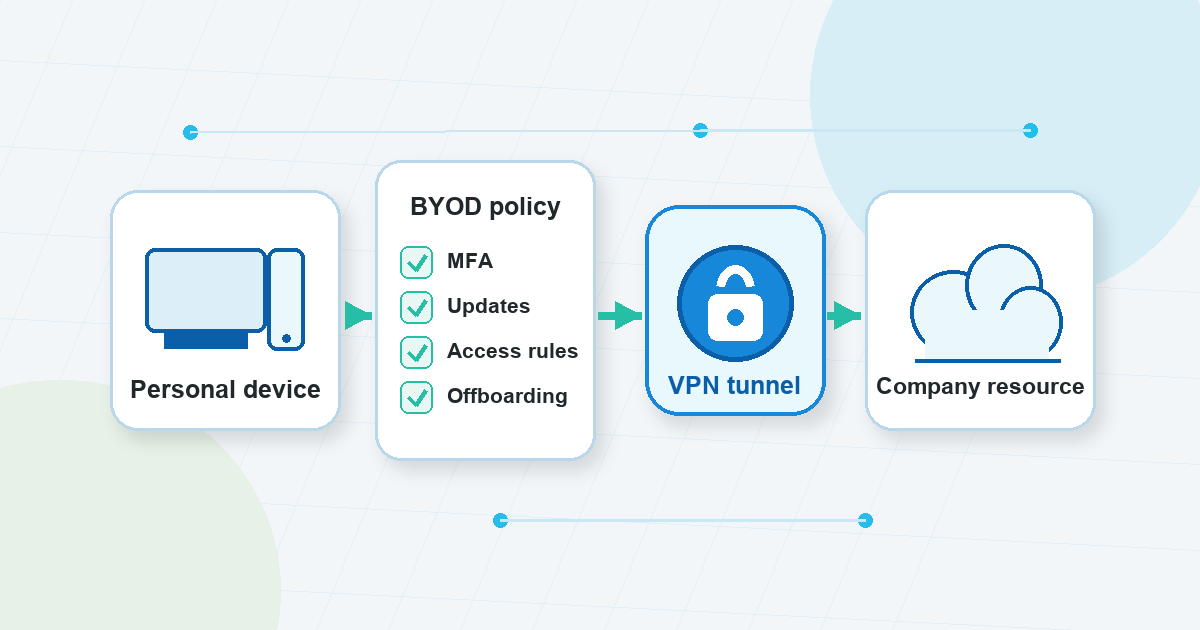
ছোট দলগুলি প্রায়ই একটি সাধারণ কারণে BYOD গ্রহণ করে: একটি আনুষ্ঠানিক ডিভাইস প্রোগ্রাম বিদ্যমান হওয়ার আগে কাজ করা দরকার। একজন ঠিকাদার ফাইল আপলোড করার জন্য একটি ব্যক্তিগত ল্যাপটপ ব্যবহার করে। একজন ম্যানেজার বাড়ি থেকে একটি ড্যাশবোর্ড অনুমোদন করেন। একজন প্রতিষ্ঠাতা ভ্রমণের সময় একটি ফোন থেকে একটি অ্যাডমিন প্যানেল চেক করেন।
যে নমনীয়তা দরকারী হতে পারে. এটি নিরাপত্তা প্রশ্নও পরিবর্তন করে।
কোম্পানির মালিকানাধীন ডিভাইসগুলির সাথে, একটি দল সাধারণত হার্ডওয়্যার, সেটিংস, আপডেট, সমর্থন প্রক্রিয়া এবং অফবোর্ডিং রুটিন আরও সরাসরি সংজ্ঞায়িত করতে পারে। BYOD এর সাথে, ব্যক্তিগত মালিকানাধীন ডিভাইসগুলি আরও বৈচিত্র্য নিয়ে আসে। একটি ল্যাপটপ প্যাচ করা এবং শুধুমাত্র একজন ব্যক্তি ব্যবহার করতে পারে। অন্যটি পুরানো, বাড়িতে ভাগ করা, ব্যক্তিগত অ্যাপে পূর্ণ, বা বেশ কয়েকটি ক্লায়েন্ট প্রকল্পে ব্যবহৃত হতে পারে।
একটি VPN সেই ছবির একটি গুরুত্বপূর্ণ অংশে সাহায্য করতে পারে: নেটওয়ার্ক পাথ৷ এটি নিরাপদ দূরবর্তী অ্যাক্সেসের অভ্যাসকে সমর্থন করতে পারে যখন লোকেরা হোম নেটওয়ার্ক, হোটেল, সহকর্মী স্থান, বিমানবন্দর, বা কোম্পানি পরিচালনা করে না এমন অন্যান্য নেটওয়ার্ক থেকে সংযোগ করে। কিন্তু এটি কোন ব্যক্তিগত ডিভাইস গ্রহণযোগ্য তা নির্ধারণ করতে পারে না, প্রতিটি অ্যাকাউন্টের নিয়ম প্রয়োগ করতে পারে, পৃথক কাজ এবং ব্যক্তিগত ফাইলগুলি, বা কেউ চলে যাওয়ার পরে অ্যাক্সেস সরাতে পারে না।
এটি BYOD দলগুলির জন্য ব্যবহারিক উত্তর: এটি যেখানে ফিট করে সেখানে একটি VPN ব্যবহার করুন, তবে এটির চারপাশে বাকি দূরবর্তী অ্যাক্সেস সুরক্ষা রুটিন তৈরি করুন৷
BYOD শুধুমাত্র একটি সংযোগের সিদ্ধান্ত নয়
BYOD মানে “আপনার নিজস্ব ডিভাইস আনুন।” বাস্তবে, এর অর্থ হল কর্মচারী, ঠিকাদার বা অংশীদাররা কিছু কাজের জন্য ব্যক্তিগত ল্যাপটপ, ফোন বা ট্যাবলেট ব্যবহার করে।
NCSC-এর BYOD নির্দেশিকা এটিকে ব্যবহারযোগ্যতা, ঝুঁকি, ব্যবস্থাপনার গভীরতা এবং কর্পোরেট-ডেটা মালিকানার মধ্যে ভারসাম্য হিসাবে তৈরি করে। এই ফ্রেমিংটি দরকারী কারণ এটি কথোপকথনটিকে “শুধু VPN এর সাথে সংযোগ করুন” ফাঁদ থেকে দূরে রাখে৷
একটি ব্যক্তিগত ডিভাইস একটি কাজের অ্যাকাউন্টে পৌঁছানোর আগে, টিমের জানা উচিত:
- কাকে কাজের জন্য ব্যক্তিগত ডিভাইস ব্যবহার করার অনুমতি দেওয়া হয়েছে।
- ব্যক্তিগত ডিভাইস থেকে কোন কাজের সিস্টেম অনুমোদিত।
- অ্যাক্সেসের আগে কোন ডিভাইসের শর্ত গ্রহণযোগ্য।
- কিভাবে কাজের ডেটা সংরক্ষণ বা সিঙ্ক করা যেতে পারে।
- কিছু ভেঙে গেলে কে ডিভাইসটিকে সমর্থন করে।
- যখন একটি ডিভাইস হারিয়ে, বিক্রি, মেরামত বা শেয়ার করা হয় তখন কী হয়৷
- অফবোর্ডিংয়ের সময় কীভাবে অ্যাক্সেস সরানো হয়।
যদি এই উত্তরগুলি অস্পষ্ট হয়, দলটির সত্যিই একটি বায়ড নীতি নেই। এর অভ্যাস, ব্যতিক্রম এবং অনুমান আছে। একটি VPN একটি রুটকে নিরাপদ করতে পারে, কিন্তু এটি অস্পষ্ট মালিকানাকে স্পষ্ট নিয়মে পরিণত করতে পারে না।
যেখানে একটি VPN BYOD দলকে সাহায্য করে
একটি VPN একটি নেটওয়ার্ক-পাথ টুল হিসাবে বোঝা সবচেয়ে সহজ। ব্যবহার করা সেটআপ এবং পণ্যের উপর নির্ভর করে, এটি ব্যবহারকারীদের শুধুমাত্র স্থানীয় নেটওয়ার্কের উপর নির্ভর করার পরিবর্তে একটি এনক্রিপ্ট করা VPN টানেলের মাধ্যমে ট্র্যাফিককে সাহায্য করতে পারে যা তারা ব্যবহার করছে।
এটি BYOD এর জন্য গুরুত্বপূর্ণ কারণ ব্যক্তিগত ডিভাইসগুলি প্রায়শই কোম্পানির নিয়ন্ত্রণের বাইরে নেটওয়ার্ক থেকে সংযোগ করে। একটি হোটেলের ওয়াই-ফাই নেটওয়ার্ক ভালভাবে কনফিগার করা হয়েছে কিনা, একটি সহকর্মী নেটওয়ার্ক অজানা ডিভাইসে ভিড় করছে কিনা, বা হোম রাউটার সঠিকভাবে রক্ষণাবেক্ষণ করা হয়েছে কিনা তা একটি দল হয়তো জানে না।
সেই সেটিংয়ে, দূরবর্তী কাজের জন্য একটি ভিপিএন রুটিনের একটি দরকারী অংশ হতে পারে:
- এটি ব্যবহারকারীরা যখন বিশ্বস্ত নেটওয়ার্ক থেকে দূরে থাকে তখন সংযোগ করার একটি সংজ্ঞায়িত উপায় দেয়৷
- এটি পাবলিক বা শেয়ার্ড ওয়াই-ফাইতে কিছু স্থানীয়-নেটওয়ার্ক ঝুঁকির এক্সপোজার কমাতে পারে।
- এটি অ-প্রযুক্তিগত ব্যবহারকারীদের জন্য নথিভুক্ত করা দূরবর্তী-অ্যাক্সেস প্রত্যাশাকে সহজ করে তুলতে পারে।
- এটি MFA এবং অনুমতি সীমার মতো অ্যাকাউন্ট নিয়ন্ত্রণের পাশে বসতে পারে।
VPN Unlimited by KeepSolid একটি VPN বিকল্প হিসাবে এই ধরনের রিমোট-ওয়ার্ক রুটিনের সাথে ফিট হতে পারে, যদি টিম নথিভুক্ত করে যে VPN কিসের জন্য দায়ী এবং কী নীতি, অ্যাক্সেস নিয়ন্ত্রণ এবং ডিভাইসের স্বাস্থ্যবিধি দ্বারা পরিচালনা করা উচিত।চাবিকাঠি হল প্রত্যাশা-সেটিং। একটি VPN একটি নিরাপদ সংযোগ পথ সমর্থন করতে পারে৷ এটি ব্যক্তিগত ডিভাইস পরিচালনার মতো একই জিনিস নয়।
একটি VPN কি সমাধান করে না
অনুমোদিত BYOD এবং দূরবর্তী-অ্যাক্সেস উত্সগুলি একই সাধারণ দিক নির্দেশ করে: BYOD ঝুঁকি সংযোগের চেয়েও বিস্তৃত।
একটি VPN স্বয়ংক্রিয়ভাবে প্রশ্নের উত্তর দেয় না যেমন:
- ব্যক্তিগত ল্যাপটপ আপডেট করা হয়?
- ফোনটা কি অন্য কারো সাথে শেয়ার করা হয়েছে?
- ব্যবহারকারীর কি MFA সক্ষম আছে?
- কাজের ফাইলগুলি কি ব্যক্তিগত স্টোরেজে সংরক্ষণ করা হচ্ছে?
- ব্যবহারকারীর কি এখনও এই সিস্টেমে অ্যাক্সেস প্রয়োজন?
- প্রকল্পের পরে কি একজন ঠিকাদারের প্রবেশাধিকার সরানো হয়েছে?
- ব্যবহারকারীরা কি সন্দেহজনক লগইন প্রম্পট বা হারিয়ে যাওয়া ডিভাইস রিপোর্ট করার জন্য প্রশিক্ষিত?
NIST এর রিমোট-অ্যাক্সেস এবং BYOD নির্দেশিকা পুরানো, কিন্তু এখনও এখানে ভিত্তিগত প্রসঙ্গ হিসাবে দরকারী: বাহ্যিক নেটওয়ার্ক এবং ব্যক্তিগত মালিকানাধীন ডিভাইসগুলির স্তরযুক্ত নিয়ন্ত্রণ প্রয়োজন৷ এর মধ্যে রয়েছে নীতি, সুরক্ষিত ক্লায়েন্ট ডিভাইস, প্রমাণীকরণ, অ্যাক্সেসের স্তর, এনক্রিপশন, প্যাচিং এবং এন্ডপয়েন্ট বিবেচনা। একটি VPN এটি প্রতিস্থাপন করার পরিবর্তে সেই স্তরযুক্ত মডেলের অন্তর্গত।
ছোট দলের জন্য, এই পার্থক্য দুটি সাধারণ ভুল প্রতিরোধ করে। প্রথমটি হল VPN অ্যাক্সেসকে যেকোন ব্যক্তিগত ডিভাইসের যেকোন কাজের টুলে পৌঁছানোর অনুমতি হিসাবে বিবেচনা করা হচ্ছে। দ্বিতীয়টি একটি লিখিত নীতিকে যথেষ্ট হিসাবে বিবেচনা করছে যখন কেউ অ্যাক্সেস, আপডেট বা অফবোর্ডিং পরীক্ষা করে না।
গুড byod নিরাপত্তা যারা চরম মধ্যে বসে. এটি ব্যবহারিক, লিখিত এবং কারো মালিকানাধীন।
আপনার BYOD নীতিতে কি সিদ্ধান্ত নেওয়া উচিত
Deel-এর BYOD নীতি নিবন্ধটি একটি ব্যবহারিক কারণে উপযোগী: এটি ব্যক্তিগত ডিভাইসগুলি স্বাভাবিক হওয়ার আগে দূরবর্তী দলকে কী ধরনের সিদ্ধান্ত নেওয়া উচিত তা বর্ণনা করে৷ বিশদ কোম্পানি অনুসারে পরিবর্তিত হবে, তবে বিভাগগুলি একটি কঠিন পরিকল্পনা চেকলিস্ট।
ডিভাইসের যোগ্যতা
কোন ডিভাইস ব্যবহার করা যেতে পারে তা নির্ধারণ করে শুরু করুন। একজন কর্মচারীর দ্বারা ব্যবহৃত একটি ব্যক্তিগত ল্যাপটপ একটি শেয়ার্ড ফ্যামিলি ট্যাবলেট বা একটি পুরানো ফোনের মতো ঝুঁকিপূর্ণ নয় যা আর আপডেট পায় না৷
আপনার নীতি এটি সহজ রাখতে পারে:
- অনুমোদিত ডিভাইস প্রকার।
- ন্যূনতম অপারেটিং সিস্টেম বা আপডেট প্রত্যাশা।
- ভাগ করা ডিভাইস অনুমোদিত কিনা।
- রুট করা, জেলব্রোকেন, বা অন্যথায় পরিবর্তিত ডিভাইস নিষিদ্ধ কিনা।
- একটি ডিভাইস হারিয়ে গেলে বা প্রতিস্থাপিত হলে ব্যবহারকারীদের কি করতে হবে।
একটি নীতি লেখা এড়িয়ে চলুন যা শুধুমাত্র একটি নিখুঁত IT পরিবেশের জন্য কাজ করে যদি আপনার দল এখনও সেখানে না থাকে। স্পষ্ট এবং বাস্তবসম্মত কঠোর এবং উপেক্ষা করা ভাল.
অ্যাক্সেস নিয়ন্ত্রণ
প্রত্যেক BYOD ব্যবহারকারীর একই অ্যাক্সেসের প্রয়োজন নেই। একজন ঠিকাদার যিনি একটি নথি সম্পাদনা করেন তাদের স্বয়ংক্রিয়ভাবে বিলিং, অবকাঠামো বা গ্রাহকের রেকর্ড পরিচালনাকারীর মতো একই অনুমতি পাওয়া উচিত নয়।
দরকারী নিয়ম অন্তর্ভুক্ত:
- লোকেদের শুধুমাত্র তাদের ভূমিকার জন্য প্রয়োজনীয় সিস্টেমগুলিতে অ্যাক্সেস দিন৷
- গুরুত্বপূর্ণ অ্যাকাউন্টের জন্য MFA প্রয়োজন।
- শেয়ার করা অ্যাকাউন্টগুলি এড়িয়ে চলুন যেখানে ব্যক্তিগত দায়বদ্ধতা গুরুত্বপূর্ণ।
- নিয়মিত সময়সূচীতে অনুমতি পর্যালোচনা করুন।
- কেউ একটি ভূমিকা বা প্রকল্প ছেড়ে গেলে অবিলম্বে অ্যাক্সেস সরান৷
এখানেই দূরবর্তী অ্যাক্সেস নিরাপত্তা VPN ব্যবহারের চেয়ে বিস্তৃত হয়। VPN রুটে সাহায্য করতে পারে, কিন্তু অ্যাকাউন্ট এবং অনুমতিগুলির এখনও তাদের নিজস্ব নিয়ন্ত্রণ প্রয়োজন।
ডেটা হ্যান্ডলিং
ব্যক্তিগত ডিভাইসগুলি সীমানা ঝাপসা করে। একটি দ্রুত কাজের জন্য ডাউনলোড করা একটি ফাইল একটি ব্যক্তিগত ফোল্ডারে থাকতে পারে। একটি ফোন ব্যক্তিগত ক্লাউড অ্যাকাউন্টে ফাইল সিঙ্ক করতে পারে। একাধিক ক্লায়েন্টের জন্য ব্যবহৃত একটি ল্যাপটপ ওয়ার্কস্পেস মিশ্রিত করতে পারে।
একটি BYOD নীতি নির্ধারণ করা উচিত কোন কাজের ডেটা ডাউনলোড করা যেতে পারে, এটি কোথায় সংরক্ষণ করা যেতে পারে, স্থানীয় অনুলিপি অনুমোদিত কিনা এবং কাজ শেষ হলে কীভাবে ডেটা পরিচালনা করা উচিত।নিয়ন্ত্রিত, চুক্তি-সীমাবদ্ধ, বা সংবেদনশীল কাজের জন্য, সাধারণ ব্লগ নির্দেশিকা যথেষ্ট নয়। ব্যক্তিগত-ডিভাইস অ্যাক্সেসের অনুমতি দেওয়ার আগে দলটিকে তার নিজস্ব আইনি, HR, IT, ক্লায়েন্ট এবং সম্মতির প্রয়োজনীয়তার সাথে BYOD নিয়মগুলি সারিবদ্ধ করা উচিত।
মনিটরিং এবং গোপনীয়তার সীমানা
BYOD কোম্পানির মালিকানাধীন সরঞ্জাম থেকে আলাদা কারণ ডিভাইসটিও ব্যক্তির অন্তর্গত। Deel-এর নিবন্ধ নীতি নকশার অংশ হিসাবে পর্যবেক্ষণ এবং গোপনীয়তার সীমানাকে কল করে৷ এটি ছোট দলগুলির জন্য একটি দরকারী অনুস্মারক: সংস্থাটি ব্যক্তিগত ডিভাইসে কী দেখতে পারে, সমর্থন করতে পারে, অনুরোধ করতে পারে বা প্রয়োজন সে সম্পর্কে লোকেদের অনুমান করতে ছাড়বেন না।
নীতির ব্যাখ্যা করা উচিত যে ব্যক্তিগত ব্যবহারে অত্যধিক যোগাযোগ না করে কী প্রত্যাশিত। ব্যক্তিগত-ডিভাইস ব্যবস্থা যুক্তিসঙ্গতভাবে সমর্থন করতে পারে তার চেয়ে দলের গভীর নিয়ন্ত্রণের প্রয়োজন হলে, এটি একটি চিহ্ন হতে পারে যে কাজটি পরিবর্তে কোম্পানি-পরিচালিত সরঞ্জামগুলির অন্তর্গত।
সমর্থন এবং অফবোর্ডিং
BYOD সমর্থন অগোছালো হয়ে যেতে পারে যদি কেউ সীমানা নির্ধারণ না করে। কোম্পানি কি একটি ব্যক্তিগত ল্যাপটপের সমস্যা সমাধানে সাহায্য করবে? একটি VPN সংযোগ একটি সময়সীমার আগে ব্যর্থ হলে কি হবে? একজন ঠিকাদার চলে গেলে অ্যাক্সেস মুছে ফেলা হয় তা নিশ্চিত করে কে?
কোন জরুরী ঘটনা ঘটার আগে সেই উত্তরগুলো লিখুন। অফবোর্ডিং বিশেষ মনোযোগের দাবি রাখে কারণ ছোট দলগুলি প্রায়ই অনানুষ্ঠানিক সম্পর্কের উপর নির্ভর করে। কাজ শেষ হওয়ার কারণে অ্যাক্সেস শেষ হওয়া উচিত, সপ্তাহ পরে কেউ মনে রাখার কারণে নয়।
BYOD নিরাপত্তার সর্বোত্তম অনুশীলন যা VPN ব্যবহারের সাথে ভালভাবে যুক্ত হয়
কিপারের BYOD সর্বোত্তম-অভ্যাস নিবন্ধটি একটি ব্যবহারিক বিষয়কে শক্তিশালী করে: VPN বা দূরবর্তী-অ্যাক্সেস নিয়মগুলি অন্যান্য নিয়ন্ত্রণের সাথে সম্পর্কিত। একটি IT-আলো দলের জন্য, দরকারী সংস্করণ হল দৈনন্দিন অভ্যাসগুলির একটি সংক্ষিপ্ত তালিকা যা লোকেরা আসলে অনুসরণ করতে পারে।
এই byod নিরাপত্তা সর্বোত্তম অনুশীলন একটি ভাল শুরু বিন্দু:
- ব্যক্তিগত-ডিভাইস অ্যাক্সেস রুটিন হওয়ার আগে একটি সরল-ভাষা BYOD নীতি লিখুন।
- গুরুত্বপূর্ণ কাজের অ্যাকাউন্টের জন্য MFA প্রয়োজন।
- অ্যাক্সেস সংকীর্ণ এবং ভূমিকা-ভিত্তিক রাখুন।
- ব্যবহারকারীদের অপারেটিং সিস্টেম, ব্রাউজার এবং মূল অ্যাপ আপডেট রাখতে বলুন।
- স্থানীয়ভাবে কোন কাজের ডেটা ডাউনলোড বা সংরক্ষণ করা যেতে পারে তা নির্ধারণ করুন।
- যেখানে সম্ভব আলাদা কাজ এবং ব্যক্তিগত ডেটা।
- সংবেদনশীল কাজের জন্য শেয়ার করা ব্যক্তিগত ডিভাইস এড়িয়ে চলুন।
- ব্যবহারকারীদের সর্বজনীন Wi-Fi, হারিয়ে যাওয়া ডিভাইস, সন্দেহজনক প্রম্পট এবং রিপোর্টিং ধাপে প্রশিক্ষণ দিন।
- নিয়মিত অ্যাক্সেস পর্যালোচনা করুন।
- অফবোর্ডিংয়ের সময় অ্যাক্সেস সরান, দীর্ঘ বিলম্বের পরে নয়।
এই পদক্ষেপগুলির কোনটিই নাটকীয় হওয়ার দরকার নেই। মানটি প্রত্যাশাকে সুস্পষ্ট করার থেকে আসে। লোকেদের একটি নিয়ম অনুসরণ করার সম্ভাবনা বেশি থাকে যখন তারা জানে যে এটি কখন প্রযোজ্য, কে এটির মালিক এবং কিছু ভুল হলে কী করতে হবে।
BYOD ব্যবহারকারীদের জন্য একটি সহজ VPN বার্তা
“VPN ব্যবহার করুন” বেশিরভাগ দলের জন্য খুব অস্পষ্ট। এটি কখন সংযোগ করতে হবে, সংযোগ ব্যর্থ হলে কী করতে হবে, বা কোন ঝুঁকিগুলি এখনও রয়ে গেছে তা লোকেদের বলে না।
একটি ভাল বার্তা আরও নির্দিষ্ট:
- কোম্পানি নিয়ন্ত্রণ করে না এমন নেটওয়ার্ক থেকে সংযোগ করার সময় VPN ব্যবহার করুন, যদি এটি আপনার দলের অ্যাক্সেস প্রক্রিয়ার অংশ হয়।
- প্রয়োজনীয় অ্যাকাউন্টগুলিতে MFA সক্ষম রাখুন৷
- আপনি যেখানে চান সেখানে কাজের ফাইলগুলি সংরক্ষণ করার অনুমতি হিসাবে VPN অ্যাক্সেস ব্যবহার করবেন না।
- আপনার ভূমিকা, ক্লায়েন্ট চুক্তি, বা কোম্পানি নীতি অনুমতি দেয় না কাজের জন্য একটি ব্যক্তিগত ডিভাইস ব্যবহার করবেন না.
- হারানো ডিভাইস, সন্দেহজনক অ্যাকাউন্ট প্রম্পট, বা অস্বাভাবিক অ্যাক্সেস আচরণ দ্রুত রিপোর্ট করুন।
- ব্যক্তিগত অ্যাপ বা স্টোরেজে কাজের ডেটা সরানোর আগে জিজ্ঞাসা করুন।
সেই ভাষা VPN কে সঠিক জায়গায় রাখে। এটি সংযোগ পথ সমর্থন করে, যখন BYOD নীতি ডিভাইসের যোগ্যতা, ডেটা নিয়ম, অ্যাকাউন্ট অ্যাক্সেস, সমর্থন এবং অফবোর্ডিং পরিচালনা করে।
ছোট দলের BYOD প্রস্তুতির চেকলিস্ট
আপনার দল নিয়মিত কাজের অ্যাক্সেসের জন্য ব্যক্তিগত ডিভাইসের উপর নির্ভর করার আগে, এই প্রশ্নগুলির মধ্য দিয়ে যান:
- ডিভাইসের সুযোগ: কোন ব্যক্তিগত ল্যাপটপ, ফোন বা ট্যাবলেট অনুমোদিত?
- ভূমিকার সুযোগ: কোন ব্যবহারকারী, ঠিকাদার বা অংশীদাররা BYOD ব্যবহার করতে পারে?
- কাজের সুযোগ: ব্যক্তিগত ডিভাইস থেকে কোন কাজগুলি গ্রহণযোগ্য?
- অ্যাক্সেসের সুযোগ: কোন সিস্টেমগুলি অনুমোদিত, সীমিত বা বন্ধ সীমা?
- VPN নির্দেশিকা: ব্যবহারকারীদের কখন VPN এর মাধ্যমে সংযোগ করা উচিত?
- MFA: কোন অ্যাকাউন্টের মাল্টি-ফ্যাক্টর প্রমাণীকরণ প্রয়োজন?
- আপডেট: কোন ডিভাইস আপডেট বেসলাইন প্রত্যাশিত?
- ডেটা নিয়ম: ব্যবহারকারীরা কি কাজের ফাইল ডাউনলোড, সঞ্চয়, সিঙ্ক বা মুদ্রণ করতে পারে?
- রিপোর্টিং: হারিয়ে যাওয়া ডিভাইস বা সন্দেহজনক প্রম্পটের পরে ব্যবহারকারীদের কার সাথে যোগাযোগ করা উচিত?
- অফবোর্ডিং: কে অ্যাক্সেস সরিয়ে দেয় এবং কখন?
- রিভিউ রিদম: কত ঘন ঘন অনুমতি এবং BYOD নিয়ম চেক করা হবে?
আপনি যদি এখনও এই প্রশ্নের উত্তর দিতে না পারেন, তাহলে একা VPN দিয়ে ফাঁকটি সমাধান করার চেষ্টা করবেন না। নীতিগত সিদ্ধান্তগুলি দিয়ে শুরু করুন, তারপর সেই কর্মপ্রবাহের ভিতরে VPN রাখুন৷
ব্যবহারিক টেকঅ্যাওয়ে
BYOD ছোট দলগুলিকে আরও নমনীয় করে তুলতে পারে, বিশেষ করে যখন লোকেরা বাড়ি, ভ্রমণ, সহকর্মী স্থান এবং স্বল্পমেয়াদী প্রকল্প জুড়ে কাজ করে। কিন্তু ব্যক্তিগত ডিভাইসগুলিও কম প্রত্যক্ষ নিয়ন্ত্রণ, আরও বৈচিত্র্য এবং স্পষ্ট সীমানার জন্য আরও প্রয়োজনীয়তা নিয়ে আসে।
একটি VPN নিরাপদ দূরবর্তী অ্যাক্সেসের একটি দরকারী অংশ হতে পারে। এটি একটি আরও সুরক্ষিত নেটওয়ার্ক পাথকে সমর্থন করতে পারে যখন লোকেরা কোম্পানি পরিচালনা করে না এমন জায়গা থেকে সংযোগ করে। এটি দূরবর্তী কাজের নির্দেশাবলী ব্যাখ্যা করা সহজ করে তুলতে পারে।
কিন্তু বাইওড নিরাপত্তা এখনও নীতি, MFA, অ্যাক্সেস সীমা, ডিভাইস আপডেট, ডেটা-হ্যান্ডলিং নিয়ম, ব্যবহারকারীর আচরণ এবং অফবোর্ডিংয়ের উপর নির্ভর করে। VPN কে সেই সিস্টেমে একটি স্তর হিসাবে বিবেচনা করুন, পুরো সিস্টেম নয়।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
একটি VPN কি একটি BYOD দলের জন্য যথেষ্ট?
না। একটি VPN নেটওয়ার্ক সংযোগ পথকে সমর্থন করতে পারে, তবে BYOD ডিভাইসের অবস্থা, অ্যাকাউন্ট সুরক্ষা, অনুমতি, ডেটা হ্যান্ডলিং, ব্যবহারকারীর আচরণ এবং অফবোর্ডিংয়ের উপরও নির্ভর করে। এটি একটি বিস্তৃত পরিকল্পনায় এক স্তর হওয়া উচিত।
BYOD নীতিতে কী অন্তর্ভুক্ত করা উচিত?
একটি ব্যবহারিক নীতিতে অনুমোদিত ডিভাইস, যোগ্য ব্যবহারকারী, অনুমোদিত কাজের সিস্টেম, নিরাপত্তা প্রয়োজনীয়তা, ডেটা-হ্যান্ডলিং নিয়ম, সমর্থন সীমানা, গোপনীয়তা প্রত্যাশা, ঘটনা রিপোর্টিং এবং অফবোর্ডিং পদক্ষেপগুলি সংজ্ঞায়িত করা উচিত।
দূরবর্তী কর্মীদের কখন একটি VPN ব্যবহার করা উচিত?
এটি দলের অ্যাক্সেস প্রক্রিয়ার উপর নির্ভর করে। অনেক দল VPN ব্যবহার অন্তর্ভুক্ত করে যখন লোকেরা কোম্পানি নিয়ন্ত্রণ করে না এমন নেটওয়ার্ক থেকে সংযোগ করে, যেমন পাবলিক ওয়াই-ফাই, ট্রাভেল নেটওয়ার্ক, সহকর্মী স্থান, বা হোম নেটওয়ার্ক। নিয়মটি লিখতে হবে এবং MFA, অ্যাক্সেসের সীমা এবং ডিভাইসের প্রত্যাশার সাথে যুক্ত করতে হবে।
সাধারণ BYOD নিরাপত্তা ফাঁক কি?
সাধারণ ফাঁকগুলির মধ্যে রয়েছে পুরানো ডিভাইস, ভাগ করা ব্যক্তিগত ডিভাইস, অস্পষ্ট ডেটা স্টোরেজ নিয়ম, দুর্বল অ্যাকাউন্ট সুরক্ষা, অতিরিক্ত অনুমতি, অনুপস্থিত অফবোর্ডিং এবং কোনও ডিভাইস হারিয়ে গেলে বা লগইন সন্দেহজনক মনে হলে ব্যবহারকারীদের কী করা উচিত সে সম্পর্কে অস্পষ্ট নির্দেশাবলী।
BYOD-এর কি আইনি বা কমপ্লায়েন্স রিভিউ প্রয়োজন?
মাঝে মাঝে। যদি আপনার দল নিয়ন্ত্রিত ডেটা, সংবেদনশীল ক্লায়েন্টের তথ্য, কর্মচারী রেকর্ড, আর্থিক রেকর্ড বা চুক্তি-সীমাবদ্ধ উপাদান পরিচালনা করে, তাহলে ব্যক্তিগত-ডিভাইস অ্যাক্সেসের উপর নির্ভর করার আগে আপনার আইনি, HR, IT, চুক্তিভিত্তিক এবং সম্মতির প্রয়োজনীয়তার সাথে BYOD নিয়মগুলি সারিবদ্ধ করুন৷