
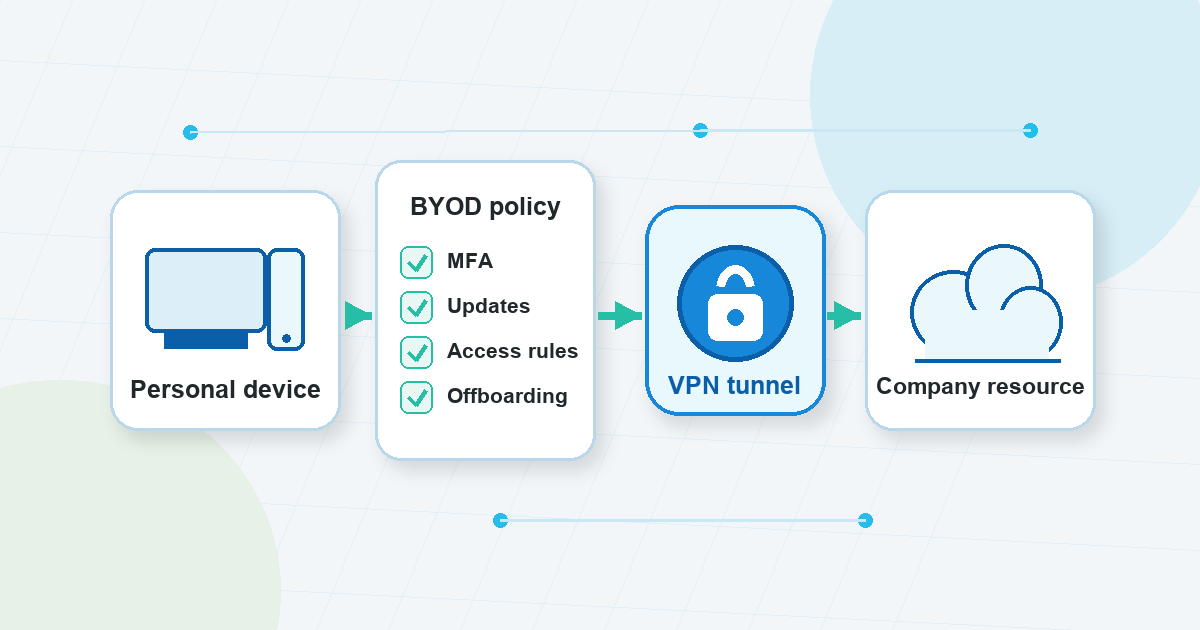
Małe zespoły często przyjmują BYOD z prostego powodu: zanim powstanie formalny program urządzenia, musi nastąpić praca. Wykonawca przesyła pliki za pomocą osobistego laptopa. Menedżer zatwierdza pulpit nawigacyjny z domu. Założyciel sprawdza panel administracyjny z telefonu podczas podróży.
Ta elastyczność może się przydać. Zmienia się także pytanie zabezpieczające.
W przypadku urządzeń należących do firmy zespół może zazwyczaj bardziej bezpośrednio zdefiniować sprzęt, ustawienia, aktualizacje, proces wsparcia i procedurę odłączania. Dzięki BYOD urządzenia osobiste zapewniają większą różnorodność. Jeden laptop może być patchowany i używany tylko przez jedną osobę. Inny może być starszy, współdzielony w domu, pełen osobistych aplikacji lub używany w kilku projektach klientów.
VPN może pomóc w realizacji jednej ważnej części tego obrazu: ścieżki sieciowej. Może wspierać nawyki bezpieczniejszego dostępu zdalnego, gdy ludzie łączą się z sieci domowych, hoteli, przestrzeni coworkingowych, lotnisk lub innych sieci, którymi firma nie zarządza. Nie może jednak decydować, które urządzenia osobiste są dopuszczalne, egzekwować każdą regułę dotyczącą konta, oddzielać pliki służbowe od osobistych ani blokować dostępu po tym, jak ktoś opuści firmę.
Oto praktyczna odpowiedź dla zespołów BYOD: użyj VPN tam, gdzie pasuje, ale zbuduj wokół niego resztę procedury bezpieczeństwa zdalnego dostępu.
BYOD to nie tylko decyzja dotycząca łączności
BYOD oznacza „przynieś własne urządzenie”. W praktyce oznacza to, że pracownicy, kontrahenci lub partnerzy korzystają z osobistych laptopów, telefonów lub tabletów do niektórych zadań służbowych.
Wytyczne BYOD NCSC określają to jako równowagę między użytecznością, ryzykiem, szczegółowością zarządzania i własnością danych korporacyjnych. Takie sformułowanie jest przydatne, ponieważ zapobiega pułapce „po prostu połącz się z VPN”.
Zanim urządzenie osobiste dotrze do konta służbowego, zespół powinien wiedzieć:
- Kto może używać urządzenia osobistego do pracy.
- Które systemy pracy są dozwolone z urządzeń osobistych.
- Jaki stan urządzenia jest akceptowalny przed dostępem.
- W jaki sposób dane służbowe mogą być przechowywane i synchronizowane.
- Kto obsługuje urządzenie, gdy coś się zepsuje.
- Co się stanie, gdy urządzenie zostanie zgubione, sprzedane, naprawione lub udostępnione.
- W jaki sposób dostęp jest usuwany podczas offboardingu.
Jeśli te odpowiedzi są niejasne, zespół tak naprawdę nie ma polityki pożegnalnej. Ma nawyki, wyjątki i założenia. VPN może sprawić, że jedna trasa będzie bezpieczniejsza, ale nie może zamienić niejasnej własności w jasne zasady.
Gdzie VPN pomaga zespołom BYOD
VPN najłatwiej zrozumieć jako narzędzie ścieżki sieciowej. W zależności od konfiguracji i używanego produktu może pomóc w kierowaniu ruchu przez zaszyfrowany tunel VPN, zamiast pozostawiać użytkowników polegających wyłącznie na sieci lokalnej, z której akurat korzystają.
Ma to znaczenie dla BYOD, ponieważ urządzenia osobiste często łączą się z sieci znajdujących się poza kontrolą firmy. Zespół może nie wiedzieć, czy hotelowa sieć Wi-Fi jest dobrze skonfigurowana, czy sieć coworkingowa jest przepełniona nieznanymi urządzeniami lub czy router domowy jest prawidłowo konserwowany.
W tym ustawieniu VPN do pracy zdalnej może być użyteczną częścią rutyny:
- Daje użytkownikom zdefiniowany sposób łączenia się, gdy znajdują się z dala od zaufanych sieci.
- Może zmniejszyć narażenie na niektóre zagrożenia w sieci lokalnej w publicznej lub współdzielonej sieci Wi-Fi.
- Może ułatwić udokumentowanie oczekiwań dotyczących dostępu zdalnego użytkownikom nietechnicznym.
- Może znajdować się obok kontroli konta, takiej jak MFA i limitów uprawnień.
VPN Unlimited by KeepSolid może pasować do tego rodzaju rutyny pracy zdalnej jako opcja VPN, pod warunkiem, że zespół udokumentuje, za co jest odpowiedzialny VPN i co należy uwzględnić w ramach polityki, kontroli dostępu i higieny urządzenia.Kluczem jest określenie oczekiwań. VPN może obsługiwać bezpieczniejszą ścieżkę połączenia. To nie to samo, co zarządzanie urządzeniem osobistym.
Czego nie rozwiązuje VPN
Zatwierdzone źródła BYOD i źródła dostępu zdalnego wskazują ten sam ogólny kierunek: ryzyko BYOD jest szersze niż samo połączenie.
VPN nie odpowiada automatycznie na pytania takie jak:
- Czy laptop osobisty jest zaktualizowany?
- Czy telefon jest dzielony z kimś innym?
- Czy użytkownik ma włączoną funkcję MFA?
- Czy pliki służbowe są zapisywane w pamięci osobistej?
- Czy użytkownik nadal potrzebuje dostępu do tego systemu?
- Czy dostęp wykonawcy został usunięty po zakończeniu realizacji projektu?
- Czy użytkownicy zostali przeszkoleni w zakresie zgłaszania podejrzanych monitów o logowanie lub zgubionych urządzeń?
Wskazówki dotyczące zdalnego dostępu i BYOD NIST są starsze, ale nadal przydatne jako podstawowy kontekst: sieci zewnętrzne i urządzenia osobiste wymagają wielowarstwowej kontroli. Obejmuje to zasady, zabezpieczone urządzenia klienckie, uwierzytelnianie, poziomy dostępu, szyfrowanie, stosowanie poprawek i kwestie dotyczące punktu końcowego. VPN należy do tego modelu warstwowego, a nie go zastępuje.
W przypadku małych zespołów to rozróżnienie pozwala uniknąć dwóch typowych błędów. Pierwsza polega na traktowaniu dostępu VPN jako pozwolenia na dostęp dowolnego urządzenia osobistego do dowolnego narzędzia pracy. Drugim jest traktowanie pisemnej polityki jako wystarczającej, podczas gdy nikt nie sprawdza dostępu, aktualizacji ani usuwania.
Bezpieczeństwo na dobranoc plasuje się pomiędzy tymi skrajnościami. Jest praktyczny, spisany i posiadany przez kogoś.
O czym powinna decydować Twoja polisa BYOD
Artykuł zasad BYOD Deel jest przydatny ze względów praktycznych: określa rodzaje decyzji, które zdalny zespół powinien podjąć, zanim urządzenia osobiste staną się normalne. Szczegóły będą się różnić w zależności od firmy, ale kategorie stanowią solidną listę kontrolną planowania.
Kwalifikowalność urządzenia
Zacznij od podjęcia decyzji, które urządzenia mogą być używane. Osobisty laptop używany przez jednego pracownika nie stwarza takiego samego ryzyka, jak wspólny rodzinny tablet lub stary telefon, który nie otrzymuje już aktualizacji.
Twoja polityka może sprawić, że będzie to proste:
- Dozwolone typy urządzeń.
- Minimalne oczekiwania dotyczące systemu operacyjnego lub aktualizacji.
- Czy współdzielone urządzenia są dozwolone.
- Niezależnie od tego, czy urządzenia zrootowane, po jailbreaku lub w inny sposób zmodyfikowane są zabronione.
- Co użytkownicy muszą zrobić w przypadku zgubienia lub wymiany urządzenia.
Unikaj pisania zasad, które będą działać tylko w idealnym środowisku IT, jeśli Twojego zespołu jeszcze tam nie ma. Jasne i realistyczne jest lepsze niż rygorystyczne i ignorowane.
Kontrola dostępu
Nie każdy użytkownik BYOD potrzebuje takiego samego dostępu. Kontrahent edytujący dokument nie powinien automatycznie otrzymywać tych samych uprawnień, co osoba zarządzająca rozliczeniami, infrastrukturą lub dokumentacją klientów.
Przydatne zasady obejmują:
- Daj ludziom dostęp tylko do systemów niezbędnych do ich roli.
- Wymagaj MFA dla ważnych kont.
- Unikaj wspólnych kont, w przypadku których liczy się indywidualna odpowiedzialność.
- Regularnie przeglądaj uprawnienia.
- Natychmiast usuń dostęp, gdy ktoś opuści rolę lub projekt.
W tym miejscu bezpieczeństwo zdalnego dostępu staje się szersze niż w przypadku VPN. VPN może pomóc w wyznaczaniu trasy, ale konta i uprawnienia nadal wymagają własnej kontroli.
Obsługa danych
Urządzenia osobiste zacierają granice. Plik pobrany w celu szybkiego zadania może pozostać w folderze osobistym. Telefon może synchronizować pliki z osobistym kontem w chmurze. Laptop używany przez wielu klientów może mieszać obszary robocze.
Polityka BYOD powinna definiować, jakie dane służbowe mogą być pobierane, gdzie mogą być przechowywane, czy dozwolone są kopie lokalne oraz w jaki sposób należy obchodzić się z danymi po zakończeniu pracy.W przypadku pracy regulowanej, ograniczonej umową lub wrażliwej ogólne wskazówki na blogu nie wystarczą. Zespół powinien dostosować zasady BYOD do własnych wymagań prawnych, HR, IT, klienta i zgodności, zanim zezwoli na dostęp z urządzenia osobistego.
Monitorowanie i granice prywatności
BYOD różni się od sprzętu będącego własnością firmy, ponieważ urządzenie również należy do człowieka. W artykule Deel przywoływano granice monitorowania i prywatności jako część projektowania polityki. To przydatne przypomnienie dla małych zespołów: nie zostawiaj ludzi zgadujących, co firma może zobaczyć, co firma może wspierać, o co może prosić lub czego wymaga na urządzeniu osobistym.
Polityka powinna wyjaśniać, czego się oczekuje, bez nadmiernego sięgania do użytku prywatnego. Jeśli zespół potrzebuje większej kontroli, niż jest w stanie w rozsądny sposób zapewnić układ oparty na urządzeniach osobistych, może to oznaczać, że praca powinna odbywać się na sprzęcie zarządzanym przez firmę.
Wsparcie i offboarding
Obsługa BYOD może stać się niejasna, jeśli nikt nie zdefiniuje granic. Czy firma pomoże w rozwiązaniu problemu z laptopem osobistym? Co się stanie, jeśli połączenie VPN nie powiedzie się przed upływem terminu? Kto potwierdza, że dostęp jest usuwany w przypadku odejścia wykonawcy?
Zapisz te odpowiedzi, zanim nastąpi pilne wydarzenie. Offboarding zasługuje na szczególną uwagę, ponieważ małe zespoły często opierają się na nieformalnych relacjach. Dostęp powinien zakończyć się z powodu zakończenia pracy, a nie dlatego, że ktoś przypomniał sobie kilka tygodni później.
Najlepsze praktyki dotyczące bezpieczeństwa BYOD, które dobrze komponują się z użytkowaniem VPN
Artykuł dotyczący najlepszych praktyk Keeper dotyczący BYOD podkreśla praktyczny punkt: VPN lub zasady zdalnego dostępu należą obok innych elementów sterujących. Dla lekkiego zespołu IT użyteczną wersją jest krótka lista codziennych nawyków, których ludzie mogą faktycznie przestrzegać.
Poniższe najlepsze praktyki w zakresie bezpieczeństwa Byod są dobrym punktem wyjścia:
- Napisz prostą politykę BYOD, zanim dostęp do urządzeń osobistych stanie się rutyną.
- Wymagaj MFA dla ważnych kont służbowych.
- Utrzymuj wąski dostęp i oparty na rolach.
- Poproś użytkowników o aktualizowanie systemów operacyjnych, przeglądarek i podstawowych aplikacji.
- Zdefiniuj, jakie dane robocze mogą być pobierane lub przechowywane lokalnie.
- Jeśli to możliwe, oddzielaj dane służbowe od osobistych.
- Unikaj współdzielonych urządzeń osobistych do wrażliwych prac.
- Szkoluj użytkowników w zakresie publicznych sieci Wi-Fi, zgubionych urządzeń, podejrzanych monitów i kroków raportowania.
- Regularnie sprawdzaj dostęp.
- Usuń dostęp podczas opuszczania platformy, a nie po długim opóźnieniu.
Żaden z tych kroków nie musi być dramatyczny. Wartość wynika z wyraźnego przedstawienia oczekiwań. Ludzie chętniej przestrzegają zasad, gdy wiedzą, kiedy mają zastosowanie, kto jest ich właścicielem i co zrobić, gdy coś pójdzie nie tak.
Prosta wiadomość VPN dla użytkowników BYOD
„Użyj VPN” jest zbyt niejasne dla większości zespołów. Nie mówi ludziom, kiedy się połączyć, co zrobić, jeśli połączenie nie zostanie nawiązane ani jakie ryzyko nadal istnieje.
Lepszy przekaz jest bardziej szczegółowy:
- Używaj VPN podczas łączenia się z sieci, których firma nie kontroluje, jeśli jest to część procesu dostępu Twojego zespołu.
- Pozostaw MFA włączony na wymaganych kontach.
- Nie używaj dostępu VPN jako pozwolenia na przechowywanie plików roboczych w dowolnym miejscu.
- Nie używaj urządzenia osobistego do pracy, na którą nie pozwala Twoja rola, umowa z klientem lub polityka firmy.
- Szybko zgłaszaj utracone urządzenia, podejrzane monity dotyczące konta lub nietypowe zachowanie dostępu.
- Zapytaj, zanim przeniesiesz dane służbowe do aplikacji osobistych lub pamięci.
Dzięki temu językowi VPN pozostaje na właściwym miejscu. Obsługuje ścieżkę połączenia, podczas gdy polityka BYOD obsługuje uprawnienia urządzenia, reguły dotyczące danych, dostęp do konta, wsparcie i offboarding.
Lista kontrolna gotowości BYOD dla małego zespołu
Zanim Twój zespół będzie korzystał z urządzeń osobistych w celu regularnego dostępu do pracy, zadaj sobie następujące pytania:
— Wskazówki dotyczące VPN: Kiedy użytkownicy powinni łączyć się za pośrednictwem VPN?
- Zakres urządzeń: jakie osobiste laptopy, telefony i tablety są dozwolone?
- Zakres roli: Którzy użytkownicy, wykonawcy lub partnerzy mogą używać BYOD?
- Zakres pracy: Jakie zadania są akceptowalne z urządzenia osobistego?
- Zakres dostępu: Które systemy są dozwolone, ograniczone lub niedostępne?
- MFA: Które konta wymagają uwierzytelniania wieloskładnikowego?
- Aktualizacje: Jaka jest oczekiwana podstawowa aktualizacja urządzenia?
- Reguły dotyczące danych: czy użytkownicy mogą pobierać, przechowywać, synchronizować i drukować pliki służbowe?
- Zgłaszanie: Z kim użytkownicy powinni się kontaktować w przypadku zgubienia urządzenia lub podejrzanego monitu?
- Offboarding: kto i kiedy usuwa dostęp?
- Rytm przeglądu: Jak często będą sprawdzane uprawnienia i reguły BYOD?
Jeśli nie potrafisz jeszcze odpowiedzieć na te pytania, nie próbuj wypełniać luki samym VPN. Zacznij od decyzji politycznych, a następnie umieść VPN w ramach tego przepływu pracy.
Praktyczne dania na wynos
BYOD może zwiększyć elastyczność małych zespołów, zwłaszcza gdy ludzie pracują w domach, w podróży, w przestrzeniach coworkingowych i przy projektach krótkoterminowych. Ale urządzenia osobiste zapewniają również mniej bezpośredniej kontroli, więcej różnorodności i większą potrzebę wyraźnych granic.
VPN może być użyteczną częścią bezpieczniejszego zdalnego dostępu. Może obsługiwać bardziej chronioną ścieżkę sieciową, gdy ludzie łączą się z miejsc, którymi firma nie zarządza. Może również ułatwić wyjaśnienie instrukcji dotyczących pracy zdalnej.
Jednak bezpieczeństwo byod nadal zależy od zasad, MFA, limitów dostępu, aktualizacji urządzeń, zasad przetwarzania danych, zachowań użytkowników i offboardingu. Traktuj VPN jako jedną warstwę w systemie, a nie cały system.
Często zadawane pytania
Czy VPN wystarczy dla zespołu BYOD?
Nie. VPN może obsługiwać ścieżkę połączenia sieciowego, ale BYOD zależy również od stanu urządzenia, ochrony konta, uprawnień, obsługi danych, zachowania użytkownika i offboardingu. Powinna stanowić jedną warstwę w szerszym planie.
Co powinna zawierać polisa BYOD?
Praktyczna polityka powinna definiować dozwolone urządzenia, uprawnionych użytkowników, dozwolone systemy pracy, wymagania bezpieczeństwa, zasady przetwarzania danych, granice wsparcia, oczekiwania dotyczące prywatności, zgłaszanie incydentów i kroki opuszczania firmy.
Kiedy zdalni pracownicy powinni używać VPN?
To zależy od procesu dostępu zespołu. Wiele zespołów używa VPN, gdy ludzie łączą się z sieci, których firma nie kontroluje, takich jak publiczne Wi-Fi, sieci podróżne, przestrzenie coworkingowe lub sieci domowe. Regułę należy spisać i połączyć z MFA, limitami dostępu i oczekiwaniami dotyczącymi urządzenia.
Jakie są typowe luki w zabezpieczeniach BYOD?
Typowe luki obejmują przestarzałe urządzenia, współdzielone urządzenia osobiste, niejasne zasady przechowywania danych, słabą ochronę konta, nadmierne uprawnienia, brak możliwości wylogowania się z systemu i niejasne instrukcje dotyczące tego, co użytkownicy powinni zrobić, gdy urządzenie zostanie utracone lub login będzie wyglądał podejrzanie.
Czy BYOD wymaga przeglądu prawnego lub zgodności?
Czasami. Jeśli Twój zespół zajmuje się danymi regulowanymi, wrażliwymi informacjami o klientach, dokumentacją pracowników, dokumentacją finansową lub materiałami objętymi ograniczeniami umownymi, przed skorzystaniem z dostępu z urządzenia osobistego dostosuj zasady BYOD do wymagań prawnych, HR, IT, umownych i dotyczących zgodności.