
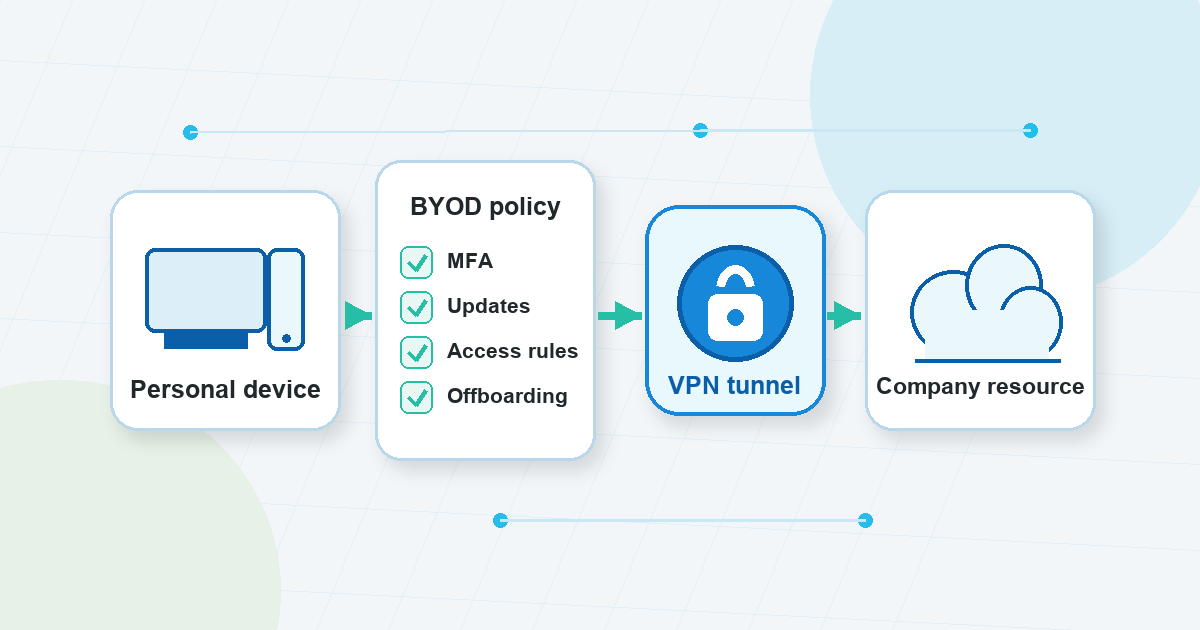
Equipes pequenas geralmente adotam o BYOD por um motivo simples: o trabalho precisa acontecer antes que exista um programa formal de dispositivo. Um empreiteiro usa um laptop pessoal para fazer upload de arquivos. Um gerente aprova um painel em casa. Um fundador verifica um painel de administração em um telefone enquanto viaja.
Essa flexibilidade pode ser útil. Também altera a questão de segurança.
Com dispositivos de propriedade da empresa, uma equipe geralmente pode definir o hardware, as configurações, as atualizações, o processo de suporte e a rotina de desligamento de forma mais direta. Com o BYOD, os dispositivos de propriedade pessoal trazem mais variação. Um laptop pode ser corrigido e usado apenas por uma pessoa. Outro pode ser mais antigo, compartilhado em casa, cheio de aplicativos pessoais ou usado em vários projetos de clientes.
Um VPN pode ajudar em uma parte importante desse cenário: o caminho da rede. Pode apoiar hábitos de acesso remoto mais seguros quando as pessoas se conectam a partir de redes domésticas, hotéis, espaços de coworking, aeroportos ou outras redes que a empresa não gerencia. Mas não pode decidir quais dispositivos pessoais são aceitáveis, impor todas as regras de conta, separar arquivos pessoais e de trabalho ou remover o acesso depois que alguém sai.
Essa é a resposta prática para as equipes BYOD: use um VPN onde ele couber, mas construa o resto da rotina de segurança de acesso remoto em torno dele.
BYOD não é apenas uma decisão de conectividade
BYOD significa “traga seu próprio dispositivo”. Na prática, significa que funcionários, prestadores de serviços ou parceiros usam laptops, telefones ou tablets pessoais para algumas tarefas de trabalho.
A orientação BYOD do NCSC enquadra isso como um equilíbrio entre usabilidade, risco, profundidade de gerenciamento e propriedade de dados corporativos. Esse enquadramento é útil porque mantém a conversa fora da armadilha “basta conectar-se ao VPN”.
Antes que um dispositivo pessoal chegue a uma conta de trabalho, a equipe deve saber:
- Quem tem permissão para usar um dispositivo pessoal para trabalhar.
- Quais sistemas de trabalho são permitidos em dispositivos pessoais.
- Qual condição do dispositivo é aceitável antes do acesso.
- Como os dados de trabalho podem ser armazenados ou sincronizados.
- Quem dá suporte ao aparelho quando algo quebra.
- O que acontece quando um dispositivo é perdido, vendido, reparado ou partilhado.
- Como o acesso é removido durante o desligamento.
Se essas respostas não forem claras, a equipe não possui realmente uma política de byod. Tem hábitos, exceções e suposições. Um VPN pode tornar uma rota mais segura, mas não pode transformar uma propriedade pouco clara em regras claras.
Onde um VPN ajuda as equipes BYOD
Um VPN é mais fácil de entender como uma ferramenta de caminho de rede. Dependendo da configuração e do produto em uso, ele pode ajudar a rotear o tráfego através de um túnel VPN criptografado, em vez de deixar que os usuários dependam apenas da rede local que estão usando.
Isso é importante para o BYOD porque os dispositivos pessoais geralmente se conectam a partir de redes fora do controle da empresa. Uma equipe pode não saber se a rede Wi-Fi de um hotel está bem configurada, se uma rede de coworking está lotada de dispositivos desconhecidos ou se um roteador doméstico é mantido adequadamente.
Nesse cenário, uma VPN para trabalho remoto pode ser uma parte útil da rotina:
- Oferece aos usuários uma maneira definida de se conectar quando estão longe de redes confiáveis.
- Pode reduzir a exposição a alguns riscos da rede local em redes Wi-Fi públicas ou compartilhadas.
- Pode facilitar a documentação das expectativas de acesso remoto para usuários não técnicos.
- Ele pode ficar ao lado de controles de conta, como MFA e limites de permissão.
VPN Unlimited by KeepSolid pode se encaixar nesse tipo de rotina de trabalho remoto como uma opção do VPN, desde que a equipe documente quais são as responsabilidades do VPN e o que deve ser tratado pela política, controle de acesso e higiene do dispositivo.A chave é definir expectativas. Um VPN pode suportar um caminho de conexão mais seguro. Não é a mesma coisa que gerenciar o dispositivo pessoal.
O que um VPN não resolve
O BYOD aprovado e as fontes de acesso remoto apontam na mesma direção geral: o risco do BYOD é mais amplo do que a própria conexão.
Um VPN não responde automaticamente a perguntas como:
- O laptop pessoal está atualizado?
- O telefone é compartilhado com outra pessoa?
- O usuário está com o MFA habilitado?
- Os arquivos de trabalho estão sendo salvos no armazenamento pessoal?
- O usuário ainda precisa de acesso a este sistema?
- O acesso de um empreiteiro foi removido após o projeto?
- Os usuários são treinados para relatar solicitações de login suspeitas ou dispositivos perdidos?
O acesso remoto do NIST e a orientação do BYOD são mais antigos, mas ainda são úteis como contexto fundamental aqui: redes externas e dispositivos de propriedade pessoal precisam de controles em camadas. Isso inclui políticas, dispositivos de cliente protegidos, autenticação, níveis de acesso, criptografia, aplicação de patches e considerações de endpoint. Um VPN pertence a esse modelo em camadas, em vez de substituí-lo.
Para equipes pequenas, essa distinção evita dois erros comuns. A primeira é tratar o acesso VPN como permissão para qualquer dispositivo pessoal acessar qualquer ferramenta de trabalho. A segunda é tratar uma política escrita como suficiente enquanto ninguém verifica o acesso, as atualizações ou a desativação.
Adeus, a segurança fica entre esses extremos. É prático, escrito e de propriedade de alguém.
O que sua política BYOD deve decidir
O artigo de política BYOD de Deel é útil por uma razão prática: ele descreve os tipos de decisões que uma equipe remota deve definir antes que os dispositivos pessoais se tornem normais. Os detalhes variam de acordo com a empresa, mas as categorias são uma lista de verificação de planejamento sólida.
Elegibilidade do dispositivo
Comece decidindo quais dispositivos podem ser usados. Um laptop pessoal usado por um funcionário não representa o mesmo risco que um tablet familiar compartilhado ou um telefone antigo que não recebe mais atualizações.
Sua política pode ser simples:
- Tipos de dispositivos permitidos.
- Sistema operacional mínimo ou expectativas de atualização.
- Se são permitidos dispositivos partilhados.
- São proibidos dispositivos com root, jailbroken ou modificados de outra forma.
- O que os usuários devem fazer se um dispositivo for perdido ou substituído.
Evite escrever uma política que funcione apenas para um ambiente IT perfeito se sua equipe ainda não estiver lá. Claro e realista é melhor do que estrito e ignorado.
Controle de acesso
Nem todos os usuários do BYOD precisam do mesmo acesso. Um contratado que edita um documento não deve receber automaticamente as mesmas permissões que alguém que gerencia faturamento, infraestrutura ou registros de clientes.
Regras úteis incluem:
- Conceda às pessoas acesso apenas aos sistemas necessários para a sua função.
- Exija MFA para contas importantes.
- Evite contas compartilhadas onde a responsabilidade individual é importante.
- Revise as permissões regularmente.
- Remova o acesso imediatamente quando alguém sai de uma função ou projeto.
É aqui que a segurança do acesso remoto se torna mais ampla do que o uso do VPN. O VPN pode ajudar na rota, mas contas e permissões ainda precisam de controles próprios.
Tratamento de dados
Os dispositivos pessoais confundem fronteiras. Um arquivo baixado para uma tarefa rápida pode permanecer em uma pasta pessoal. Um telefone pode sincronizar arquivos com uma conta pessoal na nuvem. Um laptop usado para vários clientes pode misturar espaços de trabalho.
Uma política BYOD deve definir quais dados de trabalho podem ser baixados, onde podem ser armazenados, se cópias locais são permitidas e como os dados devem ser tratados quando o trabalho terminar.Para trabalhos regulamentados, restritos por contrato ou sensíveis, a orientação geral do blog não é suficiente. A equipe deve alinhar as regras BYOD com seus próprios requisitos legais, HR, IT, cliente e conformidade antes de permitir o acesso a dispositivos pessoais.
Monitoramento e limites de privacidade
BYOD é diferente do equipamento da empresa porque o dispositivo também pertence à pessoa. O artigo de Deel destaca os limites de monitoramento e privacidade como parte do desenho da política. Esse é um lembrete útil para equipes pequenas: não deixe as pessoas adivinhando o que a empresa pode ver, apoiar, solicitar ou exigir em um dispositivo pessoal.
A política deve explicar o que é esperado sem exagerar no uso privado. Se a equipe precisar de um controle mais profundo do que um arranjo de dispositivos pessoais pode razoavelmente suportar, isso pode ser um sinal de que o trabalho pertence a equipamentos gerenciados pela empresa.
Suporte e desligamento
O suporte BYOD pode ficar confuso se ninguém definir o limite. A empresa ajudará a solucionar problemas de um laptop pessoal? O que acontece se uma conexão VPN falhar antes do prazo? Quem confirma que o acesso é removido quando um empreiteiro sai?
Escreva essas respostas antes que haja um incidente urgente. O offboarding merece atenção especial porque equipes pequenas geralmente dependem de relacionamentos informais. O acesso deveria terminar porque o trabalho terminou, e não porque alguém se lembrou semanas depois.
Práticas recomendadas de segurança BYOD que combinam bem com o uso do VPN
O artigo de práticas recomendadas BYOD do Keeper reforça um ponto prático: VPN ou regras de acesso remoto pertencem ao lado de outros controles. Para uma equipe IT-light, a versão útil é uma pequena lista de hábitos diários que as pessoas podem realmente seguir.
Estas práticas recomendadas de segurança são um bom ponto de partida:
- Escreva uma política BYOD em linguagem simples antes que o acesso a dispositivos pessoais se torne rotina.
- Exigir MFA para contas de trabalho importantes.
- Mantenha o acesso restrito e baseado em funções.
- Peça aos usuários para manterem os sistemas operacionais, navegadores e aplicativos principais atualizados.
- Definir quais dados de trabalho podem ser baixados ou armazenados localmente.
- Separe dados profissionais e pessoais sempre que possível.
- Evite dispositivos pessoais compartilhados para trabalhos delicados.
- Treine usuários sobre Wi-Fi público, dispositivos perdidos, avisos suspeitos e etapas de denúncia.
- Revise o acesso regularmente.
- Remova o acesso durante o desligamento, e não após um longo atraso.
Nenhuma dessas etapas precisa ser dramática. O valor vem de tornar as expectativas explícitas. As pessoas são mais propensas a seguir uma regra quando sabem quando ela se aplica, quem a possui e o que fazer quando algo dá errado.
Uma mensagem VPN simples para usuários BYOD
“Use o VPN” é muito vago para a maioria das equipes. Não informa às pessoas quando se conectar, o que fazer se a conexão falhar ou quais riscos ainda permanecem.
Uma mensagem melhor é mais específica:
- Utilize o VPN ao conectar-se em redes que a empresa não controla, se isso fizer parte do processo de acesso da sua equipe.
- Mantenha MFA ativado nas contas necessárias.
- Não utilize o acesso VPN como permissão para armazenar arquivos de trabalho onde desejar.
- Não use um dispositivo pessoal para trabalhos que sua função, o contrato do cliente ou a política da empresa não permitem.
- Relate rapidamente dispositivos perdidos, solicitações de contas suspeitas ou comportamento de acesso incomum.
- Pergunte antes de mover dados de trabalho para aplicativos pessoais ou armazenamento.
Essa linguagem mantém o VPN no lugar certo. Ele oferece suporte ao caminho de conexão, enquanto a política BYOD trata da elegibilidade do dispositivo, regras de dados, acesso à conta, suporte e desligamento.
Uma lista de verificação de prontidão para BYOD para equipes pequenas
Antes que sua equipe dependa de dispositivos pessoais para acesso regular ao trabalho, analise estas questões:
- Escopo do dispositivo: quais laptops, telefones ou tablets pessoais são permitidos?
- Escopo da função: Quais usuários, contratados ou parceiros podem usar o BYOD?
- Escopo de trabalho: Quais tarefas são aceitáveis em um dispositivo pessoal?
- Escopo de acesso: quais sistemas são permitidos, limitados ou proibidos?
- Orientação VPN: Quando os usuários devem se conectar por meio do VPN?
- MFA: Quais contas exigem autenticação multifator?
- Atualizações: qual linha de base de atualização do dispositivo é esperada?
- Regras de dados: os usuários podem baixar, armazenar, sincronizar ou imprimir arquivos de trabalho?
- Relatórios: quem os usuários devem contatar após a perda de um dispositivo ou uma solicitação suspeita?
- Offboarding: quem remove o acesso e quando?
- Ritmo de revisão: Com que frequência as permissões e regras BYOD serão verificadas?
Se você ainda não consegue responder a essas perguntas, não tente resolver a lacuna apenas com um VPN. Comece com as decisões políticas e, em seguida, coloque o VPN dentro desse fluxo de trabalho.
A lição prática
BYOD pode tornar equipes pequenas mais flexíveis, especialmente quando as pessoas trabalham em casa, em viagens, em espaços de coworking e em projetos de curto prazo. Mas os dispositivos pessoais também trazem menos controle direto, mais variação e mais necessidade de limites claros.
Um VPN pode ser uma parte útil para um acesso remoto mais seguro. Ele pode oferecer suporte a um caminho de rede mais protegido quando as pessoas se conectam de locais que a empresa não gerencia. Também pode tornar as instruções de trabalho remoto mais fáceis de explicar.
Mas a segurança pessoal ainda depende da política, MFA, limites de acesso, atualizações de dispositivos, regras de tratamento de dados, comportamento do usuário e desligamento. Trate o VPN como uma camada desse sistema, não como todo o sistema.
Perguntas frequentes
Um VPN é suficiente para uma equipe BYOD?
Não. Um VPN pode suportar o caminho de conexão de rede, mas o BYOD também depende da condição do dispositivo, proteção da conta, permissões, manipulação de dados, comportamento do usuário e desligamento. Deve ser uma camada de um plano mais amplo.
O que uma política BYOD deve incluir?
Uma política prática deve definir dispositivos permitidos, usuários elegíveis, sistemas de trabalho permitidos, requisitos de segurança, regras de tratamento de dados, limites de suporte, expectativas de privacidade, relatórios de incidentes e etapas de desligamento.
Quando os trabalhadores remotos devem usar uma VPN?
Isso depende do processo de acesso da equipe. Muitas equipes incluem o uso do VPN quando as pessoas se conectam a partir de redes que a empresa não controla, como Wi-Fi público, redes de viagens, espaços de coworking ou redes domésticas. A regra deve ser anotada e combinada com MFA, limites de acesso e expectativas do dispositivo.
Quais são as falhas de segurança comuns do BYOD?
As lacunas comuns incluem dispositivos desatualizados, dispositivos pessoais compartilhados, regras pouco claras de armazenamento de dados, proteção fraca da conta, permissões excessivas, falta de desligamento e instruções vagas sobre o que os usuários devem fazer quando um dispositivo é perdido ou um login parece suspeito.
O BYOD exige revisão legal ou de conformidade?
Às vezes. Se sua equipe lida com dados regulamentados, informações confidenciais de clientes, registros de funcionários, registros financeiros ou material restrito por contrato, alinhe as regras BYOD com seus requisitos legais, HR, IT, contratuais e de conformidade antes de confiar no acesso a dispositivos pessoais.