
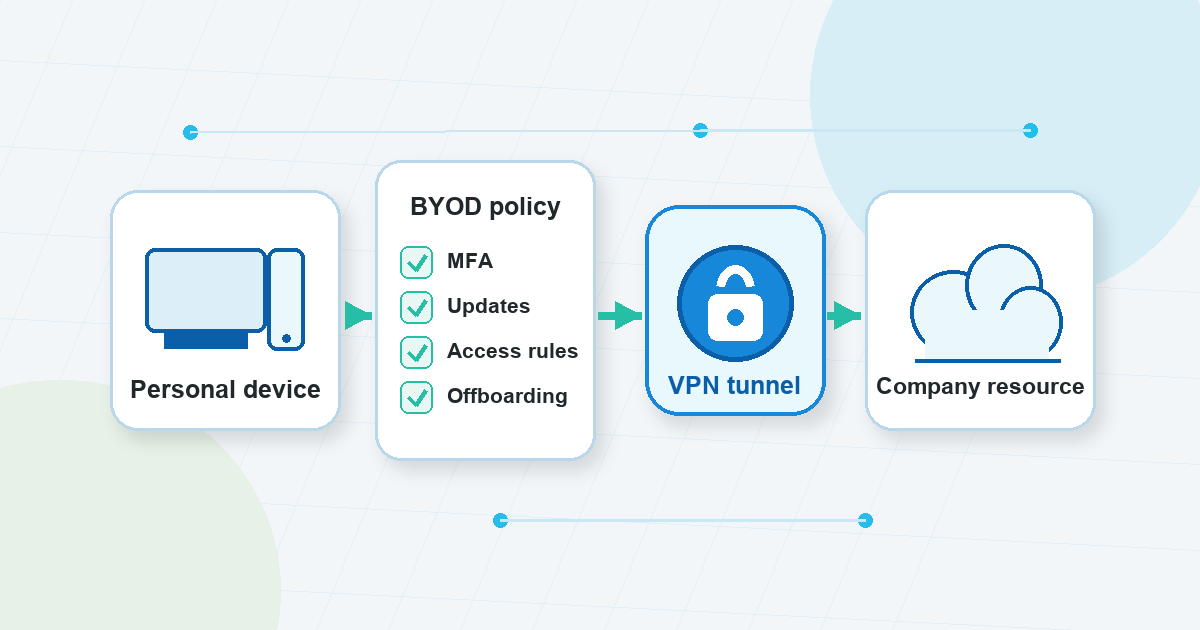
Οι μικρές ομάδες υιοθετούν συχνά το BYOD για έναν απλό λόγο: η εργασία πρέπει να γίνει προτού υπάρξει ένα επίσημο πρόγραμμα συσκευής. Ένας εργολάβος χρησιμοποιεί έναν προσωπικό φορητό υπολογιστή για να ανεβάσει αρχεία. Ένας διευθυντής εγκρίνει έναν πίνακα ελέγχου από το σπίτι. Ένας ιδρυτής ελέγχει έναν πίνακα διαχείρισης από ένα τηλέφωνο ενώ ταξιδεύει.
Αυτή η ευελιξία μπορεί να είναι χρήσιμη. Αλλάζει επίσης την ερώτηση ασφαλείας.
Με συσκευές που ανήκουν στην εταιρεία, μια ομάδα μπορεί συνήθως να ορίσει πιο άμεσα το υλικό, τις ρυθμίσεις, τις ενημερώσεις, τη διαδικασία υποστήριξης και τη ρουτίνα offboard. Με το BYOD, οι προσωπικές συσκευές προσφέρουν μεγαλύτερη ποικιλία. Ένας φορητός υπολογιστής μπορεί να επιδιορθωθεί και να χρησιμοποιηθεί μόνο από ένα άτομο. Ένα άλλο μπορεί να είναι παλαιότερο, κοινόχρηστο στο σπίτι, γεμάτο προσωπικές εφαρμογές ή χρησιμοποιείται σε πολλά έργα πελατών.
Ένα VPN μπορεί να βοηθήσει με ένα σημαντικό μέρος αυτής της εικόνας: τη διαδρομή δικτύου. Μπορεί να υποστηρίξει συνήθειες ασφαλέστερης απομακρυσμένης πρόσβασης όταν οι άνθρωποι συνδέονται από οικιακά δίκτυα, ξενοδοχεία, χώρους συνεργασίας, αεροδρόμια ή άλλα δίκτυα που δεν διαχειρίζεται η εταιρεία. Ωστόσο, δεν μπορεί να αποφασίσει ποιες προσωπικές συσκευές είναι αποδεκτές, να επιβάλει κάθε κανόνα λογαριασμού, να διαχωρίσει αρχεία εργασίας και προσωπικά αρχεία ή να αφαιρέσει την πρόσβαση μετά την αποχώρηση κάποιου.
Αυτή είναι η πρακτική απάντηση για τις ομάδες BYOD: χρησιμοποιήστε ένα VPN όπου ταιριάζει, αλλά δημιουργήστε την υπόλοιπη ρουτίνα ασφάλειας απομακρυσμένης πρόσβασης γύρω από αυτό.
Το BYOD δεν είναι απλώς μια απόφαση συνδεσιμότητας
BYOD σημαίνει “φέρτε τη δική σας συσκευή.” Στην πράξη, σημαίνει ότι οι εργαζόμενοι, οι εργολάβοι ή οι συνεργάτες χρησιμοποιούν προσωπικούς φορητούς υπολογιστές, τηλέφωνα ή tablet για ορισμένες εργασίες.
Η καθοδήγηση BYOD του NCSC το πλαισιώνει ως μια ισορροπία μεταξύ της χρηστικότητας, του κινδύνου, του βάθους διαχείρισης και της ιδιοκτησίας εταιρικών δεδομένων. Αυτό το καδράρισμα είναι χρήσιμο επειδή κρατά τη συνομιλία μακριά από την παγίδα “απλώς συνδεθείτε στην VPN”.
Προτού μια προσωπική συσκευή φτάσει σε έναν λογαριασμό εργασίας, η ομάδα πρέπει να γνωρίζει:
- Ποιος επιτρέπεται να χρησιμοποιεί προσωπική συσκευή για εργασία.
- Ποια συστήματα εργασίας επιτρέπονται από προσωπικές συσκευές.
- Ποια κατάσταση της συσκευής είναι αποδεκτή πριν από την πρόσβαση.
- Πώς μπορούν να αποθηκευτούν ή να συγχρονιστούν τα δεδομένα εργασίας.
- Ποιος υποστηρίζει τη συσκευή όταν κάτι σπάσει.
- Τι συμβαίνει όταν μια συσκευή χαθεί, πωληθεί, επισκευαστεί ή κοινοποιηθεί.
- Πώς αφαιρείται η πρόσβαση κατά την αποβίβαση.
Εάν αυτές οι απαντήσεις είναι ασαφείς, η ομάδα δεν έχει πραγματικά μια πολιτική byod. Έχει συνήθειες, εξαιρέσεις και υποθέσεις. Ένα VPN μπορεί να κάνει μια διαδρομή πιο ασφαλή, αλλά δεν μπορεί να μετατρέψει την ασαφή ιδιοκτησία σε σαφείς κανόνες.
Όπου ένα VPN βοηθά τις ομάδες BYOD
Ένα VPN είναι πιο εύκολο να κατανοηθεί ως εργαλείο διαδρομής δικτύου. Ανάλογα με τη ρύθμιση και το προϊόν που χρησιμοποιείται, μπορεί να βοηθήσει στη δρομολόγηση της κυκλοφορίας μέσω μιας κρυπτογραφημένης σήραγγας VPN αντί να αφήνει τους χρήστες να βασίζονται μόνο στο τοπικό δίκτυο που τυχαίνει να χρησιμοποιούν.
Αυτό έχει σημασία για το BYOD, επειδή οι προσωπικές συσκευές συνδέονται συχνά από δίκτυα εκτός ελέγχου της εταιρείας. Μια ομάδα μπορεί να μην γνωρίζει εάν ένα δίκτυο Wi-Fi ξενοδοχείου έχει διαμορφωθεί σωστά, εάν ένα δίκτυο συνεργατών είναι γεμάτο με άγνωστες συσκευές ή εάν ο οικιακός δρομολογητής διατηρείται σωστά.
Σε αυτήν τη ρύθμιση, ένα vpn για απομακρυσμένη εργασία μπορεί να είναι ένα χρήσιμο μέρος της ρουτίνας:
- Παρέχει στους χρήστες έναν καθορισμένο τρόπο σύνδεσης όταν βρίσκονται μακριά από αξιόπιστα δίκτυα.
- Μπορεί να μειώσει την έκθεση σε ορισμένους κινδύνους τοπικού δικτύου σε δημόσιο ή κοινόχρηστο Wi-Fi.
- Μπορεί να διευκολύνει την τεκμηρίωση των προσδοκιών απομακρυσμένης πρόσβασης για μη τεχνικούς χρήστες.
- Μπορεί να τοποθετηθεί δίπλα σε στοιχεία ελέγχου λογαριασμού όπως MFA και όρια αδειών.
Το VPN Unlimited by KeepSolid μπορεί να ενταχθεί σε αυτό το είδος ρουτίνας απομακρυσμένης εργασίας ως επιλογή VPN, υπό την προϋπόθεση ότι η ομάδα τεκμηριώνει τι είναι υπεύθυνο το VPN και τι πρέπει να χειρίζεται η πολιτική, ο έλεγχος πρόσβασης και η υγιεινή της συσκευής.Το κλειδί είναι η δημιουργία προσδοκιών. Ένα VPN μπορεί να υποστηρίξει μια ασφαλέστερη διαδρομή σύνδεσης. Δεν είναι το ίδιο πράγμα με τη διαχείριση της προσωπικής συσκευής.
Τι δεν λύνει ένα VPN
Οι εγκεκριμένες πηγές BYOD και απομακρυσμένης πρόσβασης δείχνουν προς την ίδια γενική κατεύθυνση: ο κίνδυνος BYOD είναι ευρύτερος από την ίδια τη σύνδεση.
Ένα VPN δεν απαντά αυτόματα σε ερωτήσεις όπως:
- Είναι ενημερωμένος ο προσωπικός φορητός υπολογιστής;
- Είναι κοινόχρηστο το τηλέφωνο με κάποιον άλλο;
- Έχει ο χρήστης ενεργοποιημένο το MFA;
- Τα αρχεία εργασίας αποθηκεύονται στον προσωπικό χώρο αποθήκευσης;
- Χρειάζεται ακόμα ο χρήστης πρόσβαση σε αυτό το σύστημα;
- Έχει αφαιρεθεί η πρόσβαση εργολάβου μετά το έργο;
- Οι χρήστες έχουν εκπαιδευτεί να αναφέρουν ύποπτα μηνύματα σύνδεσης ή χαμένες συσκευές;
Η καθοδήγηση απομακρυσμένης πρόσβασης και BYOD του NIST είναι παλαιότερη, αλλά εξακολουθεί να είναι χρήσιμη ως βασικό πλαίσιο εδώ: τα εξωτερικά δίκτυα και οι προσωπικές συσκευές χρειάζονται ελέγχους σε επίπεδα. Αυτό περιλαμβάνει πολιτική, ασφαλείς συσκευές-πελάτες, έλεγχο ταυτότητας, επίπεδα πρόσβασης, κρυπτογράφηση, ενημέρωση κώδικα και ζητήματα τελικού σημείου. Ένα VPN ανήκει σε αυτό το πολυεπίπεδο μοντέλο αντί να το αντικαθιστά.
Για μικρές ομάδες, αυτή η διάκριση αποτρέπει δύο κοινά λάθη. Το πρώτο αντιμετωπίζει την πρόσβαση VPN ως άδεια πρόσβασης σε οποιαδήποτε προσωπική συσκευή σε οποιοδήποτε εργαλείο εργασίας. Το δεύτερο είναι να αντιμετωπίζουμε μια γραπτή πολιτική ως αρκετή ενώ κανείς δεν ελέγχει την πρόσβαση, τις ενημερώσεις ή την αποβίβαση.
Η καλή ασφάλεια βρίσκεται ανάμεσα σε αυτά τα άκρα. Είναι πρακτικό, γραμμένο και ανήκει σε κάποιον.
Τι πρέπει να αποφασίσει η πολιτική σας BYOD
Το άρθρο πολιτικής BYOD του Deel είναι χρήσιμο για έναν πρακτικό λόγο: καθορίζει τους τύπους αποφάσεων που πρέπει να ορίσει μια απομακρυσμένη ομάδα προτού οι προσωπικές συσκευές γίνουν κανονικές. Οι λεπτομέρειες θα διαφέρουν ανάλογα με την εταιρεία, αλλά οι κατηγορίες είναι μια σταθερή λίστα ελέγχου προγραμματισμού.
Καταλληλότητα συσκευής
Ξεκινήστε αποφασίζοντας ποιες συσκευές μπορούν να χρησιμοποιηθούν. Ένας προσωπικός φορητός υπολογιστής που χρησιμοποιείται από έναν υπάλληλο δεν είναι ο ίδιος κίνδυνος με ένα κοινόχρηστο οικογενειακό tablet ή ένα παλιό τηλέφωνο που δεν λαμβάνει πλέον ενημερώσεις.
Η πολιτική σας μπορεί να είναι απλή:
- Επιτρεπόμενοι τύποι συσκευών.
- Ελάχιστες προσδοκίες λειτουργικού συστήματος ή ενημέρωσης.
- Εάν επιτρέπονται οι κοινόχρηστες συσκευές.
- Απαγορεύονται οι συσκευές με root, jailbroken ή με άλλο τρόπο τροποποιημένες.
- Τι πρέπει να κάνουν οι χρήστες εάν χαθεί ή αντικατασταθεί μια συσκευή.
Αποφύγετε τη σύνταξη μιας πολιτικής που λειτουργεί μόνο για ένα τέλειο περιβάλλον IT, εάν η ομάδα σας δεν είναι ακόμα εκεί. Το ξεκάθαρο και ρεαλιστικό είναι καλύτερο από το αυστηρό και αγνοημένο.
Έλεγχος πρόσβασης
Δεν χρειάζεται κάθε χρήστης BYOD την ίδια πρόσβαση. Ένας εργολάβος που επεξεργάζεται ένα έγγραφο δεν θα πρέπει να λαμβάνει αυτόματα τα ίδια δικαιώματα με κάποιον που διαχειρίζεται αρχεία χρέωσης, υποδομής ή πελατών.
Οι χρήσιμοι κανόνες περιλαμβάνουν:
- Δώστε στους ανθρώπους πρόσβαση μόνο στα συστήματα που απαιτούνται για τον ρόλο τους.
- Απαιτείται MFA για σημαντικούς λογαριασμούς.
- Αποφύγετε τους κοινόχρηστους λογαριασμούς όπου έχει σημασία η ατομική λογοδοσία.
- Ελέγξτε τις άδειες σε κανονικό πρόγραμμα.
- Καταργήστε την πρόσβαση αμέσως όταν κάποιος αποχωρεί από έναν ρόλο ή έργο.
Εδώ η ασφάλεια απομακρυσμένης πρόσβασης γίνεται ευρύτερη από τη χρήση VPN. Το VPN μπορεί να βοηθήσει στη διαδρομή, αλλά οι λογαριασμοί και τα δικαιώματα εξακολουθούν να χρειάζονται τους δικούς τους ελέγχους.
Χειρισμός δεδομένων
Οι προσωπικές συσκευές θολώνουν τα όρια. Ένα αρχείο που έχει ληφθεί για μια γρήγορη εργασία μπορεί να παραμείνει σε έναν προσωπικό φάκελο. Ένα τηλέφωνο μπορεί να συγχρονίζει αρχεία με έναν προσωπικό λογαριασμό cloud. Ένας φορητός υπολογιστής που χρησιμοποιείται για πολλούς πελάτες ενδέχεται να συνδυάζει χώρους εργασίας.
Μια πολιτική BYOD θα πρέπει να ορίζει ποια δεδομένα εργασίας μπορούν να ληφθούν, πού μπορούν να αποθηκευτούν, εάν επιτρέπονται τοπικά αντίγραφα και πώς θα πρέπει να χειρίζονται τα δεδομένα όταν τελειώνει η εργασία.Για ρυθμιζόμενη εργασία, περιορισμένη σύμβαση ή ευαίσθητη εργασία, η γενική καθοδήγηση ιστολογίου δεν αρκεί. Η ομάδα θα πρέπει να ευθυγραμμίσει τους κανόνες BYOD με τις δικές της νομικές απαιτήσεις, απαιτήσεις HR, IT, πελάτη και συμμόρφωσης προτού επιτρέψει την πρόσβαση σε προσωπική συσκευή.
Όρια παρακολούθησης και απορρήτου
Το BYOD διαφέρει από τον εξοπλισμό της εταιρείας, επειδή η συσκευή ανήκει επίσης στο άτομο. Το άρθρο του Deel επισημαίνει τα όρια παρακολούθησης και απορρήτου ως μέρος του σχεδιασμού πολιτικής. Αυτή είναι μια χρήσιμη υπενθύμιση για μικρές ομάδες: μην αφήνετε τους ανθρώπους να μαντεύουν για το τι μπορεί να δει, να υποστηρίξει, να ζητήσει ή να ζητήσει η εταιρεία σε μια προσωπική συσκευή.
Η πολιτική θα πρέπει να εξηγεί τι αναμένεται χωρίς να υπερβαίνει την ιδιωτική χρήση. Εάν η ομάδα χρειάζεται βαθύτερο έλεγχο από ό,τι μπορεί εύλογα να υποστηρίξει μια ρύθμιση προσωπικής συσκευής, αυτό μπορεί να είναι ένα σημάδι ότι η εργασία ανήκει σε εξοπλισμό που διαχειρίζεται η εταιρεία.
Υποστήριξη και offboarding
Η υποστήριξη BYOD μπορεί να γίνει ακατάστατη εάν κανείς δεν ορίσει το όριο. Θα βοηθήσει η εταιρεία στην αντιμετώπιση προβλημάτων ενός προσωπικού φορητού υπολογιστή; Τι συμβαίνει εάν μια σύνδεση VPN αποτύχει πριν από μια προθεσμία; Ποιος επιβεβαιώνει ότι η πρόσβαση αφαιρείται όταν αποχωρεί ένας εργολάβος;
Γράψτε αυτές τις απαντήσεις πριν συμβεί ένα επείγον περιστατικό. Η offboarding αξίζει ιδιαίτερης προσοχής επειδή οι μικρές ομάδες συχνά βασίζονται σε άτυπες σχέσεις. Η πρόσβαση πρέπει να τερματιστεί επειδή τελείωσε η εργασία, όχι επειδή κάποιος το θυμήθηκε εβδομάδες αργότερα.
BYOD Βέλτιστες πρακτικές ασφάλειας που συνδυάζονται καλά με τη χρήση VPN
Το άρθρο βέλτιστων πρακτικών του Keeper BYOD ενισχύει ένα πρακτικό σημείο: Οι κανόνες VPN ή απομακρυσμένης πρόσβασης ανήκουν εκτός από άλλα στοιχεία ελέγχου. Για μια ομάδα IT-light, η χρήσιμη έκδοση είναι μια σύντομη λίστα με καθημερινές συνήθειες που μπορούν πραγματικά να ακολουθήσουν οι άνθρωποι.
Αυτές οι βέλτιστες πρακτικές ασφάλειας byod είναι ένα καλό σημείο εκκίνησης:
- Γράψτε μια πολιτική BYOD σε απλή γλώσσα προτού η πρόσβαση σε προσωπική συσκευή γίνει ρουτίνα.
- Απαιτείται MFA για σημαντικούς λογαριασμούς εργασίας.
- Διατηρήστε την πρόσβαση περιορισμένη και βασισμένη σε ρόλους.
- Ζητήστε από τους χρήστες να ενημερώνουν τα λειτουργικά συστήματα, τα προγράμματα περιήγησης και τις βασικές εφαρμογές.
- Καθορίστε ποια δεδομένα εργασίας μπορούν να ληφθούν ή να αποθηκευτούν τοπικά.
- Διαχωρίστε τα δεδομένα εργασίας και προσωπικού χαρακτήρα όπου είναι δυνατόν.
- Αποφύγετε τις κοινές προσωπικές συσκευές για ευαίσθητες εργασίες.
- Εκπαιδεύστε τους χρήστες σε δημόσιο Wi-Fi, χαμένες συσκευές, ύποπτα μηνύματα και βήματα αναφοράς.
- Ελέγχετε τακτικά την πρόσβαση.
- Καταργήστε την πρόσβαση κατά την αποβίβαση, όχι μετά από μεγάλη καθυστέρηση.
Κανένα από αυτά τα βήματα δεν χρειάζεται να είναι δραματικό. Η αξία προέρχεται από τη σαφήνεια των προσδοκιών. Οι άνθρωποι είναι πιο πιθανό να ακολουθήσουν έναν κανόνα όταν γνωρίζουν πότε ισχύει, σε ποιον ανήκει και τι να κάνουν όταν κάτι πάει στραβά.
Ένα απλό μήνυμα VPN για χρήστες BYOD
Το “Χρησιμοποιήστε το VPN” είναι πολύ ασαφές για τις περισσότερες ομάδες. Δεν λέει στους ανθρώπους πότε να συνδεθούν, τι να κάνουν εάν η σύνδεση αποτύχει ή ποιοι κίνδυνοι εξακολουθούν να υπάρχουν.
Ένα καλύτερο μήνυμα είναι πιο συγκεκριμένο:
- Χρησιμοποιήστε το VPN όταν συνδέεστε από δίκτυα που δεν ελέγχει η εταιρεία, εάν αυτό αποτελεί μέρος της διαδικασίας πρόσβασης της ομάδας σας.
- Διατηρήστε το MFA ενεργοποιημένο στους απαιτούμενους λογαριασμούς.
- Μην χρησιμοποιείτε την πρόσβαση VPN ως άδεια αποθήκευσης αρχείων εργασίας οπουδήποτε θέλετε.
- Μη χρησιμοποιείτε προσωπική συσκευή για εργασία που δεν επιτρέπει ο ρόλος σας, η συμφωνία πελάτη ή η πολιτική της εταιρείας.
- Αναφέρετε γρήγορα χαμένες συσκευές, ύποπτα μηνύματα λογαριασμού ή ασυνήθιστη συμπεριφορά πρόσβασης.
- Ρωτήστε πριν μετακινήσετε δεδομένα εργασίας σε προσωπικές εφαρμογές ή αποθηκευτικό χώρο.
Αυτή η γλώσσα διατηρεί το VPN στη σωστή θέση. Υποστηρίζει τη διαδρομή σύνδεσης, ενώ η πολιτική BYOD χειρίζεται την καταλληλότητα της συσκευής, τους κανόνες δεδομένων, την πρόσβαση λογαριασμού, την υποστήριξη και την αποβίβαση.
Λίστα ελέγχου ετοιμότητας BYOD για μικρή ομάδα
Προτού η ομάδα σας εξαρτηθεί από προσωπικές συσκευές για τακτική πρόσβαση στην εργασία, διαβάστε αυτές τις ερωτήσεις:
- Εύρος συσκευής: Ποιοι προσωπικούς φορητούς υπολογιστές, τηλέφωνα ή tablet επιτρέπονται;
- Πεδίο ρόλων: Ποιοι χρήστες, εργολάβοι ή συνεργάτες μπορούν να χρησιμοποιήσουν το BYOD;
- Πεδίο εργασίας: Ποιες εργασίες είναι αποδεκτές από μια προσωπική συσκευή;
- Πεδίο πρόσβασης: Ποια συστήματα επιτρέπονται, περιορισμένα ή εκτός ορίων;
- Καθοδήγηση VPN: Πότε πρέπει να συνδεθούν οι χρήστες μέσω του VPN;
- MFA: Ποιοι λογαριασμοί απαιτούν έλεγχο ταυτότητας πολλαπλών παραγόντων;
- Ενημερώσεις: Ποια βάση ενημέρωσης συσκευής αναμένεται;
- Κανόνες δεδομένων: Μπορούν οι χρήστες να κάνουν λήψη, αποθήκευση, συγχρονισμό ή εκτύπωση αρχείων εργασίας;
- Αναφορά: Με ποιον πρέπει να επικοινωνήσουν οι χρήστες μετά από απώλεια συσκευής ή ύποπτη προτροπή;
- Offboarding: Ποιος αφαιρεί την πρόσβαση και πότε;
- Ρυθμός ελέγχου: Πόσο συχνά θα ελέγχονται τα δικαιώματα και οι κανόνες BYOD;
Εάν δεν μπορείτε να απαντήσετε ακόμα σε αυτές τις ερωτήσεις, μην προσπαθήσετε να λύσετε το κενό μόνο με ένα VPN. Ξεκινήστε με τις αποφάσεις πολιτικής και, στη συνέχεια, τοποθετήστε το VPN μέσα σε αυτήν τη ροή εργασίας.
Το Πρακτικό Takeaway
Το BYOD μπορεί να κάνει τις μικρές ομάδες πιο ευέλικτες, ειδικά όταν οι άνθρωποι εργάζονται σε σπίτια, ταξίδια, χώρους συνεργασίας και βραχυπρόθεσμα έργα. Αλλά οι προσωπικές συσκευές προσφέρουν επίσης λιγότερο άμεσο έλεγχο, μεγαλύτερη ποικιλία και μεγαλύτερη ανάγκη για σαφή όρια.
Ένα VPN μπορεί να είναι ένα χρήσιμο μέρος της ασφαλέστερης απομακρυσμένης πρόσβασης. Μπορεί να υποστηρίξει μια πιο προστατευμένη διαδρομή δικτύου όταν συνδέονται άτομα από μέρη που δεν διαχειρίζεται η εταιρεία. Μπορεί επίσης να διευκολύνει την επεξήγηση των οδηγιών απομακρυσμένης εργασίας.
Ωστόσο, η ασφάλεια εξακολουθεί να εξαρτάται από την πολιτική, το MFA, τα όρια πρόσβασης, τις ενημερώσεις συσκευών, τους κανόνες διαχείρισης δεδομένων, τη συμπεριφορά των χρηστών και την αποβίβαση. Αντιμετωπίστε το VPN ως ένα στρώμα σε αυτό το σύστημα, όχι ολόκληρο το σύστημα.
Συχνές ερωτήσεις
Είναι ένα VPN αρκετό για μια ομάδα BYOD;
Όχι. Ένα VPN μπορεί να υποστηρίξει τη διαδρομή σύνδεσης δικτύου, αλλά το BYOD εξαρτάται επίσης από την κατάσταση της συσκευής, την προστασία του λογαριασμού, τις άδειες, το χειρισμό δεδομένων, τη συμπεριφορά χρήστη και την offboarding. Θα πρέπει να είναι ένα στρώμα σε ένα ευρύτερο σχέδιο.
Τι πρέπει να περιλαμβάνει μια πολιτική BYOD;
Μια πρακτική πολιτική θα πρέπει να ορίζει τις επιτρεπόμενες συσκευές, τους κατάλληλους χρήστες, τα επιτρεπόμενα συστήματα εργασίας, τις απαιτήσεις ασφαλείας, τους κανόνες διαχείρισης δεδομένων, τα όρια υποστήριξης, τις προσδοκίες απορρήτου, την αναφορά περιστατικών και τα βήματα αποβίβασης.
Πότε πρέπει οι απομακρυσμένοι εργαζόμενοι να χρησιμοποιούν VPN;
Αυτό εξαρτάται από τη διαδικασία πρόσβασης της ομάδας. Πολλές ομάδες περιλαμβάνουν τη χρήση VPN όταν οι άνθρωποι συνδέονται από δίκτυα που δεν ελέγχει η εταιρεία, όπως δημόσια Wi-Fi, ταξιδιωτικά δίκτυα, χώροι συνεργασίας ή οικιακά δίκτυα. Ο κανόνας πρέπει να καταγραφεί και να συνδυαστεί με το MFA, τα όρια πρόσβασης και τις προσδοκίες της συσκευής.
Ποια είναι τα κοινά κενά ασφαλείας BYOD;
Τα κοινά κενά περιλαμβάνουν ξεπερασμένες συσκευές, κοινόχρηστες προσωπικές συσκευές, ασαφείς κανόνες αποθήκευσης δεδομένων, αδύναμη προστασία λογαριασμού, υπερβολικές άδειες, έλλειψη offboard και ασαφείς οδηγίες σχετικά με το τι πρέπει να κάνουν οι χρήστες όταν μια συσκευή χαθεί ή μια σύνδεση φαίνεται ύποπτη.
Το BYOD απαιτεί νομικό έλεγχο ή έλεγχο συμμόρφωσης;
Μερικές φορές. Εάν η ομάδα σας χειρίζεται ρυθμιζόμενα δεδομένα, ευαίσθητες πληροφορίες πελατών, αρχεία εργαζομένων, οικονομικά αρχεία ή υλικό με περιορισμό συμβάσεων, ευθυγραμμίστε τους κανόνες BYOD με τις νομικές, HR, IT, συμβατικές απαιτήσεις και τις απαιτήσεις συμμόρφωσης πριν βασιστείτε στην πρόσβαση σε προσωπική συσκευή.