
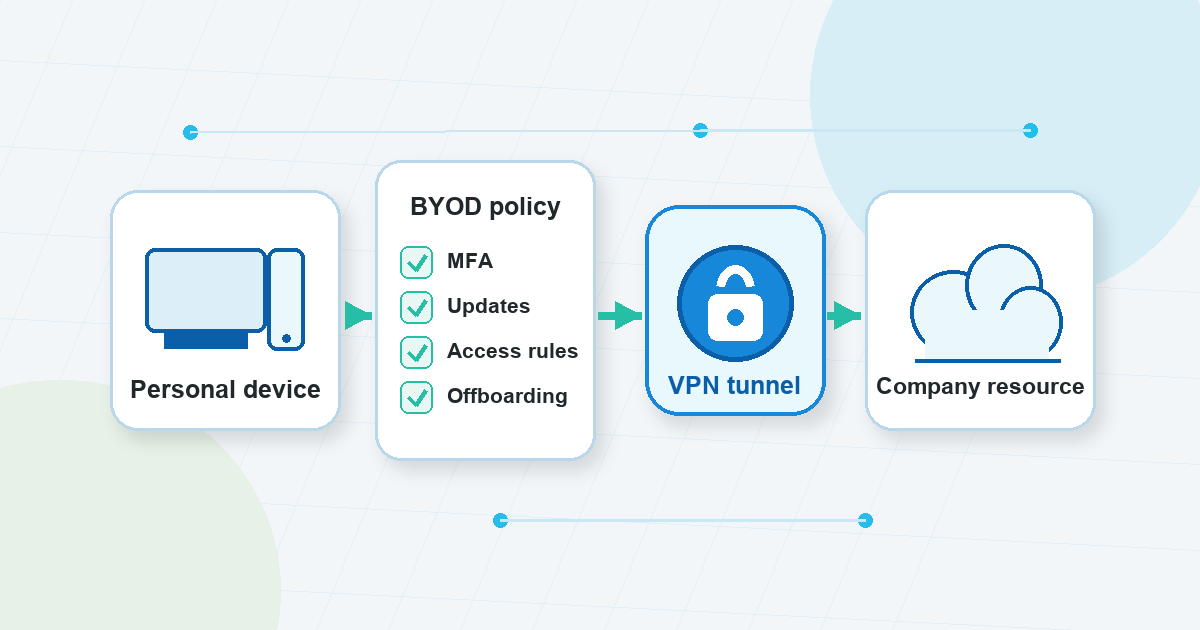
Pienet tiimit ottavat usein käyttöön BYOD:n yksinkertaisesta syystä: työn täytyy tapahtua ennen kuin muodollinen laiteohjelma on olemassa. Urakoitsija käyttää henkilökohtaista kannettavaa tietokonetta tiedostojen lataamiseen. Esimies hyväksyy kojelaudan kotoa käsin. Perustaja tarkistaa järjestelmänvalvojan paneelin puhelimesta matkustaessaan.
Tuo joustavuus voi olla hyödyllistä. Se muuttaa myös turvakysymyksen.
Yrityksen omistamilla laitteilla tiimi voi yleensä määrittää laitteiston, asetukset, päivitykset, tukiprosessin ja offboard-rutiinin suoremmin. BYOD:n avulla henkilökohtaiset laitteet tuovat enemmän vaihtelua. Yhden kannettavan tietokoneen saa korjata ja käyttää vain yksi henkilö. Toinen voi olla vanhempi, jaettu kotona, täynnä henkilökohtaisia sovelluksia tai käytetty useissa asiakasprojekteissa.
VPN voi auttaa yhdessä kuvan tärkeässä osassa: verkkopolun. Se voi tukea turvallisempia etäkäyttötottumuksia, kun ihmiset muodostavat yhteyden kotiverkoista, hotelleista, työtiloista, lentokentistä tai muista verkoista, joita yritys ei hallinnoi. Se ei kuitenkaan voi päättää, mitkä henkilökohtaiset laitteet ovat hyväksyttäviä, valvoa jokaista tilisääntöä, erottaa työ- ja henkilökohtaisia tiedostoja tai poistaa pääsyä jonkun poistuttua.
Tämä on käytännöllinen vastaus BYOD-tiimeille: käytä VPN:tä sinne, missä se sopii, mutta rakenna muu etäkäytön suojausrutiini sen ympärille.
BYOD ei ole vain liitettävyyspäätös
BYOD tarkoittaa ”tuo oma laite”. Käytännössä se tarkoittaa, että työntekijät, urakoitsijat tai yhteistyökumppanit käyttävät henkilökohtaisia kannettavia tietokoneita, puhelimia tai tabletteja joissakin työtehtävissä.
NCSC:n BYOD-opastus muodostaa tämän tasapainon käytettävyyden, riskin, hallinnan syvyyden ja yritystietojen omistajuuden välillä. Tämä kehystys on hyödyllinen, koska se pitää keskustelun poissa ”yhdistä vain VPN” -ansasta.
Ennen kuin henkilökohtainen laite saavuttaa työtilin, tiimin tulee tietää:
- Kuka saa käyttää henkilökohtaista laitetta työssä.
- Mitkä työjärjestelmät ovat sallittuja henkilökohtaisista laitteista.
- Mikä laitteen kunto on hyväksyttävä ennen pääsyä.
- Miten työtiedot voidaan tallentaa tai synkronoida.
- Kuka tukee laitetta, kun jokin rikkoutuu.
- Mitä tapahtuu, kun laite katoaa, myydään, korjataan tai jaetaan.
- Miten pääsy poistetaan offboardin aikana.
Jos vastaukset ovat epäselviä, tiimillä ei todellakaan ole ohituspolitiikkaa. Sillä on tottumuksia, poikkeuksia ja oletuksia. VPN voi tehdä yhdestä reitistä turvallisemman, mutta se ei voi muuttaa epäselvää omistajuutta selkeiksi säännöiksi.
Missä VPN auttaa BYOD-tiimejä
VPN on helpoin ymmärtää verkkopolun työkaluna. Asetuksista ja käytetystä tuotteesta riippuen se voi auttaa reitittämään liikennettä salatun VPN-tunnelin kautta sen sijaan, että käyttäjät jäävät luottamaan vain paikalliseen verkkoon, jota he sattuvat käyttämään.
Tällä on merkitystä BYOD:lle, koska henkilökohtaiset laitteet muodostavat usein yhteyden verkoista, jotka eivät ole yrityksen hallinnassa. Tiimi ei välttämättä tiedä, onko hotellin Wi-Fi-verkko määritetty hyvin, onko yhteistyöverkko täynnä tuntemattomia laitteita vai onko kodin reititintä huollettu oikein.
Tässä asetuksessa etätyön vpn voi olla hyödyllinen osa rutiinia:
- Se antaa käyttäjille määritellyn tavan muodostaa yhteys, kun he ovat poissa luotetuista verkoista.
- Se voi vähentää altistumista joillekin paikallisen verkon riskeille julkisessa tai jaetussa Wi-Fi-verkossa.
- Se voi helpottaa etäkäyttöä koskevien odotusten dokumentointia ei-teknisille käyttäjille.
- Se voi istua tiliohjaimien, kuten MFA, ja käyttöoikeusrajojen vieressä.
VPN Unlimited by KeepSolid saattaa sopia tällaiseen etätyörutiiniin VPN-vaihtoehtona, jos tiimi dokumentoi, mistä VPN on vastuussa ja mitä käytäntöjen, kulunvalvonta- ja laitehygieniaa koskevien vaatimusten on käsiteltävä.Tärkeintä on odotusten asettaminen. VPN voi tukea turvallisempaa yhteyspolkua. Se ei ole sama asia kuin henkilökohtaisen laitteen hallinta.
Mitä VPN ei ratkaise
Hyväksytyt BYOD- ja etäkäyttölähteet osoittavat samaan yleiseen suuntaan: BYOD-riski on laajempi kuin itse yhteys.
VPN ei vastaa automaattisesti seuraaviin kysymyksiin:
- Onko henkilökohtainen kannettava tietokone päivitetty?
- Onko puhelin jaettu jonkun muun kanssa?
- Onko käyttäjällä MFA käytössä?
- Tallennetaanko työtiedostoja henkilökohtaiseen tallennustilaan?
- Tarvitseeko käyttäjä edelleen pääsyn tähän järjestelmään?
- Onko urakoitsijan pääsy poistettu projektin jälkeen?
- Onko käyttäjiä koulutettu ilmoittamaan epäilyttävistä kirjautumiskehotuksista tai kadonneista laitteista?
NIST:n etäkäyttö- ja BYOD-ohjeet ovat vanhempia, mutta silti hyödyllisiä perustavanlaatuisena kontekstina: ulkoiset verkot ja henkilökohtaiset laitteet tarvitsevat kerrosohjausta. Tämä sisältää käytännön, suojatut asiakaslaitteet, todennuksen, käyttöoikeustasot, salauksen, korjauksen ja päätepisteet. VPN kuuluu tuohon kerrosmalliin sen sijaan, että se korvaa sen.
Pienten joukkueiden kohdalla tämä erottelu estää kaksi yleistä virhettä. Ensimmäinen on käsitellä VPN-käyttöä luvana, jonka mukaan mikä tahansa henkilökohtainen laite pääsee käsiksi mihin tahansa työvälineeseen. Toinen on kirjallisen käytännön käsitteleminen riittävänä, kun kukaan ei tarkista pääsyä, päivityksiä tai poistumista.
Hyvä byod-turvallisuus on näiden ääripäiden välissä. Se on käytännöllinen, kirjoitettu ja jonkun omistama.
Mitä BYOD-käytäntösi pitäisi päättää
Deel:n BYOD-käytäntöartikkeli on hyödyllinen käytännön syistä: siinä esitetään, millaisia päätöksiä etätiimin tulee tehdä ennen kuin henkilökohtaisista laitteista tulee normaaleja. Yksityiskohdat vaihtelevat yrityskohtaisesti, mutta luokat ovat vankka suunnittelun tarkistuslista.
Laitteen kelpoisuus
Aloita päättämällä, mitä laitteita voidaan käyttää. Yhden työntekijän käyttämä henkilökohtainen kannettava tietokone ei ole sama riski kuin perheen yhteinen tabletti tai vanha puhelin, joka ei enää saa päivityksiä.
Käytäntösi voi pitää tämän yksinkertaisena:
- Sallitut laitetyypit.
- Käyttöjärjestelmän tai päivityksen vähimmäisvaatimukset.
- Ovatko jaetut laitteet sallittuja.
- Ovatko juurtuneet, jailbroke-käyttöiset tai muuten muokatut laitteet kiellettyjä.
- Mitä käyttäjien tulee tehdä, jos laite katoaa tai vaihdetaan.
Vältä kirjoittamasta käytäntöä, joka toimii vain täydellisessä IT-ympäristössä, jos tiimisi ei ole vielä paikalla. Selkeä ja realistinen on parempi kuin tiukka ja huomiotta jätetty.
Kulunvalvonta
Kaikki BYOD-käyttäjät eivät tarvitse samaa käyttöoikeutta. Asiakirjaa muokkaavan urakoitsijan ei pitäisi saada automaattisesti samoja käyttöoikeuksia kuin laskutusta, infrastruktuuria tai asiakastietoja hallinnoivan henkilön.
Hyödyllisiä sääntöjä ovat mm.
- Anna ihmisille pääsy vain heidän roolinsa edellyttämiin järjestelmiin.
- Vaadi MFA tärkeille tileille.
- Vältä yhteisiä tilejä, joissa henkilökohtainen vastuu on tärkeää.
- Tarkista käyttöoikeudet säännöllisesti.
- Poista käyttöoikeus välittömästi, kun joku jättää roolin tai projektin.
Tässä etäkäytön suojauksesta tulee laajempaa kuin VPN:n käyttöä. VPN voi auttaa reitin kanssa, mutta tilit ja käyttöoikeudet tarvitsevat silti omat hallintansa.
Tietojen käsittely
Henkilökohtaiset laitteet hämärtävät rajoja. Nopeaa tehtävää varten ladattu tiedosto voi jäädä henkilökohtaiseen kansioon. Puhelin voi synkronoida tiedostoja henkilökohtaiseen pilvitiliin. Useisiin asiakkaisiin käytettävä kannettava tietokone voi sekoittaa työtiloja.
BYOD-käytännön tulisi määrittää, mitä työtietoja voidaan ladata, mihin ne voidaan tallentaa, ovatko paikalliset kopiot sallittuja ja kuinka tietoja tulee käsitellä työn päätyttyä.Säännellyn, sopimusrajoitetun tai arkaluonteisen työn osalta yleinen blogiopastus ei riitä. Tiimin tulee yhdenmukaistaa BYOD-säännöt omien laillisten HR-, IT-, asiakas- ja vaatimustenmukaisuusvaatimustensa kanssa ennen henkilökohtaisten laitteiden käytön sallimista.
Valvonta ja yksityisyyden rajat
BYOD eroaa yrityksen omistamista laitteista, koska laite kuuluu myös henkilölle. Deel:n artikkelissa mainitaan valvonta- ja yksityisyysrajoja osana politiikan suunnittelua. Tämä on hyödyllinen muistutus pienille ryhmille: älä jätä ihmisiä arvailemaan, mitä yritys voi nähdä, tukea, pyytää tai vaatia henkilökohtaisella laitteella.
Käytännössä tulee selittää, mitä odotetaan, ilman, että se menettää liikaa yksityiseen käyttöön. Jos tiimi tarvitsee syvempää hallintaa kuin henkilökohtainen laitejärjestely voi kohtuudella tukea, se voi olla merkki siitä, että työ kuuluu sen sijaan yrityksen hallinnoimiin laitteisiin.
Tuki ja offboarding
BYOD-tuesta voi tulla sotkuinen, jos kukaan ei määrittele rajaa. Auttaako yritys henkilökohtaisen kannettavan tietokoneen vianmäärityksessä? Mitä tapahtuu, jos VPN-yhteys epäonnistuu ennen määräaikaa? Kuka vahvistaa, että pääsy poistetaan, kun urakoitsija lähtee?
Kirjoita vastaukset ennen kuin on kiireellinen tapaus. Offboarding ansaitsee erityistä huomiota, koska pienet tiimit luottavat usein epävirallisiin suhteisiin. Pääsyn pitäisi päättyä, koska työ päättyi, ei siksi, että joku muistaa viikkoja myöhemmin.
BYOD-turvallisuuden parhaat käytännöt, jotka sopivat hyvin VPN-käyttöön
Keeperin BYOD parhaiden käytäntöjen artikkeli vahvistaa käytännön asiaa: VPN tai etäkäyttösäännöt kuuluvat muiden ohjainten rinnalle. IT-light-tiimille hyödyllinen versio on lyhyt luettelo jokapäiväisistä tavoista, joita ihmiset voivat itse noudattaa.
Nämä byod-turvallisuuden parhaat käytännöt ovat hyvä lähtökohta:
- Kirjoita selväkielinen BYOD-käytäntö, ennen kuin henkilökohtaisten laitteiden käytöstä tulee rutiinia.
- Vaadi MFA tärkeille työtileille.
- Pidä pääsy rajoitettuna ja roolipohjaisena.
- Pyydä käyttäjiä pitämään käyttöjärjestelmät, selaimet ja ydinsovellukset ajan tasalla.
- Määritä, mitä työtietoja voidaan ladata tai tallentaa paikallisesti.
- Erottele työ- ja henkilötiedot mahdollisuuksien mukaan.
- Vältä jaettuja henkilökohtaisia laitteita arkaluontoisessa työssä.
- Kouluta käyttäjiä julkisissa Wi-Fi-verkoissa, kadonneissa laitteissa, epäilyttävissä kehotteissa ja raportointivaiheissa.
- Tarkista pääsy säännöllisesti.
- Poista pääsy offboardin aikana, ei pitkän viiveen jälkeen.
Yhdenkään näistä vaiheista ei tarvitse olla dramaattinen. Arvo syntyy odotusten ilmaisemisesta. Ihmiset noudattavat todennäköisemmin sääntöä, kun he tietävät, milloin sitä sovelletaan, kuka sen omistaa ja mitä tehdä, kun jokin menee pieleen.
Yksinkertainen VPN-viesti BYOD-käyttäjille
”Käytä VPN” on liian epämääräinen useimmille joukkueille. Se ei kerro ihmisille, milloin muodostaa yhteys, mitä tehdä, jos yhteys epäonnistuu tai mitkä riskit ovat edelleen olemassa.
Parempi viesti on tarkempi:
- Käytä VPN:tä yhdistäessäsi verkoista, joita yritys ei hallitse, jos se on osa tiimisi pääsyprosessia.
- Pidä MFA käytössä vaadituilla tileillä.
- Älä käytä VPN-käyttöoikeutta luvana tallentaa työtiedostoja minne haluat.
- Älä käytä henkilökohtaista laitetta työhön, jonka roolisi, asiakassopimuksesi tai yrityksen käytäntösi eivät salli.
- Ilmoita nopeasti kadonneista laitteista, epäilyttävistä tilikehotteista tai epätavallisista käyttötavoista.
- Kysy ennen työtietojen siirtämistä henkilökohtaisiin sovelluksiin tai tallennustilaan.
Tämä kieli pitää VPN:n oikeassa paikassa. Se tukee yhteyspolkua, kun taas BYOD-käytäntö käsittelee laitteen kelpoisuuden, tietosäännöt, tilin käyttöoikeuden, tuen ja offboardingin.
Pienen tiimin BYOD-valmiuden tarkistuslista
Ennen kuin tiimisi käyttää henkilökohtaisia laitteita säännölliseen työskentelyyn, käy läpi nämä kysymykset:
- Laitteen laajuus: Mitkä henkilökohtaiset kannettavat tietokoneet, puhelimet tai tabletit ovat sallittuja?
- Roolin laajuus: Mitkä käyttäjät, urakoitsijat tai kumppanit voivat käyttää BYOD:tä?
- Työn laajuus: Mitkä tehtävät ovat hyväksyttäviä henkilökohtaiselta laitteelta?
- Käyttöoikeus: Mitkä järjestelmät ovat sallittuja, rajoitettuja tai kiellettyjä?
- VPN-opastus: Milloin käyttäjien tulisi muodostaa yhteys VPN:n kautta?
- MFA: Mitkä tilit vaativat monivaiheisen todennuksen?
- Päivitykset: Millainen laitepäivityksen lähtötaso on odotettavissa?
- Tietosäännöt: Voivatko käyttäjät ladata, tallentaa, synkronoida tai tulostaa työtiedostoja?
- Raportointi: Mihin käyttäjien tulee ottaa yhteyttä laitteen kadonneen tai epäilyttävän kehotteen jälkeen?
- Offboarding: Kuka poistaa pääsyn ja milloin?
- Tarkista rytmi: Kuinka usein luvat ja BYOD-säännöt tarkistetaan?
Jos et vielä pysty vastaamaan näihin kysymyksiin, älä yritä ratkaista aukkoa yksin VPN:n avulla. Aloita käytäntöpäätöksistä ja aseta sitten VPN työnkulkuun.
Käytännön takeaway
BYOD voi tehdä pienistä ryhmistä joustavampia, varsinkin kun ihmiset työskentelevät eri kodeissa, matkoilla, yhteistyötiloissa ja lyhytaikaisissa projekteissa. Mutta henkilökohtaiset laitteet tuovat myös vähemmän suoraa ohjausta, enemmän vaihtelua ja enemmän selkeiden rajojen tarvetta.
VPN voi olla hyödyllinen osa turvallisempaa etäkäyttöä. Se voi tukea suojatumpaa verkkopolkua, kun ihmiset muodostavat yhteyden paikoista, joita yritys ei hallinnoi. Se voi myös helpottaa etätyön ohjeiden selittämistä.
Mutta byod-turvallisuus riippuu edelleen käytännöstä, MFA:stä, käyttörajoituksista, laitepäivityksistä, tietojenkäsittelysäännöistä, käyttäjien toiminnasta ja offboardista. Käsittele VPN:tä yhtenä kerroksena kyseisessä järjestelmässä, ei koko järjestelmää.
UKK
Riittääkö VPN BYOD-joukkueelle?
Ei. VPN voi tukea verkkoyhteyspolkua, mutta BYOD riippuu myös laitteen tilasta, tilin suojauksesta, luvista, tietojen käsittelystä, käyttäjien toiminnasta ja offboardista. Sen pitäisi olla yksi kerros laajemmassa suunnitelmassa.
Mitä BYOD-käytännön tulisi sisältää?
Käytännön käytäntöjen tulisi määrittää sallitut laitteet, kelvolliset käyttäjät, sallitut työjärjestelmät, turvallisuusvaatimukset, tietojenkäsittelysäännöt, tukirajat, tietosuoja-odotukset, tapaturmien ilmoittaminen ja offboard-vaiheet.
Milloin etätyöntekijöiden tulisi käyttää VPN:tä?
Se riippuu joukkueen pääsyprosessista. Monet tiimit sisältävät VPN:n käytön, kun ihmiset muodostavat yhteyden verkoista, joita yritys ei hallitse, kuten julkisista Wi-Fi-verkoista, matkaverkoista, työskentelytiloista tai kotiverkoista. Sääntö tulee kirjoittaa muistiin ja yhdistää MFA:n, käyttörajoitusten ja laiteodotusten kanssa.
Mitkä ovat yleisiä BYOD-tietoturva-aukot?
Yleisiä puutteita ovat vanhentuneet laitteet, jaetut henkilökohtaiset laitteet, epäselvät tietojen säilytyssäännöt, heikko tilin suojaus, liialliset käyttöoikeudet, puuttuvat offboarding ja epämääräiset ohjeet siitä, mitä käyttäjien tulee tehdä, jos laite katoaa tai sisäänkirjautuminen näyttää epäilyttävältä.
Edellyttääkö BYOD laillista tai vaatimustenmukaisuustarkastusta?
Joskus. Jos tiimisi käsittelee säänneltyä dataa, arkaluontoisia asiakastietoja, työntekijöiden asiakirjoja, taloudellisia tietoja tai sopimusrajoitettua materiaalia, kohdista BYOD-säännöt laillisiin, HR-, IT-, sopimus- ja vaatimustenmukaisuusvaatimuksiisi ennen kuin luotat henkilökohtaisten laitteiden käyttöön.