
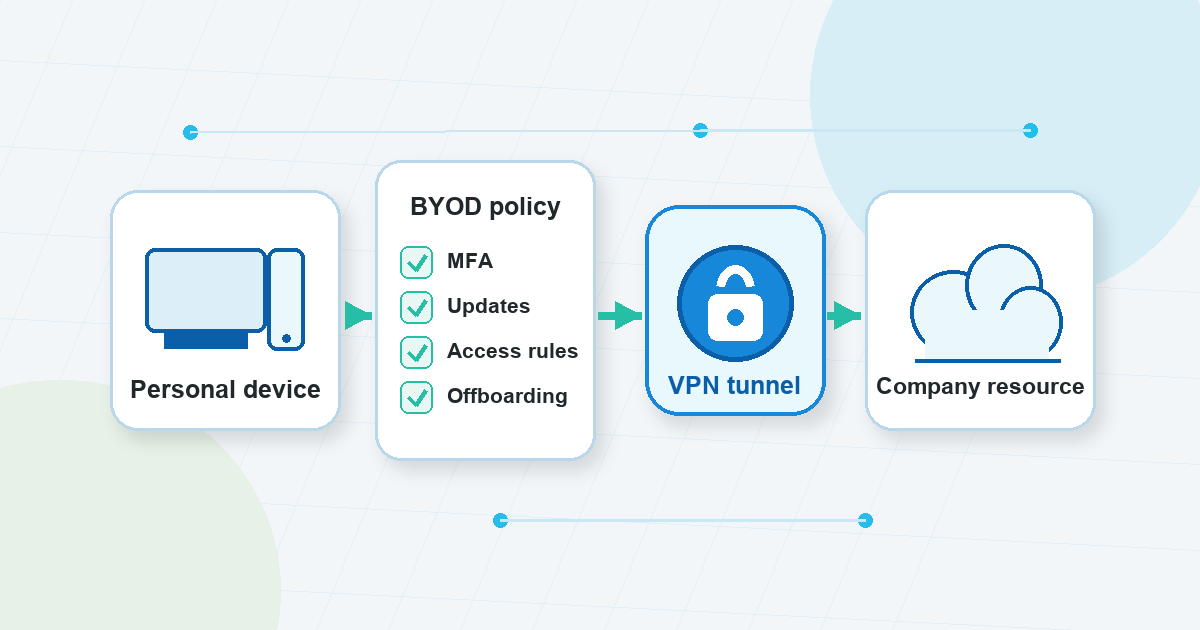
Небольшие команды часто используют BYOD по простой причине: работа должна быть выполнена до того, как появится официальная программа устройства. Подрядчик использует личный ноутбук для загрузки файлов. Менеджер утверждает дашборд из дома. Фаундер проверяет админку с телефона во время путешествия.
Такая гибкость может быть полезной. Это также меняет секретный вопрос.
При использовании устройств, принадлежащих компании, команда обычно может более непосредственно определить оборудование, настройки, обновления, процесс поддержки и процедуру отключения. С BYOD личные устройства приносят больше разнообразия. Один ноутбук может быть пропатчен и использоваться только одним человеком. Другой может быть более старым, общим для дома, полным личных приложений или использоваться в нескольких клиентских проектах.
VPN может помочь с одной важной частью этой картины: сетевым путем. Он может поддерживать более безопасные привычки удаленного доступа, когда люди подключаются из домашних сетей, отелей, коворкингов, аэропортов или других сетей, которыми компания не управляет. Но он не может решить, какие личные устройства приемлемы, обеспечить соблюдение всех правил учетной записи, разделить рабочие и личные файлы или закрыть доступ после того, как кто-то уйдет.
Это практический ответ для команд BYOD: используйте VPN там, где он подходит, но стройте остальную часть процедуры обеспечения безопасности удаленного доступа вокруг него.
BYOD — это не просто решение для подключения
BYOD означает «принеси свое устройство». На практике это означает, что сотрудники, подрядчики или партнеры используют личные ноутбуки, телефоны или планшеты для выполнения некоторых рабочих задач.
Руководство BYOD NCSC определяет это как баланс между удобством использования, рисками, глубиной управления и владением корпоративными данными. Такая формулировка полезна, поскольку она удерживает разговор от ловушки «просто подключитесь к VPN».
Прежде чем личное устройство достигнет рабочего аккаунта, команда должна знать:
- Кому разрешено использовать личное устройство для работы.
- Какие системы разрешены для работы с персональных устройств.
- Какое состояние устройства является приемлемым перед доступом.
- Как рабочие данные могут храниться или синхронизироваться.
- Кто поддерживает аппарат, когда что-то ломается.
- Что происходит, когда устройство потеряно, продано, отремонтировано или передано другим.
- Как удаляется доступ при оффборде.
Если эти ответы неясны, значит, у команды на самом деле нет политики byod. У него есть привычки, исключения и предположения. VPN может сделать один маршрут более безопасным, но он не может превратить неясное право собственности в четкие правила.
Где VPN помогает командам BYOD
VPN проще всего понять как инструмент сетевого пути. В зависимости от настройки и используемого продукта это может помочь маршрутизировать трафик через зашифрованный туннель VPN вместо того, чтобы оставлять пользователей полагаться только на локальную сеть, которую они используют.
Это важно для BYOD, поскольку персональные устройства часто подключаются из сетей, находящихся вне контроля компании. Команда может не знать, хорошо ли настроена сеть Wi-Fi в отеле, переполнена ли сеть коворкинга неизвестными устройствами или правильно ли обслуживается домашний маршрутизатор.
В этом случае VPN для удаленной работы может стать полезной частью повседневной жизни:
- Это дает пользователям определенный способ подключения, когда они находятся вдали от доверенных сетей.
- Это может снизить подверженность некоторым рискам локальной сети при использовании общедоступного или общего Wi-Fi.
- Это может облегчить документирование ожиданий удаленного доступа для нетехнических пользователей.
- Он может находиться рядом с элементами управления учетной записью, такими как MFA и ограничениями разрешений.
VPN Unlimited by KeepSolid может вписаться в такую процедуру удаленной работы в качестве опции VPN при условии, что команда документирует, за что отвечает VPN и что должно регулироваться политикой, контролем доступа и гигиеной устройства.Ключевым моментом является установление ожиданий. VPN может поддерживать более безопасный путь подключения. Это не то же самое, что управление личным устройством.
Что не решает VPN
Утвержденные источники BYOD и удаленного доступа указывают в одном и том же направлении: риск BYOD шире, чем само соединение.
VPN не отвечает автоматически на такие вопросы, как:
- Персональный ноутбук обновляется?
- Телефон используется кем-то еще?
- Включен ли у пользователя MFA?
- Сохраняются ли рабочие файлы в личном хранилище?
- Нужен ли пользователю доступ к этой системе?
- Был ли закрыт доступ подрядчика после завершения проекта?
- Обучены ли пользователи сообщать о подозрительных запросах на вход в систему или потерянных устройствах?
Руководство по удаленному доступу NIST и BYOD старше, но все еще полезно в качестве основополагающего контекста: внешние сети и личные устройства нуждаются в многоуровневом управлении. Сюда входят политика, защищенные клиентские устройства, аутентификация, уровни доступа, шифрование, исправления и аспекты конечных точек. VPN принадлежит к этой многоуровневой модели, а не заменяет ее.
Для небольших команд это различие предотвращает две распространенные ошибки. Во-первых, доступ к VPN рассматривается как разрешение любому личному устройству получить доступ к любому рабочему инструменту. Во-вторых, письменная политика считается достаточной, при этом никто не проверяет доступ, обновления или отключение.
Хорошая безопасность находится между этими крайностями. Это практично, записано и принадлежит кому-то.
Что должна решить ваша политика BYOD
Статья Deel о политике BYOD полезна по практической причине: в ней излагаются типы решений, которые удаленная команда должна принять, прежде чем персональные устройства станут нормальными. Детали будут различаться в зависимости от компании, но категории представляют собой надежный контрольный список планирования.
Соответствие устройств
Начните с принятия решения о том, какие устройства можно использовать. Личный ноутбук, используемый одним сотрудником, не представляет такого же риска, как общий семейный планшет или старый телефон, который больше не получает обновлений.
Ваша политика может быть простой:
- Разрешенные типы устройств.
- Минимальные требования к операционной системе или обновлению.
- Разрешены ли общие устройства.
- Запрещены рутированные, взломанные или иным образом модифицированные устройства.
- Что должны делать пользователи, если устройство потеряно или заменено.
Избегайте написания политики, которая работает только для идеальной среды IT, если ваша команда еще не создана. Ясное и реалистичное лучше, чем строгое и игнорируемое.
Контроль доступа
Не каждому пользователю BYOD нужен одинаковый доступ. Подрядчик, редактирующий документ, не должен автоматически получать те же разрешения, что и человек, управляющий выставлением счетов, инфраструктурой или записями клиентов.
К полезным правилам относятся:
- Предоставляйте людям доступ только к тем системам, которые необходимы для их роли.
- Требуйте MFA для важных учетных записей.
- Избегайте общих учетных записей, где важна индивидуальная ответственность.
- Регулярно проверяйте разрешения.
- Немедленно закрывайте доступ, когда кто-то покидает роль или проект.
Именно здесь безопасность удаленного доступа становится более широкой, чем при использовании VPN. VPN может помочь с маршрутом, но учетным записям и разрешениям по-прежнему нужны собственные элементы управления.
Обработка данных
Персональные устройства стирают границы. Файл, скачанный для быстрого задания, может остаться в личной папке. Телефон может синхронизировать файлы с личной облачной учетной записью. Ноутбук, используемый несколькими клиентами, может смешивать рабочие пространства.
Политика BYOD должна определять, какие рабочие данные могут быть загружены, где они могут храниться, разрешены ли локальные копии и как данные следует обрабатывать после завершения работы.Для регулируемой, ограниченной контрактом или конфиденциальной работы общих рекомендаций по блогу недостаточно. Прежде чем разрешить доступ к личным устройствам, команде следует привести правила BYOD в соответствие со своими собственными юридическими требованиями, HR, IT, клиентскими и нормативными требованиями.
Мониторинг и границы конфиденциальности
BYOD отличается от оборудования, принадлежащего компании, поскольку устройство также принадлежит человеку. В статье Deel рассматриваются границы мониторинга и конфиденциальности как часть разработки политики. Это полезное напоминание для небольших команд: не заставляйте людей гадать, что компания может видеть, поддерживать, запрашивать или требовать на личном устройстве.
Политика должна объяснять ожидаемые результаты, не затрагивая при этом частное использование. Если команде необходим более глубокий контроль, чем может разумно обеспечить соглашение с персональными устройствами, это может быть признаком того, что вместо этого работа выполняется на оборудовании, управляемом компанией.
Поддержка и оффборд
Поддержка BYOD может стать беспорядочной, если никто не определит границы. Поможет ли компания устранить неполадки в личном ноутбуке? Что произойдет, если соединение VPN прервется до наступления крайнего срока? Кто подтверждает, что доступ закрывается при уходе подрядчика?
Напишите эти ответы до того, как произойдет неотложный инцидент. Оффбординг заслуживает особого внимания, поскольку небольшие команды часто полагаются на неформальные отношения. Доступ должен прекратиться потому, что работа закончилась, а не потому, что кто-то вспомнил об этом несколько недель спустя.
Рекомендации по обеспечению безопасности BYOD, которые хорошо сочетаются с использованием VPN
Статья Keeper о передовом опыте BYOD подтверждает практический момент: VPN или правила удаленного доступа находятся рядом с другими элементами управления. Для команды IT-light полезная версия — это краткий список повседневных привычек, которым люди действительно могут следовать.
Следующие рекомендации по обеспечению безопасности byod являются хорошей отправной точкой:
– Попросите пользователей обновлять операционные системы, браузеры и основные приложения.
- Напишите политику BYOD простым языком, прежде чем доступ к личным устройствам станет рутиной.
- Требуйте MFA для важных рабочих учетных записей.
- Сохраняйте доступ узким и ролевым.
- Определите, какие рабочие данные могут быть загружены или сохранены локально.
- Разделяйте рабочие и личные данные, где это возможно.
- Избегайте общих личных устройств для конфиденциальной работы.
- Обучайте пользователей общедоступному Wi-Fi, потерянным устройствам, подозрительным запросам и действиям по информированию.
- Регулярно проверяйте доступ.
- Закрывайте доступ во время отключения, а не после длительной задержки.
Ни один из этих шагов не должен быть драматичным. Ценность заключается в четком формулировании ожиданий. Люди с большей вероятностью будут следовать правилу, если знают, когда оно применимо, кому оно принадлежит и что делать, если что-то пойдет не так.
Простое сообщение VPN для пользователей BYOD
«Использовать VPN» слишком расплывчато для большинства команд. Он не сообщает людям, когда подключаться, что делать в случае сбоя соединения или какие риски все еще остаются.
Лучшее сообщение более конкретное:
– Спросите, прежде чем перемещать рабочие данные в личные приложения или хранилище.
- Используйте VPN при подключении из сетей, которые не контролирует компания, если это часть процесса доступа вашей команды.
- Оставьте MFA включенным в необходимых учетных записях.
- Не используйте доступ VPN в качестве разрешения на хранение рабочих файлов где угодно.
- Не используйте личное устройство для работы, которая не разрешена вашей ролью, клиентским соглашением или политикой компании.
- Быстро сообщайте о потерянных устройствах, подозрительных запросах учетной записи или необычном поведении при доступе.
Благодаря этому языку VPN находится в нужном месте. Он поддерживает путь подключения, а политика BYOD управляет правомочностью устройства, правилами данных, доступом к учетной записи, поддержкой и отключением.
Контрольный список готовности небольшой команды к BYOD
Прежде чем ваша команда будет использовать персональные устройства для регулярного доступа к работе, ответьте на следующие вопросы:
– Объем устройства: какие персональные ноутбуки, телефоны и планшеты разрешены?
- Объем ролей: какие пользователи, подрядчики или партнеры могут использовать BYOD?
- Объем работы: какие задачи допустимы с персонального устройства?
- Область доступа: какие системы разрешены, ограничены или запрещены?
- Рекомендации по VPN: Когда пользователям следует подключаться через VPN?
- MFA: Какие учетные записи требуют многофакторной аутентификации?
- Обновления: какое базовое обновление устройства ожидается?
- Правила данных: могут ли пользователи загружать, хранить, синхронизировать или распечатывать рабочие файлы?
- Отчеты: к кому следует обращаться пользователям в случае потери устройства или подозрительного запроса?
- Отключение: кто закрывает доступ и когда?
- Ритм проверки: как часто будут проверяться разрешения и правила BYOD?
Если вы пока не можете ответить на эти вопросы, не пытайтесь устранить этот пробел только с помощью VPN. Начните с принятия политических решений, а затем поместите VPN в этот рабочий процесс.
Практический вывод
BYOD может сделать небольшие команды более гибкими, особенно когда люди работают дома, в поездках, в коворкинге и над краткосрочными проектами. Но персональные устройства также приносят меньше прямого контроля, больше разнообразия и большую потребность в четких границах.
VPN может быть полезной частью более безопасного удаленного доступа. Он может поддерживать более защищенный сетевой путь, когда люди подключаются из мест, не управляемых компанией. Это также может облегчить объяснение инструкций по удаленной работе.
Но безопасность byod по-прежнему зависит от политики MFA, ограничений доступа, обновлений устройств, правил обработки данных, поведения пользователей и отключения. Рассматривайте VPN как один уровень в этой системе, а не как всю систему.
Часто задаваемые вопросы
Достаточно ли VPN для команды BYOD?
Нет. VPN может поддерживать путь сетевого подключения, но BYOD также зависит от состояния устройства, защиты учетной записи, разрешений, обработки данных, поведения пользователя и отключения. Это должен быть один уровень в более широком плане.
Что должна включать политика BYOD?
Практическая политика должна определять разрешенные устройства, подходящих пользователей, разрешенные рабочие системы, требования безопасности, правила обработки данных, границы поддержки, ожидания конфиденциальности, отчеты об инцидентах и шаги по отключению.
Когда удаленным работникам следует использовать VPN?
Это зависит от процесса доступа команды. Многие команды включают использование VPN, когда люди подключаются из сетей, которые компания не контролирует, например общедоступных сетей Wi-Fi, туристических сетей, коворкингов или домашних сетей. Правило должно быть записано и сопоставлено с MFA, ограничениями доступа и ожиданиями устройства.
Каковы распространенные бреши в безопасности BYOD?
Общие пробелы включают в себя устаревшие устройства, общие личные устройства, нечеткие правила хранения данных, слабую защиту учетной записи, чрезмерные разрешения, отсутствие отключения от сети и расплывчатые инструкции о том, что пользователи должны делать, если устройство потеряно или логин выглядит подозрительно.
Требуется ли для BYOD юридическая проверка или проверка соответствия?
Иногда. Если ваша команда обрабатывает регулируемые данные, конфиденциальную информацию о клиентах, записи сотрудников, финансовые отчеты или материалы, ограниченные контрактом, согласуйте правила BYOD с вашими юридическими, HR, IT, договорными требованиями и требованиями соответствия, прежде чем полагаться на доступ к личным устройствам.