
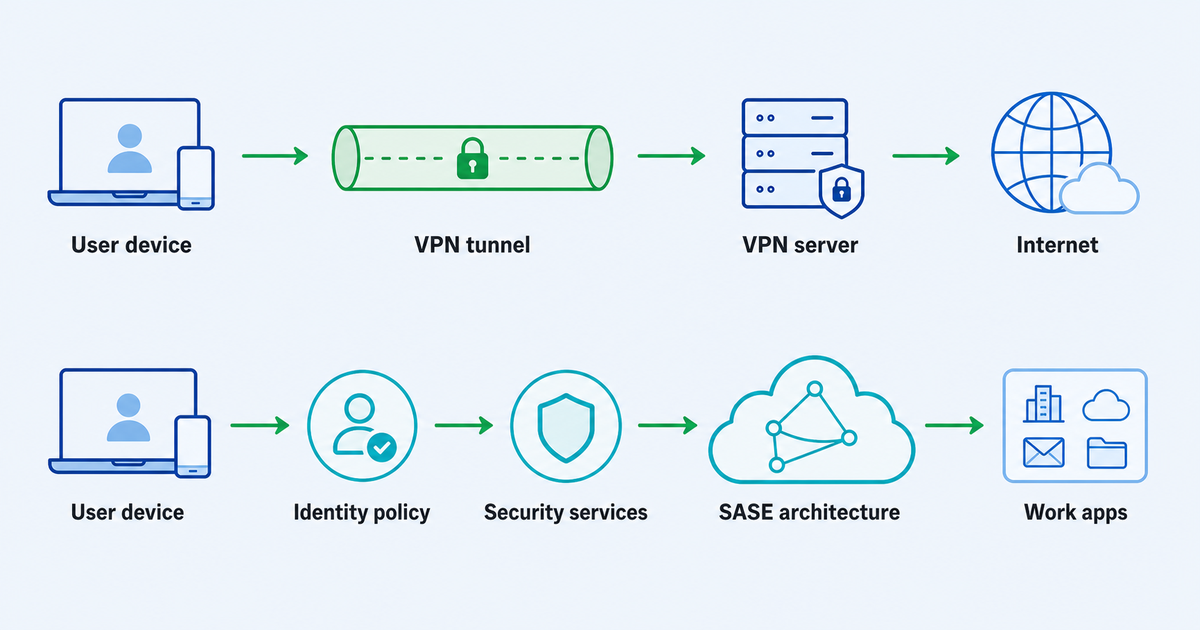
عادةً لا تبدأ الشركات الصغيرة ببنية الوصول. يبدأون بمشكلة عملية: يحتاج شخص ما إلى العمل من المنزل، أو السفر باستخدام جهاز كمبيوتر محمول، أو الاتصال بشبكة Wi-Fi في الفندق، أو الوصول إلى مورد مشترك دون الكشف عن الكثير.
هذا هو المكان الذي يدخل فيه VPN غالبًا في المحادثة. إنه مألوف ومفهوم ومفيد للعديد من احتياجات العمل والخصوصية الضيقة. SASE، اختصار لـ Secure Access Service Edge، يأتي من مكان مختلف. إنه نموذج أوسع يجمع بين وظائف الشبكات والأمان، عادةً للمؤسسات التي تحتاج إلى عناصر تحكم مدركة للهوية، وسياسة مركزية، وفحص، وطريقة أكثر نضجًا لإدارة المستخدمين والتطبيقات الموزعة.
لذا فإن سؤال VPN مقابل Sase الحقيقي ليس “أيهما أفضل؟” إنه: ما نوع مشكلة الوصول التي تواجهها شركتك بالفعل؟
النسخة القصيرة: VPN يحل مشكلة الاتصال، وSASE يحل بنية الوصول
يقوم VPN بإنشاء مسار اتصال مشفر بين جهاز المستخدم وخادم أو شبكة VPN. بالنسبة لفريق صغير، يمكن أن يكون ذلك كافيًا عندما يكون الهدف الرئيسي هو الاتصال المباشر أو مسار أكثر خصوصية على شبكات غير موثوقة.
SASE أكبر. إنه يجمع عناصر التحكم في الشبكات والأمان في بنية سحابية. اعتمادًا على البيئة، قد تتضمن مناقشات SASE مفاهيم مثل الوصول المدرك للهوية، وبوابات الويب الآمنة، وعناصر التحكم في الوصول إلى السحابة، وجدار الحماية كخدمة، والشبكات المعرفة بالبرمجيات، ومبادئ zero-trust.
بالنسبة لشركة صغيرة، يكون التمييز مهمًا لأن هذه نماذج تشغيل مختلفة:
- عادةً ما يكون VPN أسهل في الفهم والطرح لحالات الاستخدام البسيطة.
- SASE يناسب عادة الشركات التي تحتاج إلى مزيد من التحكم الدقيق في من يمكنه الوصول إلى التطبيقات، ومن أي أجهزة، وتحت أي ظروف.
- يمكن أن تكون VPN طبقة عملية للأفراد والفرق الصغيرة.
- SASE أقرب إلى برنامج وصول وأمان طويل المدى من أداة واحدة.
إذا كانت شركتك تحتاج فقط إلى اتصال مشفر بسيط للسفر أو العمل عن بعد أو الخصوصية الأساسية، فقد يكون VPN هو الاختيار المناسب. إذا كان فريقك ينمو، وكانت تطبيقاتك منتشرة عبر SaaS والأنظمة الخاصة، وأصبح الوصول إلى الشبكة على نطاق واسع غير مريح، فقد يكون الوقت قد حان للتفكير فيما هو أبعد من VPN.
عندما يكون VPN البسيط كافيًا
يمكن أن يكون VPN البسيط منطقيًا عندما يكون نمط الوصول ضيقًا ويكون من السهل فهم المخاطر.
على سبيل المثال، قد يحتاج مؤسس أو مستشار أو قائد وكالة أو فريق صغير عن بعد إلى اتصال أكثر أمانًا عبر شبكة Wi-Fi عامة، أو مسار مشفر ثابت أثناء السفر، أو طريقة أساسية للاتصال عبر خادم VPN. وفي هذا السياق، فإن الهدف ليس بناء بنية أمنية مؤسسية. الهدف هو تقليل التعرض في المواقف الشائعة وإبقاء الوصول عن بعد قابلاً للإدارة.
من المرجح أن يكون VPN كافيًا عندما:
- عدد قليل فقط من الأشخاص يحتاجون إلى الوصول عن بعد؛
- المستخدمون موثوقون والأدوار بسيطة؛
- لا تقوم الشركة بتشغيل العديد من التطبيقات الداخلية الحساسة؛
- الحاجة الرئيسية هي الاتصال المشفر بدلاً من فرض سياسة كل تطبيق على حدة؛
- لا يوجد فريق أمني متخصص لتشغيل بنية معقدة؛
- متطلبات الامتثال محدودة أو يتم التعامل معها في مكان آخر؛
- يمكن للشركة أن تتحمل نموذجًا إداريًا أبسط.
هذا هو المكان الذي يمكن أن يكون فيه منتج مثل VPN Unlimited by KeepSolid ذا صلة كخيار VPN المباشر للمستخدمين والفرق الصغيرة التي تحتاج إلى اتصال VPN المشفر لسيناريوهات الاتصال والخصوصية اليومية.
هذا لا يجعل VPN إجابة كاملة لكل مشكلة أمنية. لا يقوم VPN تلقائيًا بإنشاء إدارة الهوية، أو التحقق من وضعية الجهاز، أو سير عمل التدقيق، أو التجزئة على مستوى التطبيق، أو فرض سياسة zero-trust. إذا كانت هذه هي المشكلات التي تحتاج إلى حلها، فقد انتقلت المحادثة إلى نموذج وصول أوسع.
عندما تتجاوز مشكلة الوصول VPN
عادة ما يظهر الضغط من أجل النضج بشكل تدريجي. في البداية، يحتاج شخص أو شخصان إلى الوصول عن بعد. ثم يحتاج المقاولون إلى الوصول. ثم يضيف الفريق أدوات SaaS والتطبيقات الخاصة ولوحات الإدارة المشتركة وأنظمة التمويل وبيانات العميل والأجهزة الشخصية. في مرحلة ما، يبدو منح الوصول إلى الشبكة على نطاق واسع لكل من يتصل عبر VPN أمرًا فظًا للغاية.
وذلك عندما يصبح أمان الوصول عن بعد أقل ارتباطًا بالنفق وأكثر ارتباطًا بالتحكم.
تشمل العلامات التي تشير إلى أن شركتك قد تحتاج إلى بنية أوسع ما يلي:
- الأدوار المختلفة تحتاج إلى الوصول إلى تطبيقات أو بيانات مختلفة؛
- يجب على المقاولين الوصول إلى نظام واحد فقط، وليس الشبكة بأكملها؛
- تحتاج الموارد الحساسة إلى موافقة أو مراقبة أو تقسيم أقوى؛
- يستخدم الموظفون مزيجًا من الأجهزة المُدارة وغير المُدارة؛
- تعد تطبيقات SaaS والتطبيقات الخاصة جزءًا من العمل اليومي؛
- تحتاج حسابات الإدارة إلى معالجة أكثر صرامة من حسابات المستخدمين العادية؛
- بدأت الشركة في مواجهة مراجعات أمان العملاء أو أسئلة الامتثال؛
- أصبح استكشاف أخطاء الوصول وإصلاحها أمرًا صعبًا لأن السياسات موجودة في أماكن كثيرة جدًا.
في تلك البيئة، لم يعد السؤال “هل لدينا VPN؟” يصبح الأمر “هل يمكننا اتخاذ قرارات الوصول بناءً على المستخدم والدور والموارد والجهاز والمخاطر؟”
هذه هي المنطقة التي تصبح فيها هندسة SASE وأفكار zero-trust مفيدة.
ما يضيفه SASE إلى القرار
SASE ليس مجرد VPN الأسرع أو الأكثر تكلفة. إنه نمط معماري لتقريب اتصال الشبكة وضوابط الأمان معًا، غالبًا من خلال الخدمات المقدمة عبر السحابة.
تعمل المواد المصدر المعتمدة على إطارات SASE كوسيلة للجمع بين وظائف الشبكات والأمان للمستخدمين الموزعين والمواقع البعيدة والخدمات السحابية. من الناحية العملية، هذا يعني أن SASE تتم مناقشته عادةً عندما تحتاج الشركة إلى أكثر من مجرد مسار مشفر. فهو يحتاج إلى سياسة وتفتيش وتجزئة وإدارة مركزية عبر المستخدمين والموارد.
بالنسبة لشركة صغيرة، فإن الوجبات الجاهزة الأكثر فائدة ليست قائمة مختصرات المؤسسة. هذا هو:
إذا كان يجب على كل من يتصل أن يصل إلى نفس الأشياء تقريبًا، فقد يظل VPN قابلاً للعمل. إذا كان يجب أن يكون الوصول مختلفًا لكل دور وتطبيق وجهاز ومستوى المخاطرة، يصبح تفكير SASE أكثر أهمية.
هذا لا يعني أن شركة صغيرة يجب أن تندفع نحو مشروع معقد. يمكن أن يتطلب SASE التخطيط والعمليات وتقييم البائعين وتدريب المستخدمين والإدارة المستمرة. يمكن لشركة لا تملك القدرة على تشغيل تلك الضوابط أن تخلق ارتباكًا بشكل أسرع من خلق الأمان.
النهج الأفضل هو التعامل مع SASE كإتجاه نضج. افهم ما تم تصميمه لحله، ثم قرر ما إذا كانت مخاطر الوصول الحالية لديك تبرر التعقيد الإضافي.
حيث يناسب Zero Trust
غالبًا ما يتم ذكر الثقة المعدومة بالقرب من SASE، ولكن لا ينبغي أن تستحوذ على هذه المناقشة. بالنسبة للشركات الصغيرة، الجزء الأكثر عملية من zero trust هو التحول من الثقة الواسعة إلى القرارات التي تركز على الموارد.
بدلاً من السؤال “هل هذا الشخص موجود على الشبكة؟” يطرح نهج zero-trust أسئلة أكثر دقة:
- من هو المستخدم؟
- ما هو المورد الذي يحاولون الوصول إليه؟
- هل يتطلب دورهم ذلك؟
- هل الجهاز مقبول لهذا المورد؟
- هل يجب السماح بالجلسة الآن؟
- هل يجب تقييد الوصول أو مراجعته أو إلغاؤه؟
هذا هو جوهر الوصول عن بعد إلى zero trust: لا يتم منح الوصول لمجرد اتصال شخص ما. يتم تقييمه حول المستخدم والمورد والسياق.
يعد توجيه zero-trust الخاص بـ NIST مفيدًا بشكل خاص هنا لأنه يقوم بتأطير zero trust كهندسة معمارية ومسار ترحيل، وليس كمنتج بنقرة واحدة. يمكن للشركات الصغيرة استخدام هذه العقلية دون التظاهر بأن لديها بالفعل برنامجًا مؤسسيًا ناضجًا تمامًا.
الامتياز الأقل هو الاختبار العملي
تبدو عبارة “الوصول الأقل امتيازًا” تقنية، لكن الفكرة بسيطة: يجب أن يحصل الأشخاص على الحد الأدنى من الوصول الذي يحتاجون إليه للقيام بعملهم، طالما أنهم في حاجة إليه.
غالبًا ما تكون هذه هي أوضح طريقة لتحديد ما إذا كان VPN كافيًا أم لا.
اسأل:
- إذا اتصل أحد أعضاء الفريق عبر VPN، فهل يمكنه رؤية أكثر مما يحتاج؟
- هل يمكن للمقاول الوصول إلى التطبيق الوحيد الذي تم تعيينه لاستخدامه فقط؟
- هل الأنظمة المالية أو الإدارية أو التعليمات البرمجية المصدر أو أنظمة بيانات العميل منفصلة عن الوصول العادي؟
- هل يمكن أن يتغير الوصول بسرعة عندما يغير شخص ما الأدوار أو يغادر؟
- هل تعرف أي الحسابات يمكنها الوصول إلى الموارد الحساسة؟
إذا كانت الإجابة على هذه الأسئلة سهلة وكانت بيئتك صغيرة، فقد يظل VPN مناسبًا بشكل معقول. إذا كشفت هذه الأسئلة عن ثغرات، فقد يحتاج نموذج الوصول عن بعد إلى النضج.
إطار اتخاذ القرار في الشركات الصغيرة
استخدم هذا الإطار قبل اختيار الاتجاه.
1. ضع قائمة بالموارد التي يحتاجها الأشخاص
لا تبدأ بالأدوات. ابدأ بالموارد.
قم بتدوين التطبيقات والأنظمة والملفات ولوحات الإدارة وقواعد البيانات والخدمات المشتركة التي يحتاج الأشخاص إلى الوصول إليها عن بُعد. فصل الأدوات اليومية عن الأنظمة الحساسة. يصبح قرار VPN البسيط أكثر وضوحًا عندما تعرف السبب الفعلي وراء طلب الوصول.
2. قم بتعيين المستخدمين للأدوار
قد لا تحتاج شركة مكونة من خمسة أشخاص إلى تصميم أدوار معقد، لكنها لا تزال بحاجة إلى حدود أساسية. عادةً لا ينبغي أن يكون لدى المالكين والموظفين والمقاولين ومستخدمي التمويل والمسؤولين الفنيين نفس الوصول.
إذا كانت الأدوار بسيطة ومستقرة، فقد يكون الوصول إلى VPN-based كافيًا. إذا كانت الأدوار مائعة أو مؤقتة أو مختلفة تمامًا، فقد تحتاج إلى ضوابط سياسة أقوى.
3. تحقق مما إذا كان الوصول إلى الشبكة على نطاق واسع يخلق مخاطر يمكن تجنبها
يمكن أن يكون VPN التقليدي مفيدًا جدًا، ولكن الوصول الواسع على مستوى الشبكة قد يكون واسعًا جدًا بالنسبة لبعض البيئات. إذا تمكن مستخدم متصل من الوصول إلى أنظمة لا علاقة لها بوظيفته، فهذه مشكلة تصميم، وليست مجرد مشكلة تدريب مستخدم.
ويحاول نموذجا SASE وzero-trust تقليل تلك الثقة الضمنية من خلال التركيز على الموارد والسياسات. لا تحتاج الشركات الصغيرة إلى نسخ بنية المؤسسة بين عشية وضحاها، ولكن يجب عليها أن تلاحظ عندما لا يكون الوصول الواسع ملائمًا للأعمال.
4. انظر إلى التحكم في الجهاز
التحكم في الجهاز يغير الإجابة. تتمتع الشركة التي لديها أجهزة كمبيوتر محمولة مُدارة وتحديثات مفروضة وملكية واضحة بملف تعريف مخاطر مختلف عن الشركة التي يستخدم فيها الموظفون والمقاولون الأجهزة الشخصية.
إذا كانت ثقة الجهاز مهمة لتطبيقاتك الحساسة، فقد لا يجيب VPN الأساسي في حد ذاته على الأسئلة الكافية.
5. كن صادقًا بشأن القدرات الإدارية
الضوابط المعقدة تتطلب الرعاية. السياسات تحتاج إلى أصحاب. الاستثناءات تحتاج إلى مراجعة. يحتاج المستخدمون إلى الدعم. تحتاج السجلات والتنبيهات إلى شخص ما لقراءتها.
إذا لم يكن لدى أحد الوقت الكافي لتشغيل بنية أكبر، فقد تحصل الشركة على خدمة أفضل من خلال إعداد بسيط ومفهوم جيدًا بينما تقوم بتوثيق المخاطر والاستعداد للمرحلة التالية.
6. افصل بين حاجة اليوم وخطوة النضج التالية
ليس عليك حل كل مشكلة وصول مستقبلية هذا الشهر. يمكن لفريق صغير استخدام VPN لتلبية الاحتياجات الحالية أثناء إعداد مخزون الوصول الأنظف وخريطة الأدوار وقائمة الموارد الحساسة.
هذا الإعداد يجعل مشروع SASE أو zero-trust اللاحق أقل فوضوية.
طريقة عملية للتفكير في الوصول الآمن عن بعد
إن الوصول الآمن عن بعد ليس فئة منتج واحدة ذات إجابة واحدة دائمة. إنها مجموعة من الاختيارات حول كيفية وصول الأشخاص إلى موارد العمل من خارج المكتب أو الشبكة الموثوقة.
بالنسبة لشركة صغيرة، يمكن أن يبدو التقدم المعقول كما يلي:
- ابدأ بالحاجة إلى الوصول: من يحتاج ماذا ومن أين ولماذا.
- استخدم VPN عندما تكون الحاجة إلى اتصال مشفر بسيط أو خصوصية لمجموعة صغيرة موثوقة.
- أضف قواعد أكثر وضوحًا للموارد الحساسة مع نمو الفريق.
- راقب العلامات التي تشير إلى أن الوصول الواسع النطاق يخلق مخاطر أو يدعم النفقات العامة.
- ضع في الاعتبار بنية SASE عندما تصبح الهوية والسياسة والتحكم على مستوى التطبيق والتفتيش والنضج التشغيلي هي المشكلة الحقيقية.
الجزء المهم هو تجنب شراء التعقيد قبل أن تتمكن من تشغيله، مع تجنب أيضًا الإعداد الذي يمنح الأشخاص وصولاً أكبر مما يتطلبه عملهم.
VPN vs SASE: مقارنة سريعة بين الشركات الصغيرة
| سؤال | قد يكون VPN مناسبًا عندما… | قد تكون بنية SASE مناسبة عندما… |
|---|---|---|
| الهدف الرئيسي | أنت بحاجة إلى اتصال مشفر أو مسار خاص لسيناريوهات العمل/السفر الشائعة عن بعد. | أنت بحاجة إلى سياسة وصول مركزية عبر المستخدمين والتطبيقات والمواقع ومستويات المخاطر. |
| حجم الفريق | الفريق صغير واحتياجات الوصول متشابهة. | الفريق ينمو أو يتوزع أو يضم مقاولين وأدوار متعددة. |
| حساسية الموارد | القليل من الموارد الداخلية حساسة للغاية أو مجزأة. | تتطلب التطبيقات الحساسة أو أنظمة الإدارة أو بيانات العميل أو سير العمل المنظم تحكمًا أكثر صرامة. |
| نموذج الوصول | الوصول الواسع مقبول لمستوى المخاطر الحالي. | يجب أن يصل المستخدمون إلى تطبيقات أو موارد محددة فقط. |
| العمليات | أنت بحاجة إلى شيء مفهوم وأسهل في الإدارة. | لديك القدرة على إدارة السياسات والاستثناءات والمراقبة ودعم المستخدم. |
| مسار النضج | أنت تقوم الآن بحل مشكلة الاتصال/الخصوصية الضيقة. | أنت تقوم ببناء بنية وصول طويلة المدى. |
الأخطاء الشائعة التي يجب تجنبها
التعامل مع SASE على أنها مجرد “VPN، ولكن الأحدث”
SASE ليست مجرد علامة VPN أحدث. إنها بنية أوسع. إذا كان البائع أو المناقشة الداخلية تجعل الأمر يبدو وكأنه مبادلة مباشرة بين شخصين، فقم بإبطاء وتحديد مشاكل الوصول الفعلية أولاً.
من المتوقع أن يقوم VPN بكل مهمة أمنية
يمكن أن يكون VPN مفيدًا، ولكن لا ينبغي أن يُطلب منه استبدال سياسة الهوية، أو إدارة الأجهزة، أو أذونات التطبيقات، أو المراقبة، أو إخراج الموظفين من الخدمة، أو تجزئة الموارد الحساسة.
شراء العمارة قبل أن تتمكن الشركة من تشغيلها
تتطلب برامج SASE الملكية. لا ينبغي لشركة صغيرة أن تتبنى نموذج وصول معقدًا دون معرفة من سيدير السياسات ويدعم المستخدمين ويراجع الاستثناءات ويحافظ على الإعداد محدثًا.
تجاهل حالة الاستخدام البسيطة
تحتاج بعض الفرق حقًا إلى VPN البسيط. إذا كانت الحاجة الحالية ضيقة، وكان سطح الوصول محدودًا، وكان الفريق يفهم الإعداد، فلا يزال من الممكن أن يكون VPN هو الخيار العملي.
الأسئلة الشائعة
هل SASE أفضل دائمًا من VPN؟
رقم SASE أوسع من VPN، ولكن الأوسع لا يعني تلقائيًا الأفضل لكل شركة صغيرة. إذا كانت حاجتك هي اتصال مشفر بسيط لمجموعة صغيرة، فقد يكون VPN كافيًا. إذا كانت احتياجات الوصول الخاصة بك تتضمن قواعد مدركة للهوية، والتحكم على مستوى التطبيق، وأدوار مستخدم متعددة، والتفتيش، والسياسة المركزية، فقد تكون بنية SASE تستحق التقييم.
هل يعني zero trust عدم وجود VPN؟
ليس بالضرورة. الثقة المعدومة هي نهج معماري يركز على تقليل الثقة الضمنية واتخاذ قرارات الوصول حول المستخدمين والموارد والسياق. تقوم بعض المنظمات بتحديث الوصول على مراحل. السؤال المفيد ليس ما إذا كان VPN موجودًا، ولكن ما إذا كان الوصول يقتصر على ما يحتاجه كل مستخدم ودور فعليًا.
هل يجب على الشركة الصغيرة أن تبدأ بـ SASE؟
فقط إذا كانت مشكلة الوصول تبرر ذلك وتستطيع الشركة تشغيله. يجب على العديد من الشركات الصغيرة أولاً توثيق المستخدمين والموارد والأنظمة الحساسة والتحكم في الأجهزة وحدود الأدوار. يوضح هذا العمل ما إذا كانت VPN البسيطة كافية أم أن هناك حاجة إلى بنية أوسع.
ما هو أكبر خطر الاعتماد على VPN فقط؟
الخطر الرئيسي ليس كلمة “VPN”. إنه وصول واسع للغاية. إذا كان الاتصال عبر VPN يمنح المستخدمين مدى وصول أكبر مما يتطلبه عملهم، فقد تحتاج الشركة إلى تجزئة أفضل وأذونات قائمة على الأدوار وعناصر تحكم على مستوى الموارد.
ماذا علينا أن نفعل قبل تغيير أي شيء؟
قم بعمل جرد الوصول. قم بإدراج المستخدمين والأدوار والأجهزة والتطبيقات والموارد الحساسة ومسارات الوصول عن بعد الحالية. ثم قرر ما إذا كانت المشكلة تتعلق بالاتصال البسيط أم أنها مشكلة أوسع نطاقًا تتعلق بالتحكم في الوصول.
الخلاصة
إن قرار VPN مقابل Sase هو في الحقيقة قرار استحقاق.
استخدم VPN عندما تحتاج الشركة إلى اتصال مشفر مباشر لحالة استخدام ضيقة وقابلة للإدارة. ابدأ بالتفكير في SASE عندما تحتاج الشركة إلى سياسة مدركة للهوية، والتحكم على مستوى التطبيق، والفحص الأمني، وطريقة أكثر تنظيمًا لإدارة الوصول عبر المستخدمين والأجهزة والموارد.
بالنسبة للشركات الصغيرة، فإن أفضل إجابة هي عادةً تلك التي تتوافق مع المخاطر الحالية وقدرة الفريق على تشغيلها. أبقِ الإعداد بسيطًا عندما تكون المشكلة بسيطة. خطط لبنية أوسع عندما يصبح الوصول عن بعد مشكلة تتعلق بالسياسة والموارد والعمليات.