
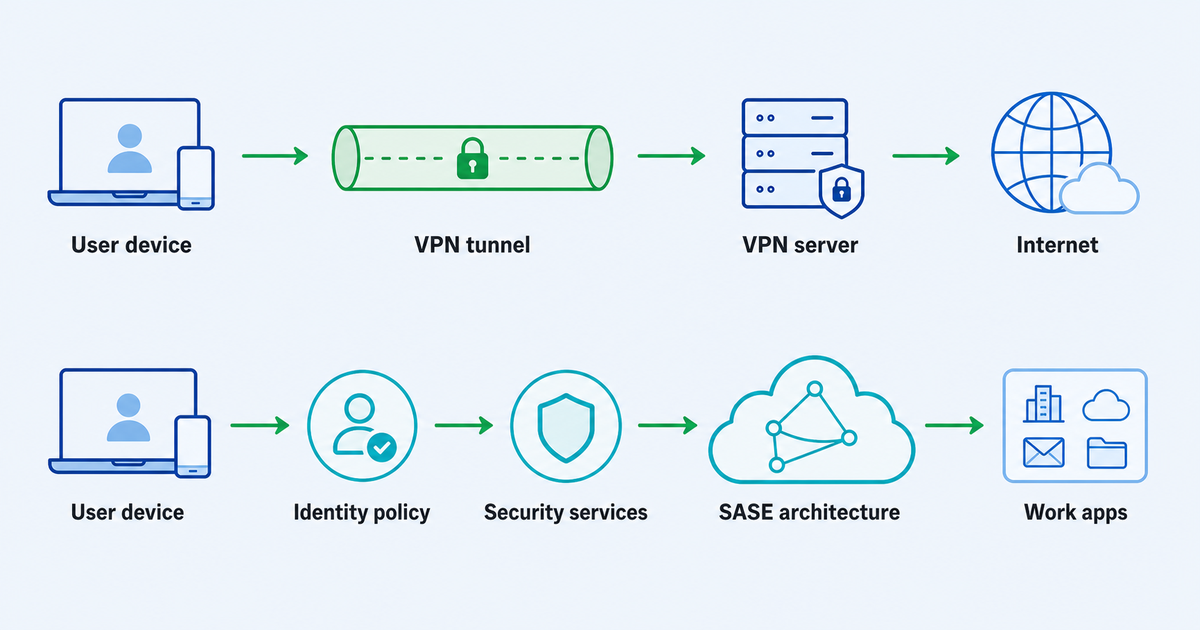
通常、小規模企業はアクセス アーキテクチャから始めません。これらは実際的な問題から始まります。誰かが自宅で仕事をしたり、ラップトップを持って旅行したり、ホテルの Wi-Fi に接続したり、あまり露出せずに共有リソースにアクセスしたりする必要があります。
そこで、VPN が会話に入ることがよくあります。これは馴染みがあり、理解しやすく、多くの狭いリモートワークやプライバシーのニーズに役立ちます。 SASE (Secure Access Service Edge の略) は別の場所から来ています。これは、ネットワーク機能とセキュリティ機能を組み合わせた広範なモデルであり、通常、アイデンティティを意識した制御、一元化されたポリシー、検査、分散ユーザーとアプリを管理するためのより成熟した方法を必要とする組織向けです。
したがって、vpn と sase の本当の問題は、「どちらが優れているか」ということではありません。それは、あなたの会社が実際にどのようなアクセス問題を抱えているかということです。
短いバージョン: VPN は接続性を解決し、SASE はアクセス アーキテクチャを解決します
VPN は、ユーザーのデバイスと VPN サーバーまたはネットワークの間に暗号化された接続パスを作成します。小規模なチームの場合、主な目標が単純な接続または信頼されていないネットワーク上のよりプライベートなルートである場合には、これで十分です。
SASEの方が大きいです。ネットワークとセキュリティの制御をクラウドで提供されるアーキテクチャに組み込みます。環境に応じて、SASE の議論には、アイデンティティ認識アクセス、安全な Web ゲートウェイ、クラウド アクセス制御、サービスとしてのファイアウォール、ソフトウェア定義ネットワーキング、zero-trust 原則などの概念が含まれる場合があります。
中小企業の場合、これらは異なる運営モデルであるため、区別は重要です。
- 通常、VPN は、単純なユースケースでは理解しやすく、展開しやすいです。
- SASE は通常、誰がどのデバイスから、どのような条件下でどのアプリにアクセスできるかをより詳細に制御する必要がある企業に適しています。
- VPN は、個人や小規模チームにとって実用的なレイヤーになります。
- SASE は、単一のツールというよりも長期的なアクセスおよびセキュリティ プログラムに近いものです。
会社が旅行、リモートワーク、または基本的なプライバシーのために単純な暗号化された接続のみを必要とする場合は、VPN が適切なサイズの選択肢となる可能性があります。チームが成長し、アプリが SaaS やプライベート システムに分散し、広範囲のネットワーク アクセスが不快になりつつある場合は、VPN の枠を超えて考える時期が来ているかもしれません。
シンプルな VPN で十分な場合
アクセス パターンが狭く、リスクが理解しやすい場合は、単純な VPN が合理的です。
たとえば、創設者、コンサルタント、代理店のリーダー、または小規模なリモート チームは、公共 Wi-Fi でのより安全な接続、旅行中の一貫した暗号化されたルート、VPN サーバーを介した基本的な接続方法を必要とする場合があります。その文脈において、目標はエンタープライズ セキュリティ アーキテクチャを構築することではありません。目標は、一般的な状況での危険性を減らし、リモート アクセスを管理しやすくすることです。
次の場合には、VPN で十分である可能性が高くなります。
- リモート アクセスを必要とする人は少数です。
- ユーザーは信頼されており、役割は単純です。
- 会社は機密性の高い社内アプリケーションをあまり実行していません。
- 主なニーズは、アプリごとのポリシーの適用ではなく、暗号化された接続です。
- 複雑なアーキテクチャを運用する専任のセキュリティ チームが存在しない。
- コンプライアンス要件は限定されているか、他の場所で処理されます。
- ビジネスは、より単純な管理モデルを許容できます。
ここで、VPN Unlimited by KeepSolid などの製品が、日常の接続とプライバシーのシナリオのために暗号化された VPN 接続を必要とするユーザーや小規模チームにとって、簡単な VPN オプションとして関連する可能性があります。
だからといって、VPN がすべてのセキュリティ問題に対する完全な解決策になるわけではありません。 VPN は、ID ガバナンス、デバイスの状態チェック、監査ワークフロー、アプリレベルのセグメンテーション、または zero-trust ポリシーの適用を自動的に作成しません。これらが解決する必要がある問題である場合、会話はより広範なアクセス モデルに移行します。
アクセスの問題が VPN を超えた場合
成熟へのプレッシャーは通常、徐々に現れます。最初は 1 人か 2 人がリモート アクセスを必要とします。その場合、請負業者はアクセスする必要があります。次に、チームは SaaS ツール、プライベート アプリ、共有管理パネル、財務システム、クライアント データ、個人用デバイスを追加します。ある時点から、VPN 経由で接続するすべてのユーザーに広範なネットワーク アクセスを与えるのは、あまりにも無遠慮に感じられ始めます。
このとき、リモート アクセスのセキュリティはトンネルではなく、制御が重要になります。
会社がより広範なアーキテクチャを必要とする兆候には、次のようなものがあります。
- 役割が異なると、異なるアプリまたはデータにアクセスする必要があります。
- 請負業者は、ネットワーク全体ではなく、1 つのシステムのみにアクセスする必要があります。
- 機密性の高いリソースには、より強力な承認、監視、またはセグメント化が必要です。
- 従業員は管理対象デバイスと管理対象外デバイスを組み合わせて使用します。
- SaaS アプリとプライベート アプリは両方とも日常業務の一部です。
- 管理者アカウントは通常のユーザー アカウントよりも厳密な処理が必要です。
- 企業は顧客のセキュリティレビューやコンプライアンスに関する質問に直面し始めています。
- ポリシーがあまりにも多くの場所に存在するため、トラブルシューティングへのアクセスが困難になっています。
その環境では、質問はもはや「VPN はありますか?」ということではありません。それは、「ユーザー、ロール、リソース、デバイス、リスクに基づいてアクセスの決定を行うことができるか?」ということになります。
それは、SASE アーキテクチャと zero-trust アイデアが役立つ領域です。
SASE が決定に加えたこと
SASE は、単に高速または高価な VPN ではありません。これは、多くの場合クラウド配信サービスを通じて、ネットワーク接続とセキュリティ制御を緊密に連携させるためのアーキテクチャ パターンです。
承認されたソース資料は、分散ユーザー、遠隔地、およびクラウド サービス向けのネットワーキングとセキュリティ機能を組み合わせる方法として SASE を構成しています。実際には、企業が暗号化されたパス以上のものを必要とする場合には、通常、SASE が議論されることを意味します。ユーザーとリソースにわたるポリシー、検査、セグメンテーション、集中管理が必要です。
小規模企業にとって、最も有益な情報は企業の頭字語のリストではありません。それは次のとおりです。
接続する全員がほぼ同じ結果に達する必要がある場合、VPN は引き続き機能する可能性があります。役割、アプリ、デバイス、リスク レベルごとにアクセスを変える必要がある場合は、SASE の考え方がより適切になります。
だからといって、中小企業が複雑なプロジェクトに急いで取り組むべきだというわけではありません。 SASE には、計画、運用、ベンダー評価、ユーザー トレーニング、継続的な管理が必要になる場合があります。これらのコントロールを運用する能力のない企業は、セキュリティを生み出すよりも早く混乱を引き起こす可能性があります。
より良いアプローチは、SASE を成熟度の方向として扱うことです。何を解決するために設計されているかを理解してから、現在のアクセス リスクが余分な複雑さを正当化するかどうかを判断してください。
Zero Trust が適合する場所
ゼロトラストについては、SASE の近くでよく言及されますが、この議論を引き継ぐべきではありません。中小企業にとって、zero trust の最も現実的な部分は、広範な信頼からリソース重視の意思決定への移行です。
「この人はネットワークに接続していますか?」と尋ねるのではなく、 zero-trust アプローチでは、より正確な質問が行われます。
- ユーザーは誰ですか?
- 彼らはどのようなリソースに到達しようとしているのでしょうか?
- 彼らの役割はそれを必要としますか?
- デバイスはこのリソースに対して受け入れられますか?
- 今すぐセッションを許可する必要がありますか?
- アクセスを制限、見直し、または取り消す必要がありますか?
これが zero trust リモート アクセスの核心です。誰かが接続しているからといってアクセスが許可されるわけではありません。ユーザー、リソース、コンテキストに基づいて評価されます。
NIST の zero-trust ガイダンスは、ワンクリック製品ではなく、アーキテクチャおよび移行パスとして zero trust を構成しているため、ここでは特に役立ちます。中小企業は、すでに完全に成熟したエンタープライズ プログラムを持っているかのように装うことなく、その考え方を活用できます。
最低の特権は実技試験です
最小特権アクセスというフレーズは専門的に聞こえますが、考え方は単純です。人々は、仕事を行うために必要な最小限のアクセスを、必要な限り取得すべきです。
多くの場合、これは、VPN で十分かどうかを判断する最も明確な方法です。
尋ねてください:
- チーム メンバーが VPN 経由で接続した場合、必要以上のものを見ることができますか?
- 請負業者は、使用するために雇われた 1 つのアプリだけにアクセスできますか?
- 財務、管理、ソース コード、またはクライアント データ システムは通常のアクセスから分離されていますか?
- 誰かが役割を変更したり退職したりした場合、アクセス権はすぐに変更されますか?
- どのアカウントが機密リソースにアクセスできるか知っていますか?
これらの質問に答えるのが簡単で、環境が小規模であれば、VPN が適切な場合もあります。これらの質問によってギャップが明らかになる場合は、リモート アクセス モデルを成熟させる必要があるかもしれません。
小規模企業の意思決定フレームワーク
方向性を選択する前に、このフレームワークを使用してください。
1. 人々が必要とするリソースをリストアップします
ツールから始めないでください。まずはリソースから始めましょう。
ユーザーがリモートからアクセスする必要があるアプリ、システム、ファイル、管理パネル、データベース、共有サービスを書き留めます。日常的なツールを機密システムから分離します。単純な VPN の決定は、アクセス要求の背後に実際に何があるのかを知ることで、より明確になります。
2. ユーザーをロールにマッピングする
5 人規模の会社には複雑な役割設計は必要ないかもしれませんが、それでも基本的な境界線は必要です。通常、所有者、従業員、請負業者、金融ユーザー、および技術管理者がすべて同じ到達範囲を持つべきではありません。
ロールが単純で安定している場合は、VPN-based アクセスで十分な場合があります。役割が流動的、一時的、または大きく異なる場合は、より強力なポリシー制御が必要になる場合があります。
3. 広範囲のネットワーク アクセスが回避可能なリスクを生み出すかどうかを確認する
従来の VPN は非常に便利ですが、環境によっては広範なネットワーク レベルのアクセスが広すぎる場合があります。接続したユーザーが自分の仕事に関係のないシステムにアクセスできる場合、それは単なるユーザー トレーニングの問題ではなく、設計の問題です。
SASE モデルと zero-trust モデルは、リソースとポリシーに重点を置くことで、その暗黙的信頼を軽減しようとします。中小企業は、エンタープライズ アーキテクチャを一夜にしてコピーする必要はありませんが、広範なアクセスがビジネスに適合しなくなったときに気づく必要があります。
4. デバイス制御を見てみましょう
デバイス制御が答えを変える。ラップトップが管理され、更新が強制され、所有権が明確になっている企業は、従業員や請負業者が私用デバイスを使用している企業とは異なるリスク プロファイルを持っています。
機密性の高いアプリにとってデバイスの信頼性が重要な場合、基本的な VPN だけでは十分な質問に答えられない可能性があります。
5. 管理能力について正直になる
複雑な制御には注意が必要です。ポリシーには所有者が必要です。例外については検討が必要です。ユーザーにはサポートが必要です。ログとアラートは誰かに読んでもらう必要があります。
大規模なアーキテクチャを運用する時間が誰もない場合は、リスクを文書化して次の段階に備える間、シンプルでよく理解されたセットアップの方が企業にとってより良いサービスとなる可能性があります。
6. 今日のニーズと次の成熟ステップを分離する
今月、将来のアクセスの問題をすべて解決する必要はありません。小規模なチームは、現在のニーズに合わせて VPN を使用しながら、よりクリーンなアクセス インベントリ、ロール マップ、機密リソース リストを準備できます。
この準備により、後の SASE または zero-trust プロジェクトの混乱が軽減されます。
安全なリモート アクセスについて考えるための実践的な方法
セキュアなリモート アクセスは、単一の製品カテゴリに 1 つの永続的な答えがあるわけではありません。これは、人々がオフィスや信頼できるネットワークの外から仕事リソースにアクセスする方法に関する一連の選択肢です。
小規模な会社の場合、賢明な進捗は次のようになります。
- アクセスのニーズから始めます。誰が、何を、どこから、そしてなぜ必要とするのか。
- 小規模で信頼できるグループの単純な暗号化された接続またはプライバシーが必要な場合は、VPN を使用します。
- チームが成長するにつれて、機密性の高いリソースに対してより明確なルールを追加します。
- 広範なアクセスがリスクやサポートのオーバーヘッドを生み出している兆候に注意してください。
- ID、ポリシー、アプリレベルの制御、検査、運用の成熟度が実際の問題となる場合は、SASE アーキテクチャを検討します。
重要なのは、操作する前に複雑さを買わないようにすることと、作業に必要以上のアクセスを人々に与える設定を避けることです。
VPN 対 SASE: 小規模企業向けの簡単な比較
| 質問 | VPN は次の場合に適合する可能性があります… | SASE アーキテクチャは次の場合に適合する可能性があります… |
|---|---|---|
| 主な目標 | 一般的なリモートワーク/旅行シナリオでは、暗号化された接続またはプライベート ルートが必要です。 | ユーザー、アプリ、場所、リスク レベルにわたる一元化されたアクセス ポリシーが必要です。 |
| チームの規模 | チームは小規模であり、アクセスのニーズも同様です。 | チームは成長し、分散しており、請負業者や複数の役割が含まれています。 |
| リソースの機密性 | 機密性が高い、または細分化されている内部リソースはほとんどありません。 | 機密性の高いアプリ、管理システム、クライアント データ、または規制されたワークフローには、より厳密な制御が必要です。 |
| アクセスモデル | 現在のリスク レベルでは、幅広いアクセスが許容されます。 | ユーザーは特定のアプリまたはリソースのみにアクセスする必要があります。 |
| オペレーション | 理解しやすく管理しやすいものが必要です。 | ポリシー、例外、監視、ユーザー サポートを管理する能力があります。 |
| 成熟の道筋 | あなたは現在、狭い接続/プライバシーの問題を解決しています。 | 長期的なアクセス アーキテクチャを構築しています。 |
避けるべきよくある間違い
SASE を単なる「VPN ですが、より新しい」として扱います
SASE は、単に新しい VPN レーベルではありません。それはより広範なアーキテクチャです。ベンダーや社内の議論で、直接 1 対 1 の交換のように聞こえる場合は、速度を落として、実際のアクセスの問題を最初に定義してください。
VPN があらゆるセキュリティ ジョブを実行することを期待
VPN は便利ですが、アイデンティティ ポリシー、デバイス管理、アプリのアクセス許可、監視、スタッフのオフボーディング、または機密リソースのセグメンテーションを置き換えるように要求されるべきではありません。
会社が運用できるようになる前にアーキテクチャを購入する
SASE プログラムには所有権が必要です。小規模企業は、誰がポリシーを管理し、ユーザーをサポートし、例外を確認し、セットアップを最新の状態に保つのかを知らずに、複雑なアクセス モデルを採用すべきではありません。
単純な使用例を無視する
一部のチームは本当にシンプルな VPN を必要としています。現在のニーズが狭く、アクセス面が限られており、チームがセットアップを理解している場合でも、VPN が現実的な選択肢となります。
よくある質問
SASE は常に VPN よりも優れていますか?
いいえ、SASE は VPN よりも範囲が広いですが、すべての中小企業にとって、範囲が広いことが自動的に良いことを意味するわけではありません。少人数のグループ向けの単純な暗号化された接続が必要な場合は、VPN で十分かもしれません。アクセスのニーズに ID 認識ルール、アプリレベルの制御、複数のユーザー ロール、検査、および一元化されたポリシーが含まれる場合は、SASE アーキテクチャを評価する価値がある可能性があります。
zero trust は VPN がないという意味ですか?
必ずしもそうとは限りません。ゼロトラストは、暗黙的な信頼を軽減し、ユーザー、リソース、コンテキストに基づいてアクセスの決定を行うことに重点を置いたアーキテクチャ アプローチです。一部の組織では、段階的にアクセスを最新化しています。有益な質問は、VPN が存在するかどうかではなく、アクセスが各ユーザーと役割が実際に必要とするものに制限されているかどうかです。
小規模企業は SASE から始めるべきでしょうか?
アクセスの問題が正当化され、会社が運営できる場合に限ります。多くの中小企業は、まずユーザー、リソース、機密システム、デバイス制御、役割の境界を文書化する必要があります。この作業により、単純な VPN で十分なのか、それともより広範なアーキテクチャが必要なのかが明確になります。
VPN のみに依存する最大のリスクは何ですか?
主なリスクは「VPN」という言葉ではありません。アクセス範囲が広すぎます。 VPN 経由で接続することで、ユーザーが業務に必要な範囲を超えてアクセスできる場合、企業はより適切なセグメンテーション、役割ベースの権限、およびリソース レベルの制御が必要になる可能性があります。
何かを変更する前に何をすべきでしょうか?
アクセスインベントリを作成します。ユーザー、役割、デバイス、アプリ、機密リソース、および現在のリモート アクセス パスを一覧表示します。次に、問題が単純な接続の問題なのか、それともより広範なアクセス制御の問題なのかを判断します。
結論
vpn と sase の決定は、実際には成熟度を考慮した決定です。
会社が限定的で管理しやすいユースケースで簡単な暗号化された接続を必要とする場合は、VPN を使用します。企業が ID を認識したポリシー、アプリレベルの制御、セキュリティ検査、およびユーザー、デバイス、リソースにわたるアクセスを管理するためのより組織的な方法を必要とする場合、SASE について検討し始めてください。
中小企業の場合、通常、最良の答えは、現在のリスクとそれを運用するチームの能力に一致するものです。問題が単純な場合は、セットアップを単純にしてください。リモート アクセスがポリシー、リソース、運用の問題になった場合は、より広範なアーキテクチャを計画します。