
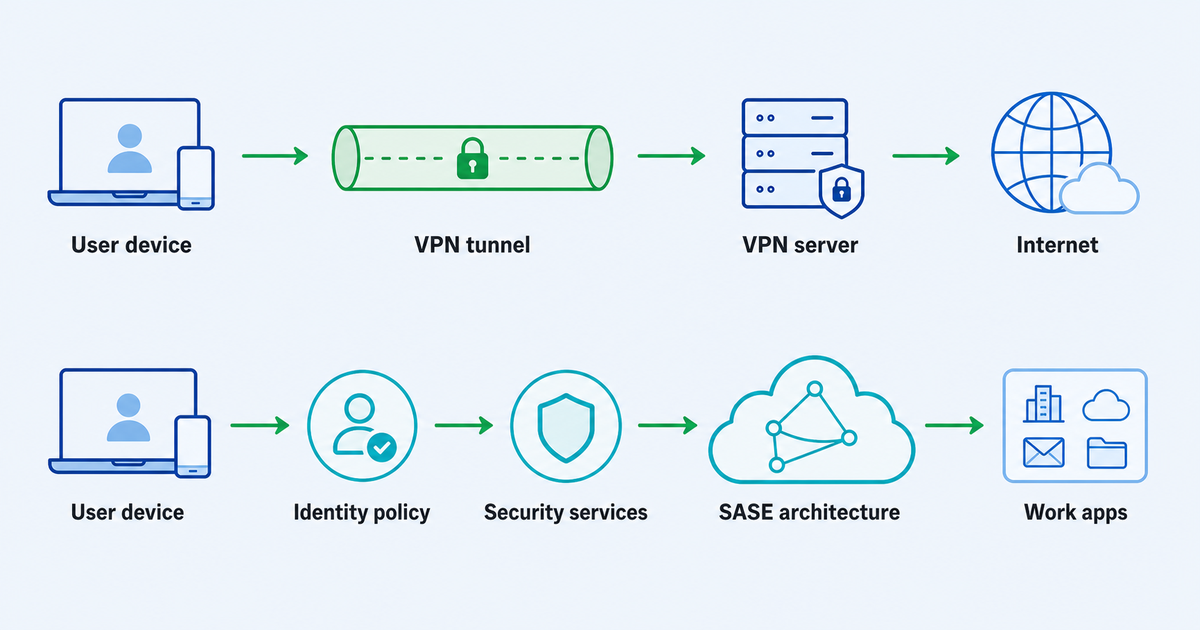
บริษัทขนาดเล็กมักจะไม่เริ่มต้นด้วยสถาปัตยกรรมการเข้าถึง พวกเขาเริ่มต้นด้วยปัญหาเชิงปฏิบัติ เช่น บางคนต้องทำงานจากที่บ้าน เดินทางพร้อมกับแล็ปท็อป เชื่อมต่อ Wi-Fi ของโรงแรม หรือเข้าถึงทรัพยากรที่ใช้ร่วมกันโดยไม่เปิดเผยมากเกินไป
นั่นคือจุดที่ VPN มักจะเข้าสู่การสนทนา เป็นที่คุ้นเคย เข้าใจได้ และมีประโยชน์สำหรับการทำงานระยะไกลและความต้องการความเป็นส่วนตัวในวงแคบๆ SASE ย่อมาจาก Secure Access Service EdgeZ มาจากที่อื่น เป็นโมเดลที่กว้างขึ้นซึ่งรวมฟังก์ชันเครือข่ายและความปลอดภัยเข้าด้วยกัน โดยปกติแล้วสำหรับองค์กรที่ต้องการการควบคุมที่รับรู้ถึงตัวตน นโยบายแบบรวมศูนย์ การตรวจสอบ และวิธีที่เป็นผู้ใหญ่มากขึ้นในการจัดการผู้ใช้และแอปแบบกระจาย
ดังนั้นคำถาม VPN กับ sase ที่แท้จริงจึงไม่ใช่ “อันไหนดีกว่ากัน” จริงๆ แล้วบริษัทของคุณประสบปัญหาการเข้าถึงประเภทใด
เวอร์ชันสั้น: VPN แก้ปัญหาการเชื่อมต่อ SASE แก้ปัญหาสถาปัตยกรรมการเข้าถึง
VPN สร้างเส้นทางการเชื่อมต่อที่เข้ารหัสระหว่างอุปกรณ์ของผู้ใช้กับเซิร์ฟเวอร์หรือเครือข่าย VPN สำหรับทีมขนาดเล็ก นั่นก็เพียงพอแล้วเมื่อเป้าหมายหลักคือการเชื่อมต่อที่ตรงไปตรงมาหรือเส้นทางที่เป็นส่วนตัวมากขึ้นบนเครือข่ายที่ไม่น่าเชื่อถือ
SASE มีขนาดใหญ่กว่า นำการควบคุมเครือข่ายและความปลอดภัยมาสู่สถาปัตยกรรมที่ส่งผ่านคลาวด์ การอภิปราย SASE อาจรวมถึงแนวคิดต่างๆ เช่น การเข้าถึงแบบรับรู้ตัวตน เว็บเกตเวย์ที่ปลอดภัย การควบคุมการเข้าถึงระบบคลาวด์ ไฟร์วอลล์ในรูปแบบบริการ เครือข่ายที่กำหนดโดยซอฟต์แวร์ และหลักการ zero-trust
สำหรับบริษัทขนาดเล็ก ความแตกต่างมีความสำคัญเนื่องจากมีรูปแบบการดำเนินงานที่แตกต่างกัน:
- VPN มักจะเข้าใจได้ง่ายกว่าและเปิดตัวสำหรับกรณีการใช้งานทั่วไป
- SASE มักจะเหมาะกับบริษัทที่ต้องการการควบคุมที่ละเอียดยิ่งขึ้นว่าใครสามารถเข้าถึงแอปใดบ้าง จากอุปกรณ์ใด ภายใต้เงื่อนไขใด
- VPN สามารถใช้เป็นเลเยอร์ที่ใช้งานได้จริงสำหรับบุคคลและทีมขนาดเล็ก
- SASEZ ใกล้เคียงกับโปรแกรมการเข้าถึงและความปลอดภัยในระยะยาวมากกว่าเครื่องมือเดียว
หากบริษัทของคุณต้องการเพียงการเชื่อมต่อแบบเข้ารหัสสำหรับการเดินทาง การทำงานระยะไกล หรือความเป็นส่วนตัวขั้นพื้นฐาน VPN อาจเป็นตัวเลือกที่มีขนาดเหมาะสม หากทีมของคุณเติบโตขึ้น แอปของคุณกระจัดกระจายไปทั่ว SaaS และระบบส่วนตัว และการเข้าถึงเครือข่ายในวงกว้างเริ่มไม่สะดวกขึ้น อาจถึงเวลาที่ต้องคิดให้ไกลกว่า VPN
เมื่อ VPN แบบธรรมดาอาจเพียงพอแล้ว
VPN แบบธรรมดาสามารถเข้าใจได้เมื่อรูปแบบการเข้าถึงแคบและความเสี่ยงนั้นง่ายต่อการเข้าใจ
ตัวอย่างเช่น ผู้ก่อตั้ง ที่ปรึกษา หัวหน้าตัวแทน หรือทีมที่อยู่ห่างไกลขนาดเล็กอาจต้องการการเชื่อมต่อที่ปลอดภัยกว่าบน Wi-Fi สาธารณะ เส้นทางที่เข้ารหัสอย่างสม่ำเสมอขณะเดินทาง หรือวิธีพื้นฐานในการเชื่อมต่อผ่านเซิร์ฟเวอร์ VPN ในบริบทดังกล่าว เป้าหมายไม่ใช่การสร้างสถาปัตยกรรมความปลอดภัยระดับองค์กร เป้าหมายคือการลดความเสี่ยงในสถานการณ์ทั่วไปและทำให้การเข้าถึงระยะไกลสามารถจัดการได้
VPN มีแนวโน้มที่จะเพียงพอเมื่อ:
- มีเพียงไม่กี่คนเท่านั้นที่ต้องการการเข้าถึงระยะไกล
- ผู้ใช้ได้รับความไว้วางใจและบทบาทนั้นเรียบง่าย
- บริษัทไม่ได้ใช้งานแอปพลิเคชันภายในที่มีความละเอียดอ่อนมากนัก
- ความต้องการหลักคือการเชื่อมต่อที่เข้ารหัสมากกว่าการบังคับใช้นโยบายแบบทีละแอป
- ไม่มีทีมรักษาความปลอดภัยเฉพาะสำหรับใช้งานสถาปัตยกรรมที่ซับซ้อน
- ข้อกำหนดการปฏิบัติตามข้อกำหนดถูกจำกัดหรือจัดการที่อื่น
- ธุรกิจสามารถทนต่อรูปแบบการบริหารที่ง่ายกว่าได้
นี่คือจุดที่ผลิตภัณฑ์ เช่น VPN Unlimited by KeepSolid สามารถเชื่อมโยงกับตัวเลือก VPN ที่ตรงไปตรงมาสำหรับผู้ใช้และทีมขนาดเล็กที่ต้องการการเชื่อมต่อ VPN ที่เข้ารหัสสำหรับการเชื่อมต่อในชีวิตประจำวันและสถานการณ์ความเป็นส่วนตัว
นั่นไม่ได้ทำให้ VPNZ เป็นคำตอบที่สมบูรณ์สำหรับปัญหาด้านความปลอดภัยทุกประการ VPN จะไม่สร้างการกำกับดูแลข้อมูลประจำตัว การตรวจสอบท่าทางของอุปกรณ์ ขั้นตอนการตรวจสอบ การแบ่งส่วนระดับแอป หรือการบังคับใช้นโยบาย zero-trust โดยอัตโนมัติ หากนั่นคือปัญหาที่คุณต้องแก้ไข การสนทนาได้ย้ายไปสู่รูปแบบการเข้าถึงที่กว้างขึ้น
เมื่อปัญหาการเข้าถึงเกินขนาด VPN
ความกดดันในการเป็นผู้ใหญ่มักจะค่อยๆ ปรากฏขึ้น ในตอนแรก หนึ่งหรือสองคนจำเป็นต้องเข้าถึงจากระยะไกล จากนั้นผู้รับเหมาจำเป็นต้องเข้าถึง จากนั้นทีมงานจึงเพิ่มเครื่องมือ SaaS แอปส่วนตัว แผงการดูแลระบบที่ใช้ร่วมกัน ระบบการเงิน ข้อมูลลูกค้า และอุปกรณ์ส่วนบุคคล เมื่อถึงจุดหนึ่ง การให้การเข้าถึงเครือข่ายในวงกว้างแก่ทุกคนที่เชื่อมต่อผ่าน VPN เริ่มรู้สึกไม่ชัดเจนเกินไป
นั่นคือเมื่อการรักษาความปลอดภัยการเข้าถึงระยะไกลเกี่ยวกับอุโมงค์น้อยลง แต่เกี่ยวกับการควบคุมมากขึ้น
สัญญาณที่บ่งบอกว่าบริษัทของคุณอาจต้องการสถาปัตยกรรมที่กว้างขึ้น ได้แก่:
- บทบาทที่แตกต่างกันจำเป็นต้องเข้าถึงแอพหรือข้อมูลที่แตกต่างกัน
- ผู้รับเหมาควรเข้าถึงเพียงระบบเดียว ไม่ใช่ทั้งเครือข่าย
- ทรัพยากรที่ละเอียดอ่อนจำเป็นต้องได้รับอนุมัติ การติดตาม หรือการแบ่งส่วนที่แข็งแกร่งยิ่งขึ้น
- พนักงานใช้อุปกรณ์ที่มีการจัดการและไม่มีการจัดการผสมกัน
- แอป SaaS และแอปส่วนตัวเป็นส่วนหนึ่งของงานประจำวัน
- บัญชีผู้ดูแลระบบจำเป็นต้องมีการจัดการที่เข้มงวดกว่าบัญชีผู้ใช้ปกติ
- บริษัทกำลังเริ่มเผชิญกับการตรวจสอบด้านความปลอดภัยของลูกค้าหรือคำถามเกี่ยวกับการปฏิบัติตามข้อกำหนด
- การเข้าถึงการแก้ไขปัญหากลายเป็นเรื่องยากเนื่องจากมีนโยบายอยู่ในหลายที่เกินไป
ในสภาพแวดล้อมนั้น คำถามจะไม่มีอีกต่อไป “เรามี VPN หรือไม่” มันจะกลายเป็น “เราสามารถตัดสินใจเข้าถึงตามผู้ใช้ บทบาท ทรัพยากร อุปกรณ์ และความเสี่ยงได้หรือไม่”
นั่นคือขอบเขตที่สถาปัตยกรรม SASE และแนวคิด zero-trust มีประโยชน์
สิ่งที่ SASE เพิ่มให้กับการตัดสินใจ
SASE ไม่ใช่แค่ VPN ที่เร็วหรือแพงกว่าเท่านั้น เป็นรูปแบบสถาปัตยกรรมสำหรับนำการเชื่อมต่อเครือข่ายและการควบคุมความปลอดภัยเข้ามาใกล้กันมากขึ้น โดยมักจะผ่านบริการที่ส่งผ่านระบบคลาวด์
เฟรมแหล่งที่มาที่ได้รับอนุมัติ SASE เป็นวิธีในการรวมฟังก์ชันเครือข่ายและความปลอดภัยสำหรับผู้ใช้แบบกระจาย ตำแหน่งระยะไกล และบริการคลาวด์ ในทางปฏิบัติ นั่นหมายความว่า SASE มักจะถูกกล่าวถึงเมื่อบริษัทต้องการมากกว่าเส้นทางที่เข้ารหัส จำเป็นต้องมีนโยบาย การตรวจสอบ การแบ่งส่วน และการจัดการแบบรวมศูนย์ระหว่างผู้ใช้และทรัพยากร
สำหรับบริษัทขนาดเล็ก สิ่งที่มีประโยชน์มากที่สุดไม่ใช่รายการคำย่อขององค์กร มันคือ:
หากทุกคนที่เชื่อมต่อควรเข้าถึงสิ่งเดียวกันโดยประมาณ VPN อาจยังคงใช้งานได้ หากการเข้าถึงต้องแตกต่างกันในแต่ละบทบาท แอป อุปกรณ์ และระดับความเสี่ยง การคิดของ SASE จะมีความเกี่ยวข้องมากขึ้น
นั่นไม่ได้หมายความว่าบริษัทขนาดเล็กควรเร่งรีบเข้าสู่โครงการที่ซับซ้อน SASE อาจต้องมีการวางแผน การดำเนินงาน การประเมินผู้ขาย การฝึกอบรมผู้ใช้ และการจัดการอย่างต่อเนื่อง บริษัทที่ไม่มีความสามารถในการควบคุมการควบคุมเหล่านั้นสามารถสร้างความสับสนได้เร็วกว่าการสร้างความปลอดภัย
แนวทางที่ดีกว่าคือถือว่า SASE เป็นทิศทางที่ครบกำหนด ทำความเข้าใจกับสิ่งที่ออกแบบมาเพื่อแก้ไข จากนั้นตัดสินใจว่าความเสี่ยงในการเข้าถึงในปัจจุบันของคุณเหมาะสมกับความซับซ้อนที่เพิ่มขึ้นหรือไม่
โดยที่ Zero Trust พอดี
Zero trust มักถูกกล่าวถึงใกล้กับ SASE แต่ไม่ควรเข้ามาแทนที่การสนทนานี้ สำหรับบริษัทขนาดเล็ก ส่วนที่เป็นประโยชน์ที่สุดของ zero trust คือการเปลี่ยนจากความไว้วางใจในวงกว้างไปเป็นการตัดสินใจที่เน้นทรัพยากร
แทนที่จะถามว่า “คนนี้อยู่ในเครือข่ายหรือเปล่า” วิธี zero-trust ถามคำถามที่แม่นยำยิ่งขึ้น:
- ใครคือผู้ใช้?
- พวกเขากำลังพยายามเข้าถึงทรัพยากรใด
- บทบาทของพวกเขาจำเป็นหรือไม่?
- อุปกรณ์นี้เป็นที่ยอมรับสำหรับทรัพยากรนี้หรือไม่
- ควรอนุญาตให้เซสชั่นตอนนี้หรือไม่?
- การเข้าถึงควรถูกจำกัด ตรวจสอบ หรือเพิกถอนหรือไม่
นั่นคือหัวใจสำคัญของการเข้าถึงระยะไกล zero trust: การเข้าถึงไม่ได้รับอนุญาตเพียงเพราะมีบางคนเชื่อมต่ออยู่ มีการประเมินโดยคำนึงถึงผู้ใช้ ทรัพยากร และบริบท
คำแนะนำ zero-trust ของ NIST มีประโยชน์อย่างยิ่งที่นี่ เนื่องจากกำหนดเฟรม zero trust ให้เป็นสถาปัตยกรรมและเส้นทางการย้าย ไม่ใช่ผลิตภัณฑ์แบบคลิกเดียว บริษัทขนาดเล็กสามารถใช้กรอบความคิดนั้นได้โดยไม่ต้องแสร้งทำเป็นว่าพวกเขามีโปรแกรมระดับองค์กรที่เติบโตเต็มที่แล้ว
สิทธิพิเศษน้อยที่สุดคือการทดสอบภาคปฏิบัติ
วลีการเข้าถึงสิทธิ์ขั้นต่ำฟังดูเป็นเทคนิค แต่แนวคิดนั้นง่ายมาก: ผู้คนควรได้รับสิทธิ์เข้าถึงขั้นต่ำที่จำเป็นในการทำงานตราบเท่าที่พวกเขาต้องการ
นี่เป็นวิธีที่ชัดเจนที่สุดในการตัดสินใจว่า VPN เพียงพอหรือไม่
ถาม:
- หากสมาชิกในทีมเชื่อมต่อผ่าน VPN พวกเขาจะมองเห็นได้มากกว่าที่ต้องการหรือไม่
- ผู้รับเหมาสามารถเข้าถึงแอปเดียวที่พวกเขาได้รับการว่าจ้างให้ใช้ได้หรือไม่
- การเงิน ผู้ดูแลระบบ ซอร์สโค้ด หรือระบบข้อมูลลูกค้าแยกออกจากการเข้าถึงแบบปกติหรือไม่
- สามารถเข้าถึงการเปลี่ยนแปลงได้อย่างรวดเร็วเมื่อมีคนเปลี่ยนบทบาทหรือลาออก?
- คุณรู้หรือไม่ว่าบัญชีใดสามารถเข้าถึงทรัพยากรที่ละเอียดอ่อนได้?
หากคำถามเหล่านั้นตอบได้ง่ายและสภาพแวดล้อมของคุณมีขนาดเล็ก VPN ก็อาจจะยังเหมาะสมอยู่ หากคำถามเหล่านี้ทำให้เกิดช่องว่าง โมเดลการเข้าถึงระยะไกลของคุณอาจต้องได้รับการพัฒนา
กรอบการตัดสินใจของบริษัทขนาดเล็ก
ใช้กรอบนี้ก่อนที่จะเลือกทิศทาง
1. ระบุทรัพยากรที่ผู้คนต้องการ
อย่าเริ่มต้นด้วยเครื่องมือ เริ่มต้นด้วยทรัพยากร
จดบันทึกแอป ระบบ ไฟล์ แผงผู้ดูแลระบบ ฐานข้อมูล และบริการที่ใช้ร่วมกันที่ผู้คนจำเป็นต้องเข้าถึงจากระยะไกล แยกเครื่องมือในชีวิตประจำวันออกจากระบบที่มีความละเอียดอ่อน การตัดสินใจ VPN แบบง่ายๆ จะชัดเจนยิ่งขึ้นเมื่อคุณรู้ว่าจริงๆ แล้วอะไรอยู่เบื้องหลังคำขอเข้าถึง
2. แมปผู้ใช้กับบทบาท
บริษัทที่มีพนักงาน 5 คนอาจไม่ต้องการการออกแบบบทบาทที่ซับซ้อน แต่ก็ยังต้องมีขอบเขตพื้นฐาน โดยปกติแล้ว เจ้าของ พนักงาน ผู้รับเหมา ผู้ใช้ทางการเงิน และผู้ดูแลระบบด้านเทคนิคไม่ควรมีการเข้าถึงที่เหมือนกันทั้งหมด
หากบทบาทเรียบง่ายและมั่นคง การเข้าถึง VPN-based อาจจะเพียงพอ หากบทบาทมีความคล่องตัว ชั่วคราว หรือแตกต่างกันมาก คุณอาจต้องควบคุมนโยบายที่เข้มงวดยิ่งขึ้น
3. ตรวจสอบว่าการเข้าถึงเครือข่ายในวงกว้างสร้างความเสี่ยงที่สามารถหลีกเลี่ยงได้หรือไม่
VPNZ แบบเดิมมีประโยชน์มาก แต่การเข้าถึงระดับเครือข่ายแบบกว้างอาจกว้างเกินไปสำหรับบางสภาพแวดล้อม หากผู้ใช้ที่เชื่อมต่อสามารถเข้าถึงระบบที่ไม่เกี่ยวข้องกับงานของตนได้ นั่นเป็นปัญหาด้านการออกแบบ ไม่ใช่แค่ปัญหาด้านการฝึกอบรมผู้ใช้
โมเดล SASE และ zero-trustZ พยายามลดความน่าเชื่อถือโดยนัยนั้นโดยมุ่งเน้นไปที่ทรัพยากรและนโยบาย บริษัทขนาดเล็กไม่จำเป็นต้องคัดลอกสถาปัตยกรรมองค์กรในชั่วข้ามคืน แต่ควรสังเกตเมื่อการเข้าถึงแบบกว้างไม่ตรงกับธุรกิจอีกต่อไป
4. ดูการควบคุมอุปกรณ์
การควบคุมอุปกรณ์เปลี่ยนคำตอบ บริษัทที่มีแล็ปท็อปที่ได้รับการจัดการ การอัปเดตที่บังคับใช้ และความเป็นเจ้าของที่ชัดเจน มีโปรไฟล์ความเสี่ยงที่แตกต่างจากบริษัทที่พนักงานและผู้รับเหมาใช้อุปกรณ์ส่วนตัว
หากความน่าเชื่อถือของอุปกรณ์มีความสำคัญต่อแอปที่ละเอียดอ่อนของคุณ VPN พื้นฐานเพียงอย่างเดียวอาจไม่ตอบคำถามได้เพียงพอ
5. ซื่อสัตย์เกี่ยวกับความสามารถของผู้ดูแลระบบ
การควบคุมที่ซับซ้อนจำเป็นต้องได้รับการดูแล นโยบายจำเป็นต้องมีเจ้าของ ข้อยกเว้นจำเป็นต้องได้รับการตรวจสอบ ผู้ใช้ต้องการการสนับสนุน บันทึกและการแจ้งเตือนจำเป็นต้องมีคนอ่าน
หากไม่มีใครมีเวลาใช้งานสถาปัตยกรรมขนาดใหญ่ บริษัทอาจได้รับบริการที่ดีกว่าด้วยการตั้งค่าที่เรียบง่ายและเข้าใจดี ในขณะเดียวกันก็บันทึกความเสี่ยงและเตรียมพร้อมสำหรับขั้นตอนต่อไป
6. แยกความต้องการในวันนี้ออกจากขั้นตอนการเจริญเติบโตถัดไป
คุณไม่จำเป็นต้องแก้ไขปัญหาการเข้าถึงในอนาคตทุกรายการในเดือนนี้ ทีมขนาดเล็กสามารถใช้ VPN สำหรับความต้องการในปัจจุบัน ในขณะเดียวกันก็เตรียมรายการการเข้าถึงที่สะอาดยิ่งขึ้น แผนผังบทบาท และรายการทรัพยากรที่ละเอียดอ่อน
การเตรียมการนั้นจะทำให้โปรเจ็กต์ SASE หรือ zero-trust ในภายหลังวุ่นวายน้อยลง
วิธีปฏิบัติที่เป็นประโยชน์ในการคำนึงถึงการเข้าถึงระยะไกลที่ปลอดภัย
การเข้าถึงระยะไกลที่ปลอดภัยไม่ใช่หมวดหมู่ผลิตภัณฑ์เดียวที่มีคำตอบถาวรเพียงคำตอบเดียว เป็นชุดตัวเลือกเกี่ยวกับวิธีที่ผู้คนเข้าถึงทรัพยากรการทำงานจากภายนอกสำนักงานหรือเครือข่ายที่เชื่อถือได้
สำหรับบริษัทขนาดเล็ก ความก้าวหน้าที่สมเหตุสมผลอาจเป็นดังนี้:
- เริ่มต้นด้วยความต้องการในการเข้าถึง: ใครต้องการอะไร มาจากไหน และทำไม
- ใช้ VPN เมื่อต้องการการเชื่อมต่อที่เข้ารหัสแบบธรรมดาหรือความเป็นส่วนตัวสำหรับกลุ่มขนาดเล็กและเชื่อถือได้
- เพิ่มกฎเกณฑ์ที่ชัดเจนยิ่งขึ้นสำหรับทรัพยากรที่มีความละเอียดอ่อนเมื่อทีมเติบโตขึ้น
- สังเกตสัญญาณว่าการเข้าถึงในวงกว้างกำลังสร้างความเสี่ยงหรือค่าใช้จ่ายสนับสนุน
- พิจารณาสถาปัตยกรรม SASE เมื่อข้อมูลประจำตัว นโยบาย การควบคุมระดับแอป การตรวจสอบ และความพร้อมในการปฏิบัติงานกลายเป็นปัญหาที่แท้จริง
ส่วนสำคัญคือการหลีกเลี่ยงการซื้อความซับซ้อนก่อนที่คุณจะสามารถใช้งานได้ ในขณะเดียวกันก็หลีกเลี่ยงการตั้งค่าที่ให้ผู้คนเข้าถึงได้มากกว่าที่พวกเขาต้องการ
VPN กับ SASE: การเปรียบเทียบอย่างรวดเร็วสำหรับบริษัทขนาดเล็ก
| คำถาม | VPN อาจพอดีเมื่อ… | สถาปัตยกรรม SASEZ อาจเหมาะสมเมื่อ… |
|---|---|---|
| เป้าหมายหลัก | คุณต้องมีการเชื่อมต่อที่เข้ารหัสหรือเส้นทางส่วนตัวสำหรับสถานการณ์การทำงานระยะไกล/การเดินทางทั่วไป | คุณต้องมีนโยบายการเข้าถึงแบบรวมศูนย์สำหรับผู้ใช้ แอป ตำแหน่งที่ตั้ง และระดับความเสี่ยง |
| ขนาดทีม | ทีมมีขนาดเล็กและความต้องการในการเข้าถึงก็ใกล้เคียงกัน | ทีมกำลังเติบโต กระจาย หรือรวมผู้รับเหมาและหลายบทบาท |
| ความละเอียดอ่อนของทรัพยากร | ทรัพยากรภายในจำนวนน้อยที่มีความละเอียดอ่อนสูงหรือถูกแบ่งส่วน | แอปที่ละเอียดอ่อน ระบบผู้ดูแลระบบ ข้อมูลไคลเอ็นต์ หรือเวิร์กโฟลว์ที่ได้รับการควบคุมจำเป็นต้องมีการควบคุมที่เข้มงวดยิ่งขึ้น |
| รูปแบบการเข้าถึง | การเข้าถึงแบบกว้างเป็นที่ยอมรับสำหรับระดับความเสี่ยงในปัจจุบัน | ผู้ใช้ควรเข้าถึงเฉพาะแอปหรือทรัพยากรที่เฉพาะเจาะจงเท่านั้น |
| การดำเนินงาน | คุณต้องการสิ่งที่เข้าใจได้และจัดการได้ง่ายกว่า | คุณมีความสามารถในการจัดการนโยบาย ข้อยกเว้น การตรวจสอบ และการสนับสนุนผู้ใช้ |
| เส้นทางวุฒิภาวะ | คุณกำลังแก้ไขปัญหาการเชื่อมต่อ/ความเป็นส่วนตัวที่แคบอยู่ในขณะนี้ | คุณกำลังสร้างสถาปัตยกรรมการเข้าถึงระยะยาว |
ข้อผิดพลาดทั่วไปที่ควรหลีกเลี่ยง
ถือว่า ZSASE เป็นเพียง “VPN แต่ใหม่กว่า”
SASE ไม่ใช่แค่ป้ายกำกับ VPN ที่ใหม่กว่า เป็นสถาปัตยกรรมที่กว้างขึ้น หากผู้จำหน่ายหรือการสนทนาภายในทำให้ดูเหมือนเป็นการแลกเปลี่ยนแบบหนึ่งต่อหนึ่งโดยตรง ให้ชะลอความเร็วและระบุปัญหาการเข้าถึงจริงก่อน
คาดหวัง VPN ทำหน้าที่รักษาความปลอดภัยทุกงาน
VPN อาจมีประโยชน์ แต่ไม่ควรขอให้เปลี่ยนนโยบายข้อมูลประจำตัว การจัดการอุปกรณ์ การอนุญาตแอป การตรวจสอบ การเลิกจ้างพนักงาน หรือการแบ่งส่วนทรัพยากรที่ละเอียดอ่อน
ซื้อสถาปัตยกรรมก่อนที่บริษัทจะสามารถดำเนินการได้
โปรแกรม SASEZ จำเป็นต้องมีการเป็นเจ้าของ บริษัทขนาดเล็กไม่ควรนำโมเดลการเข้าถึงที่ซับซ้อนมาใช้โดยไม่รู้ว่าใครจะจัดการนโยบาย สนับสนุนผู้ใช้ ตรวจสอบข้อยกเว้น และรักษาการตั้งค่าให้เป็นปัจจุบัน
ละเลยกรณีการใช้งานที่เรียบง่าย
บางทีมต้องการ VPN ที่เรียบง่ายจริงๆ หากความต้องการในปัจจุบันแคบ พื้นผิวการเข้าถึงมีจำกัด และทีมงานเข้าใจการตั้งค่า VPN ยังคงเป็นตัวเลือกที่ใช้งานได้จริง
คำถามที่พบบ่อย
SASE ดีกว่า VPN เสมอไปหรือไม่
ไม่ SASE กว้างกว่า VPN แต่ความกว้างไม่ได้หมายความว่าจะดีกว่าสำหรับบริษัทขนาดเล็กทุกแห่งโดยอัตโนมัติ หากคุณต้องการการเชื่อมต่อที่เข้ารหัสอย่างง่ายสำหรับกลุ่มเล็กๆ VPN อาจจะเพียงพอแล้ว หากความต้องการการเข้าถึงของคุณเกี่ยวข้องกับกฎการระบุตัวตน การควบคุมระดับแอป บทบาทของผู้ใช้หลายราย การตรวจสอบ และนโยบายแบบรวมศูนย์ สถาปัตยกรรม SASE อาจคุ้มค่าที่จะประเมิน
zero trust หมายถึงไม่ VPN หรือไม่
ไม่จำเป็น. Zero Trust เป็นแนวทางสถาปัตยกรรมที่มุ่งเน้นไปที่การลดความไว้วางใจโดยนัยและการตัดสินใจเกี่ยวกับการเข้าถึงผู้ใช้ ทรัพยากร และบริบท บางองค์กรปรับปรุงการเข้าถึงให้ทันสมัยเป็นระยะ คำถามที่มีประโยชน์ไม่ใช่ว่ามี VPN อยู่หรือไม่ แต่การเข้าถึงนั้นจำกัดตามสิ่งที่ผู้ใช้และบทบาทแต่ละรายต้องการจริงหรือไม่
บริษัทเล็กๆ ควรเริ่มต้นด้วย SASE หรือไม่?
เฉพาะในกรณีที่ปัญหาการเข้าถึงมีความสมเหตุสมผลและบริษัทสามารถดำเนินการได้ บริษัทขนาดเล็กหลายแห่งควรจัดทำเอกสารผู้ใช้ ทรัพยากร ระบบที่ละเอียดอ่อน การควบคุมอุปกรณ์ และขอบเขตบทบาทเป็นอันดับแรก งานดังกล่าวให้ความกระจ่างว่า VPN แบบธรรมดานั้นเพียงพอหรือไม่ หรือจำเป็นต้องใช้สถาปัตยกรรมที่กว้างขึ้นหรือไม่
อะไรคือความเสี่ยงที่ใหญ่ที่สุดในการพึ่งพาเฉพาะ VPN?
ความเสี่ยงหลักไม่ใช่คำว่า “VPN” มีการเข้าถึงที่กว้างเกินไป หากการเชื่อมต่อผ่าน VPN ทำให้ผู้ใช้เข้าถึงได้มากกว่าที่งานต้องการ บริษัทอาจต้องการการแบ่งส่วนที่ดีขึ้น สิทธิ์ตามบทบาท และการควบคุมระดับทรัพยากร
เราควรทำอย่างไรก่อนจะเปลี่ยนแปลงอะไร?
สร้างรายการการเข้าถึง แสดงรายการผู้ใช้ บทบาท อุปกรณ์ แอป ทรัพยากรที่ละเอียดอ่อน และเส้นทางการเข้าถึงระยะไกลปัจจุบัน จากนั้นตัดสินใจว่าปัญหาคือการเชื่อมต่อแบบธรรมดาหรือปัญหาการควบคุมการเข้าถึงที่กว้างขึ้น
บรรทัดล่าง
การตัดสินใจ VPN กับ sase เป็นการตัดสินใจที่สมบูรณ์จริงๆ
ใช้ VPN เมื่อบริษัทต้องการการเชื่อมต่อที่เข้ารหัสโดยตรงสำหรับกรณีการใช้งานที่แคบและจัดการได้ เริ่มคิดถึง SASE เมื่อบริษัทต้องการนโยบายการรับรู้ถึงตัวตน การควบคุมระดับแอป การตรวจสอบความปลอดภัย และวิธีจัดการการเข้าถึงผู้ใช้ อุปกรณ์ และทรัพยากรที่เป็นระเบียบมากขึ้น
สำหรับบริษัทขนาดเล็ก คำตอบที่ดีที่สุดมักจะเป็นคำตอบที่ตรงกับความเสี่ยงในปัจจุบันและความสามารถของทีมในการดำเนินการ ทำให้การตั้งค่าเรียบง่ายเมื่อปัญหาไม่ซับซ้อน วางแผนสำหรับสถาปัตยกรรมที่กว้างขึ้นเมื่อการเข้าถึงระยะไกลกลายเป็นปัญหาด้านนโยบาย ทรัพยากร และการดำเนินงาน