
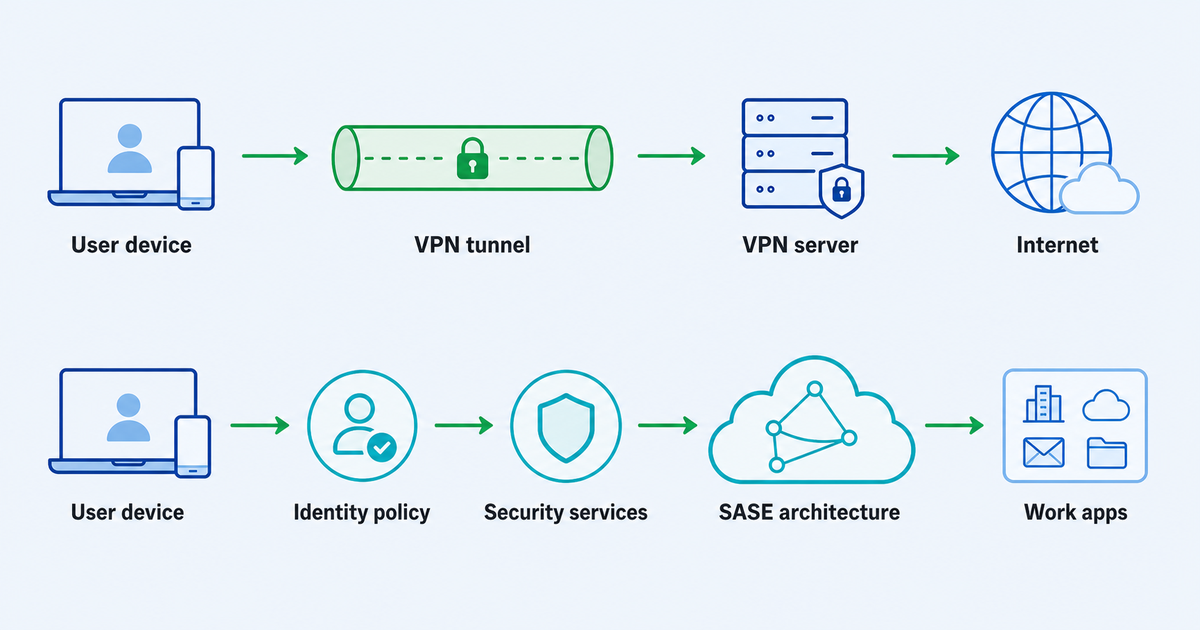
Malé společnosti obvykle nezačínají s přístupovou architekturou. Začínají praktickým problémem: někdo potřebuje pracovat z domova, cestovat s notebookem, připojit se k hotelové Wi-Fi nebo dosáhnout sdíleného zdroje, aniž by toho příliš odhaloval.
To je místo, kde VPN často vstupuje do konverzace. Je známá, srozumitelná a užitečná pro mnoho úzkých potřeb vzdálené práce a soukromí. SASE, zkratka pro Secure Access Service Edge, pochází z jiného místa. Jde o širší model, který kombinuje síťové a bezpečnostní funkce, obvykle pro organizace, které potřebují kontroly s vědomím identity, centralizovanou politiku, kontrolu a vyspělejší způsob správy distribuovaných uživatelů a aplikací.
Takže skutečná otázka vpn vs sase není „která je lepší?“ Je to: jaký druh problému s přístupem má vaše společnost ve skutečnosti?
Krátká verze: VPN řeší konektivitu, SASE řeší přístupovou architekturu
VPN vytváří šifrovanou spojovací cestu mezi zařízením uživatele a serverem nebo sítí VPN. Pro malý tým to může stačit, když je hlavním cílem přímá konektivita nebo soukromější trasa v nedůvěryhodných sítích.
SASE je větší. Přináší síťové a bezpečnostní kontroly do cloudové architektury. V závislosti na prostředí mohou diskuse SASE zahrnovat koncepty, jako je přístup s vědomím identity, zabezpečené webové brány, řízení přístupu ke cloudu, firewall-as-a-service, softwarově definované sítě a principy zero-trust.
Pro malou společnost je rozdíl důležitý, protože se jedná o různé provozní modely:
- VPN je obvykle snazší pochopit a zavést pro jednoduché případy použití.
- SASE obvykle vyhovuje společnostem, které potřebují podrobnější kontrolu nad tím, kdo může přistupovat ke kterým aplikacím, z jakých zařízení a za jakých podmínek.
- VPN může být praktickou vrstvou pro jednotlivce a malé týmy.
- SASE je blíže dlouhodobému přístupu a bezpečnostnímu programu než jedinému nástroji.
Pokud vaše společnost potřebuje pouze jednoduché šifrované připojení pro cestování, práci na dálku nebo základní soukromí, VPN může být tou správnou volbou. Pokud váš tým roste, vaše aplikace jsou rozptýleny po SaaS a soukromých systémech a přístup k široké síti začíná být nepohodlný, možná je čas přemýšlet nad rámec VPN.
Když jednoduché VPN může stačit
Jednoduché VPN může dávat smysl, když je vzor přístupu úzký a riziko je snadno pochopitelné.
Například zakladatel, konzultant, vedoucí agentury nebo malý vzdálený tým může potřebovat bezpečnější připojení na veřejné Wi-Fi, konzistentní šifrovanou trasu na cestách nebo základní způsob připojení přes server VPN. V tomto kontextu není cílem vybudovat podnikovou bezpečnostní architekturu. Cílem je snížit expozici v běžných situacích a udržet vzdálený přístup zvládnutelný.
VPN bude pravděpodobně stačit, když:
- vzdálený přístup potřebuje jen malý počet lidí;
- uživatelé jsou důvěryhodní a role jsou jednoduché;
- společnost neprovozuje mnoho citlivých interních aplikací;
- hlavní potřeba je šifrovaná konektivita spíše než vynucování zásad aplikace po aplikaci;
- neexistuje žádný specializovaný bezpečnostní tým, který by provozoval komplexní architekturu;
- požadavky na shodu jsou omezeny nebo řešeny jinde;
- podnik snese jednodušší administrativní model.
Zde může být produkt jako VPN Unlimited by KeepSolid relevantní jako přímočará možnost VPN pro uživatele a malé týmy, kteří potřebují šifrované připojení VPN pro každodenní scénáře připojení a soukromí.
To neznamená, že VPN je kompletní odpovědí na každý bezpečnostní problém. VPN automaticky nevytváří správu identit, kontroly polohy zařízení, pracovní postupy auditu, segmentaci na úrovni aplikace ani vynucování zásad zero-trust. Pokud jsou to problémy, které potřebujete vyřešit, konverzace se přesunula do širšího modelu přístupu.
Když problém s přístupem přeroste VPN
Tlak na zrání se obvykle objevuje postupně. Nejprve potřebuje vzdálený přístup jeden nebo dva lidé. Pak potřebují přístup dodavatelé. Poté tým přidá nástroje SaaS, soukromé aplikace, sdílené administrátorské panely, finanční systémy, klientská data a osobní zařízení. Poskytování širokého přístupu k síti každému, kdo se připojuje přes VPN, se v určitém okamžiku začíná zdát příliš neomalené.
Tehdy se zabezpečení vzdáleného přístupu stává méně o tunelu a více o ovládání.
Známky toho, že vaše společnost může potřebovat širší architekturu, zahrnují:
- různé role potřebují přístup k různým aplikacím nebo datům;
- dodavatelé by měli dosáhnout pouze jednoho systému, nikoli celé sítě;
- citlivé zdroje vyžadují silnější schválení, monitorování nebo segmentaci;
- zaměstnanci používají kombinaci spravovaných a nespravovaných zařízení;
- Aplikace SaaS a soukromé aplikace jsou součástí každodenní práce;
- účty administrátorů vyžadují přísnější zacházení než běžné uživatelské účty;
- společnost začíná čelit bezpečnostním kontrolám zákazníků nebo otázkám shody;
- Přístup k řešení problémů se stává obtížným, protože zásady existují na příliš mnoha místech.
V tomto prostředí už otázka nezní „Máme VPN?“ Stává se z něj „Můžeme činit rozhodnutí o přístupu na základě uživatele, role, zdroje, zařízení a rizika?“
To je oblast, kde se architektura SASE a nápady zero-trust stávají užitečnými.
Co SASE přidává k rozhodnutí
SASE není jen rychlejší nebo dražší VPN. Je to architektonický vzor pro sblížení síťové konektivity a bezpečnostních kontrol, často prostřednictvím cloudových služeb.
Schválený zdrojový materiál představuje SASE jako způsob, jak kombinovat síťové a bezpečnostní funkce pro distribuované uživatele, vzdálená místa a cloudové služby. V praxi to znamená, že SASE se obvykle diskutuje, když společnost potřebuje více než šifrovanou cestu. Potřebuje politiku, kontrolu, segmentaci a centralizovanou správu napříč uživateli a zdroji.
Pro malou společnost není nejužitečnějším doplňkem seznam podnikových zkratek. Je to toto:
Pokud by každý, kdo se připojuje, měl dosáhnout zhruba stejných věcí, VPN může zůstat funkční. Pokud musí být přístup odlišný pro každou roli, aplikaci, zařízení a úroveň rizika, bude uvažování SASE relevantnější.
To neznamená, že by se malá firma měla vrhnout do složitého projektu. SASE může vyžadovat plánování, provoz, hodnocení dodavatelů, školení uživatelů a průběžnou správu. Společnost, která nemá kapacitu tyto kontroly provozovat, může způsobit zmatek rychleji, než vytvořit zabezpečení.
Lepší přístup je považovat SASE za směr splatnosti. Pochopte, co je navrženo k řešení, a pak se rozhodněte, zda vaše současná rizika přístupu ospravedlňují extra složitost.
Kam se hodí Zero Trust
V blízkosti SASE je často zmiňována nulová důvěra, ale neměla by převzít tuto diskusi. Pro malé společnosti je nejpraktičtější částí zero trust posun od široké důvěry k rozhodnutím zaměřeným na zdroje.
Místo toho, abyste se zeptali: „Je tato osoba na síti?“ přístup zero-trust klade přesnější otázky:
- Kdo je uživatel?
- Jaký zdroj se snaží dosáhnout?
- Vyžaduje to jejich role?
- Je zařízení přijatelné pro tento zdroj?
- Mělo by být sezení nyní povoleno?
- Měl by být přístup omezen, zkontrolován nebo zrušen?
To je srdce vzdáleného přístupu zero trust: přístup není udělen jen proto, že je někdo připojen. Vyhodnocuje se kolem uživatele, zdroje a kontextu.
Návod NIST zero-trust je zde obzvláště užitečný, protože rámuje zero trust jako architekturu a cestu migrace, nikoli jako produkt na jedno kliknutí. Malé společnosti mohou tento způsob myšlení používat, aniž by předstíraly, že již mají plně vyspělý podnikový program.
Nejmenší privilegium je praktický test
Fráze nejmenšího privilegovaného přístupu zní technicky, ale myšlenka je jednoduchá: lidé by měli mít minimální přístup, který potřebují ke své práci, tak dlouho, jak to potřebují.
To je často nejjasnější způsob, jak rozhodnout, zda VPN stačí.
Zeptejte se:
- Pokud se člen týmu připojí přes VPN, uvidí více, než potřebuje?
- Může dodavatel dosáhnout pouze na jednu aplikaci, pro kterou byl najat?
- Jsou finance, admin, zdrojový kód nebo klientské datové systémy odděleny od běžného přístupu?
- Může se přístup rychle změnit, když někdo změní role nebo odejde?
- Víte, které účty mohou dosáhnout citlivých zdrojů?
Pokud je na tyto otázky snadné odpovědět a vaše prostředí je malé, VPN může být stále vhodným řešením. Pokud tyto otázky odhalí mezery, váš model vzdáleného přístupu možná bude muset dozrát.
Rozhodovací rámec pro malé společnosti
Před výběrem směru použijte tento rámec.
1. Seznam zdrojů, které lidé potřebují
Nezačínejte s nástroji. Začněte se zdroji.
Zapište si aplikace, systémy, soubory, panely pro správu, databáze a sdílené služby, ke kterým se lidé potřebují vzdáleně dostat. Oddělte každodenní nástroje od citlivých systémů. Jednoduché rozhodnutí VPN se stává mnohem jasnějším, když víte, co je ve skutečnosti za žádostí o přístup.
2. Mapujte uživatele na role
Pětičlenná společnost možná nepotřebuje komplexní návrh rolí, ale přesto potřebuje základní hranice. Vlastníci, zaměstnanci, dodavatelé, finanční uživatelé a techničtí správci by obvykle neměli mít stejný dosah.
Pokud jsou role jednoduché a stabilní, může stačit přístup VPN-based. Pokud jsou role proměnlivé, dočasné nebo velmi odlišné, možná budete potřebovat silnější kontroly zásad.
3. Zkontrolujte, zda široký přístup k síti nevytváří riziko, kterému se lze vyhnout
Tradiční VPN může být velmi užitečný, ale široký přístup na úrovni sítě může být pro některá prostředí příliš široký. Pokud se připojený uživatel může dostat k systémům, které nesouvisejí s jeho prací, je to problém návrhu, nikoli pouze problém školení uživatelů.
Modely SASE a zero-trust se snaží tuto implicitní důvěru snížit tím, že se zaměřují na zdroje a politiku. Malé společnosti nepotřebují přes noc kopírovat podnikovou architekturu, ale měly by si všimnout, když široký přístup již neodpovídá podnikání.
4. Podívejte se na ovládání zařízení
Ovládání zařízení změní odpověď. Společnost se spravovanými notebooky, vynucenými aktualizacemi a jasným vlastnictvím má jiný rizikový profil než společnost, kde zaměstnanci a dodavatelé používají osobní zařízení.
Pokud pro vaše citlivé aplikace záleží na důvěryhodnosti zařízení, základní VPN sám o sobě nemusí odpovídat na dostatek otázek.
5. Buďte upřímní ohledně kapacity správce
Složité ovládací prvky vyžadují péči. Zásady potřebují vlastníky. Výjimky vyžadují revizi. Uživatelé potřebují podporu. Protokoly a výstrahy potřebují někoho, kdo je bude číst.
Pokud nikdo nemá čas provozovat větší architekturu, může společnosti lépe posloužit jednoduché, dobře srozumitelné nastavení, zatímco bude dokumentovat rizika a připravovat se na další fázi.
6. Oddělte dnešní potřebu od dalšího kroku zralosti
Tento měsíc nemusíte řešit každý budoucí problém s přístupem. Malý tým může použít VPN pro aktuální potřeby a zároveň připravit přehlednější přístupový inventář, mapu rolí a seznam citlivých zdrojů.
Díky této přípravě je pozdější projekt SASE nebo zero-trust méně chaotický.
Praktický způsob, jak přemýšlet o zabezpečeném vzdáleném přístupu
Zabezpečený vzdálený přístup není jedinou kategorií produktů s jednou trvalou odpovědí. Je to soubor možností, jak se lidé dostanou k pracovním zdrojům mimo kancelář nebo důvěryhodnou síť.
Pro malou společnost může rozumný postup vypadat takto:
- Začněte potřebou přístupu: kdo co potřebuje, odkud a proč.
- Použijte VPN, když je potřeba jednoduché šifrované připojení nebo soukromí pro malou důvěryhodnou skupinu.
- Jak tým roste, přidejte jasnější pravidla pro citlivé zdroje.
- Sledujte známky toho, že široký přístup vytváří riziko nebo podporu.
- Zvažte architekturu SASE, když se identita, politika, kontrola na úrovni aplikace, kontrola a provozní vyspělost stanou skutečným problémem.
Důležitou součástí je vyhnout se nákupu složitosti, než jej budete moci ovládat, a zároveň se vyhnout nastavení, které lidem poskytuje větší přístup, než vyžaduje jejich práce.
VPN vs SASE: Rychlé srovnání pro malé společnosti
| Otázka | VPN se může hodit, když… | Architektura SASE se může hodit, když… |
|---|---|---|
| Hlavní cíl | Pro běžné scénáře vzdálené práce/cestování potřebujete šifrované připojení nebo soukromou trasu. | Potřebujete centralizované zásady přístupu pro uživatele, aplikace, umístění a úrovně rizika. |
| Velikost týmu | Tým je malý a potřeby přístupu jsou podobné. | Tým se rozrůstá, distribuuje nebo zahrnuje dodavatele a různé role. |
| Citlivost na zdroje | Jen málo interních zdrojů je vysoce citlivých nebo segmentovaných. | Citlivé aplikace, administrátorské systémy, klientská data nebo regulované pracovní postupy vyžadují přísnější kontrolu. |
| Přístupový model | Široký přístup je přijatelný pro aktuální úroveň rizika. | Uživatelé by se měli dostat pouze ke konkrétním aplikacím nebo zdrojům. |
| Operace | Potřebujete něco srozumitelného a snadněji ovladatelného. | Máte schopnost spravovat zásady, výjimky, monitorování a uživatelskou podporu. |
| Cesta zralosti | Nyní řešíte úzký problém s konektivitou/ochranou soukromí. | Budujete dlouhodobější přístupovou architekturu. |
Běžné chyby, kterým je třeba se vyhnout
Považovat SASE pouze za „VPN, ale novější“
SASE není jen novější štítek VPN. Jde o širší architekturu. Pokud to prodejce nebo interní diskuse zní jako přímá výměna mezi dvěma uživateli, zpomalte a nejprve definujte skutečné problémy s přístupem.
Očekává se, že VPN provede každou bezpečnostní úlohu
VPN může být užitečné, ale nemělo by být požadováno, aby nahradilo zásady identity, správu zařízení, oprávnění aplikací, monitorování, odchod zaměstnanců nebo segmentaci citlivých zdrojů.
Nákup architektury dříve, než ji může společnost provozovat
Programy SASE vyžadují vlastnictví. Malá společnost by neměla přijmout komplexní model přístupu, aniž by věděla, kdo bude spravovat zásady, podporovat uživatele, kontrolovat výjimky a udržovat aktuální nastavení.
Ignorování jednoduchého případu použití
Některé týmy opravdu potřebují jednoduchý VPN. Pokud je aktuální potřeba úzká, přístupová plocha je omezená a tým rozumí nastavení, VPN může být stále praktickou volbou.
Nejčastější dotazy
Je SASE vždy lepší než VPN?
Ne. SASE je širší než VPN, ale širší neznamená automaticky lepší pro každou malou společnost. Pokud potřebujete jednoduché šifrované připojení pro malou skupinu, může stačit VPN. Pokud vaše potřeby přístupu zahrnují pravidla s ohledem na identitu, řízení na úrovni aplikace, více uživatelských rolí, kontrolu a centralizované zásady, architektura SASE může stát za vyhodnocení.
Znamená zero trust ne VPN?
Ne nutně. Nulová důvěra je architektonický přístup zaměřený na snížení implicitní důvěry a rozhodování o přístupu k uživatelům, zdrojům a kontextu. Některé organizace modernizují přístup ve fázích. Užitečnou otázkou není, zda VPN existuje, ale zda je přístup omezen na to, co každý uživatel a role skutečně potřebuje.
Měla by malá společnost začít se SASE?
Pouze pokud to odůvodňuje problém s přístupem a společnost to může provozovat. Mnoho malých společností by mělo nejprve zdokumentovat uživatele, zdroje, citlivé systémy, ovládání zařízení a hranice rolí. Tato práce objasňuje, zda stačí jednoduchý VPN, nebo zda je potřeba širší architektura.
Jaké je největší riziko spoléhání se pouze na VPN?
Hlavním rizikem není slovo „VPN.“ Je to příliš široký přístup. Pokud připojení přes VPN poskytuje uživatelům větší dosah, než vyžaduje jejich práce, může společnost potřebovat lepší segmentaci, oprávnění na základě rolí a ovládání na úrovni zdrojů.
Co bychom měli udělat, než něco změníme?
Vytvořte inventář přístupu. Uveďte uživatele, role, zařízení, aplikace, citlivé zdroje a aktuální cesty vzdáleného přístupu. Poté se rozhodněte, zda je problémem jednoduchá konektivita nebo širší problém s řízením přístupu.
Sečteno a podtrženo
Rozhodnutí vpn vs sase je skutečně rozhodnutím zralosti.
Použijte VPN, když společnost potřebuje přímočaré šifrované připojení pro úzké a zvládnutelné použití. Začněte přemýšlet o SASE, když společnost potřebuje zásady s vědomím identity, kontrolu na úrovni aplikace, kontrolu zabezpečení a organizovanější způsob správy přístupu mezi uživateli, zařízeními a prostředky.
Pro malé společnosti je obvykle nejlepší odpovědí ta, která odpovídá aktuálnímu riziku a schopnosti týmu je provozovat. Udržujte nastavení jednoduché, když je problém jednoduchý. Plánujte širší architekturu, když se vzdálený přístup stane problémem politiky, zdrojů a operací.