
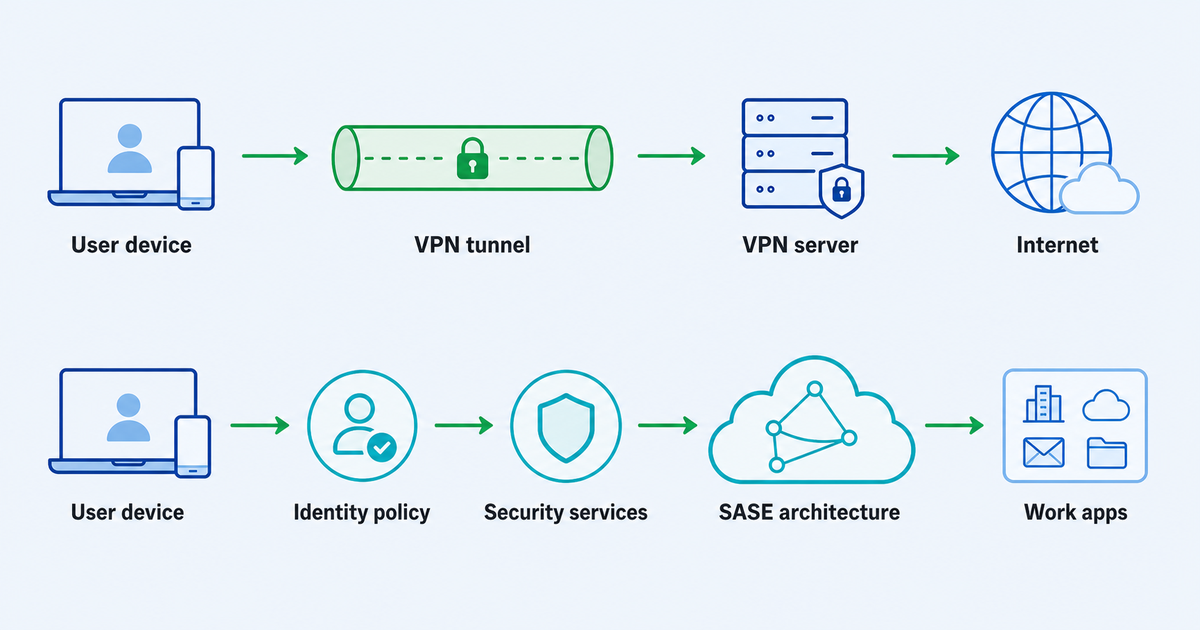
Kleine bedrijven beginnen doorgaans niet met een toegangsarchitectuur. Ze beginnen met een praktisch probleem: iemand moet thuis werken, reizen met een laptop, verbinding maken met wifi in een hotel of een gedeelde bron bereiken zonder al te veel bloot te leggen.
Dat is waar een VPN vaak in het gesprek komt. Het is vertrouwd, begrijpelijk en nuttig voor veel beperkte behoeften op het gebied van werken op afstand en privacy. SASE, afkorting van Secure Access Service Edge, komt van een andere plaats. Het is een breder model dat netwerk- en beveiligingsfuncties combineert, meestal voor organisaties die behoefte hebben aan identiteitsbewuste controles, gecentraliseerd beleid, inspectie en een meer volwassen manier om gedistribueerde gebruikers en apps te beheren.
Dus de echte vpn versus sase-vraag is niet “welke is beter?” Het gaat om de vraag: wat voor soort toegangsprobleem heeft uw bedrijf eigenlijk?
De korte versie: VPN lost connectiviteit op, SASE lost toegangsarchitectuur op
Een VPN creëert een gecodeerd verbindingspad tussen het apparaat van een gebruiker en een VPN-server of netwerk. Voor een klein team kan dat voldoende zijn als het hoofddoel eenvoudige connectiviteit is of een meer privéroute op niet-vertrouwde netwerken.
SASE is groter. Het brengt netwerk- en beveiligingscontroles in een door de cloud geleverde architectuur. Afhankelijk van de omgeving kunnen SASE-discussies concepten omvatten zoals identiteitsbewuste toegang, veilige webgateways, cloudtoegangscontroles, firewall-as-a-service, softwaregedefinieerde netwerken en zero-trust-principes.
Voor een klein bedrijf is het onderscheid van belang omdat dit verschillende bedrijfsmodellen zijn:
- Een VPN is meestal gemakkelijker te begrijpen en uit te rollen voor eenvoudige gebruiksscenario’s.
- SASE is meestal geschikt voor bedrijven die meer gedetailleerde controle nodig hebben over wie toegang heeft tot welke apps, vanaf welke apparaten, onder welke omstandigheden.
- Een VPN kan een praktische laag zijn voor individuen en kleine teams.
- SASE lijkt dichter bij een langetermijntoegangs- en beveiligingsprogramma dan bij één enkele tool.
Als uw bedrijf alleen een eenvoudige gecodeerde verbinding nodig heeft voor reizen, werken op afstand of basisprivacy, kan een VPN de juiste keuze zijn. Als uw team groeit, uw apps verspreid zijn over SaaS- en privésystemen en brede netwerktoegang ongemakkelijk wordt, is het misschien tijd om verder te denken dan een VPN.
Wanneer een simpele VPN genoeg kan zijn
Een eenvoudige VPN kan zinvol zijn als het toegangspatroon smal is en het risico gemakkelijk te begrijpen is.
Een oprichter, consultant, hoofd van een bureau of een klein extern team heeft bijvoorbeeld mogelijk behoefte aan een veiligere verbinding op openbare Wi-Fi, een consistente gecodeerde route tijdens het reizen, of een eenvoudige manier om verbinding te maken via een VPN-server. In die context is het niet de bedoeling om een enterprise security-architectuur te bouwen. Het doel is om de blootstelling in veelvoorkomende situaties te verminderen en toegang op afstand beheersbaar te houden.
Een VPN is waarschijnlijk voldoende als:
- slechts een klein aantal mensen heeft toegang op afstand nodig;
- gebruikers worden vertrouwd en rollen zijn eenvoudig;
- het bedrijf heeft niet veel gevoelige interne applicaties;
- de belangrijkste behoefte is gecodeerde connectiviteit in plaats van beleidshandhaving per app;
- er is geen speciaal beveiligingsteam dat een complexe architectuur beheert;
- nalevingsvereisten zijn beperkt of elders geregeld;
- het bedrijf kan een eenvoudiger administratief model tolereren.
Dit is waar een product als VPN Unlimited by KeepSolid relevant kan zijn als een eenvoudige VPN-optie voor gebruikers en kleine teams die een gecodeerde VPN-verbinding nodig hebben voor dagelijkse connectiviteit en privacyscenario’s.
Dat maakt een VPN nog niet een compleet antwoord op elk beveiligingsprobleem. Een VPN zorgt niet automatisch voor identiteitsbeheer, apparaatcontroles, auditworkflows, segmentatie op app-niveau of zero-trust-beleidshandhaving. Als dit de problemen zijn die u moet oplossen, is het gesprek overgegaan op een breder toegangsmodel.
Wanneer het toegangsprobleem een VPN is ontgroeid
De druk om volwassen te worden ontstaat meestal geleidelijk. In eerste instantie hebben een of twee mensen externe toegang nodig. Dan hebben aannemers toegang nodig. Vervolgens voegt het team SaaS-tools, privé-apps, gedeelde beheerderspanelen, financiële systemen, klantgegevens en persoonlijke apparaten toe. Op een gegeven moment begint het geven van brede netwerktoegang aan iedereen die verbinding maakt via een VPN te bot aan te voelen.
Dat is het moment waarop de beveiliging van externe toegang minder over de tunnel gaat en meer over controle.
Tekenen dat uw bedrijf mogelijk een bredere architectuur nodig heeft, zijn onder meer:
- verschillende rollen hebben toegang nodig tot verschillende apps of gegevens;
- aannemers moeten slechts één systeem bereiken, en niet het hele netwerk;
- gevoelige hulpbronnen hebben sterkere goedkeuring, monitoring of segmentatie nodig;
- medewerkers gebruiken een mix van beheerde en onbeheerde apparaten;
- SaaS-apps en privé-apps zijn beide onderdeel van het dagelijkse werk;
- beheerdersaccounts vereisen een striktere behandeling dan normale gebruikersaccounts;
- het bedrijf krijgt te maken met veiligheidsbeoordelingen of nalevingsvragen van klanten;
- het oplossen van problemen met de toegang wordt lastig omdat het beleid op te veel plaatsen geldt.
In die omgeving is de vraag niet langer “Hebben we een VPN?” Het wordt: “Kunnen we toegangsbeslissingen nemen op basis van gebruiker, rol, resource, apparaat en risico?”
Dat is het gebied waar SASE-architectuur en zero-trust-ideeën nuttig worden.
Wat SASE toevoegt aan de beslissing
SASE is niet alleen een snellere of duurdere VPN. Het is een architectuurpatroon om netwerkconnectiviteit en beveiligingscontroles dichter bij elkaar te brengen, vaak via door de cloud geleverde diensten.
Het goedgekeurde bronmateriaal frames SASE als een manier om netwerk- en beveiligingsfuncties te combineren voor gedistribueerde gebruikers, externe locaties en cloudservices. In de praktijk betekent dit dat SASE meestal wordt besproken wanneer een bedrijf meer nodig heeft dan een gecodeerd pad. Het heeft beleid, inspectie, segmentatie en gecentraliseerd beheer nodig voor alle gebruikers en bronnen.
Voor een klein bedrijf is de handigste afhaalmogelijkheid niet een lijst met bedrijfsacroniemen. Het is dit:
Als iedereen die verbinding maakt ongeveer hetzelfde zou moeten bereiken, blijft een VPN wellicht werkbaar. Als de toegang per rol, app, device en risiconiveau anders moet zijn, wordt het SASE-denken relevanter.
Dat betekent niet dat een klein bedrijf zich met een complex project moet overhaasten. SASE kan planning, operaties, leveranciersevaluatie, gebruikerstraining en doorlopend beheer vereisen. Een bedrijf dat niet over de capaciteit beschikt om deze controles uit te voeren, kan sneller verwarring creëren dan veiligheid creëren.
De betere aanpak is om SASE te beschouwen als een volwassenheidsrichting. Begrijp wat het moet oplossen en beslis vervolgens of uw huidige toegangsrisico’s de extra complexiteit rechtvaardigen.
Waar Zero Trust past
Zero trust wordt vaak genoemd in de buurt van SASE, maar het mag deze discussie niet overnemen. Voor kleine bedrijven is het meest praktische onderdeel van zero trust de verschuiving van breed vertrouwen naar op hulpbronnen gerichte beslissingen.
In plaats van te vragen: “Is deze persoon op het netwerk?” een zero-trust-benadering stelt preciezere vragen:
- Wie is de gebruiker?
- Welke hulpbron proberen ze te bereiken?
- Vereist hun rol dit?
- Is het apparaat acceptabel voor deze bron?
- Moet de sessie nu worden toegestaan?
- Moet de toegang worden beperkt, herzien of ingetrokken?
Dat is de kern van zero trust toegang op afstand: toegang wordt niet verleend alleen omdat iemand verbonden is. Het wordt geëvalueerd rond de gebruiker, de bron en de context.
De zero-trust-richtlijnen van NIST zijn hier vooral nuttig omdat ze zero trust framen als een architectuur- en migratiepad, en niet als een product met één klik. Kleine bedrijven kunnen die mentaliteit gebruiken zonder te doen alsof ze al een volledig volwassen ondernemingsprogramma hebben.
Het minste privilege is de praktische test
De term ‘least privilege access’ klinkt technisch, maar het idee is simpel: mensen moeten de minimale toegang krijgen die ze nodig hebben om hun werk te doen, zolang ze die nodig hebben.
Dit is vaak de duidelijkste manier om te beslissen of een VPN voldoende is.
Vraag:
- Als een teamlid verbinding maakt via de VPN, kunnen ze dan meer zien dan ze nodig hebben?
- Kan een aannemer alleen die ene app bereiken waarvoor hij is ingehuurd?
- Zijn financiële, administratieve, broncode- of klantgegevenssystemen gescheiden van gewone toegang?
- Kan ik snel toegang krijgen tot veranderingen als iemand van rol verandert of weggaat?
- Weet u welke accounts gevoelige bronnen kunnen bereiken?
Als deze vragen eenvoudig te beantwoorden zijn en uw omgeving klein is, kan een VPN nog steeds redelijk passen. Als deze vragen lacunes aan het licht brengen, moet uw RAS-model wellicht volwassener worden.
Een besluitvormingskader voor kleine bedrijven
Gebruik dit raamwerk voordat u een richting kiest.
1. Maak een lijst van de hulpbronnen die mensen nodig hebben
Begin niet met gereedschap. Begin met middelen.
Noteer de apps, systemen, bestanden, beheerderspanelen, databases en gedeelde services die mensen op afstand moeten kunnen bereiken. Scheid dagelijkse tools van gevoelige systemen. Een eenvoudige VPN-beslissing wordt veel duidelijker als u weet wat er feitelijk achter het toegangsverzoek zit.
2. Wijs gebruikers toe aan rollen
Een bedrijf met vijf personen heeft misschien geen complex rolontwerp nodig, maar het heeft nog steeds basisgrenzen nodig. Eigenaren, werknemers, aannemers, financiële gebruikers en technische beheerders zouden doorgaans niet allemaal hetzelfde bereik moeten hebben.
Als de rollen eenvoudig en stabiel zijn, kan VPN-based-toegang voldoende zijn. Als rollen vloeiend, tijdelijk of zeer verschillend zijn, heeft u mogelijk sterkere beleidscontroles nodig.
3. Controleer of brede netwerktoegang vermijdbare risico’s met zich meebrengt
Een traditionele VPN kan erg handig zijn, maar brede toegang op netwerkniveau kan voor sommige omgevingen te breed zijn. Als een verbonden gebruiker systemen kan bereiken die niets met zijn werk te maken hebben, is dat een ontwerpprobleem en niet alleen een kwestie van gebruikerstraining.
De SASE- en zero-trust-modellen proberen dat impliciete vertrouwen te verminderen door zich te concentreren op middelen en beleid. Kleine bedrijven hoeven de enterprise-architectuur niet van de ene op de andere dag te kopiëren, maar ze moeten het wel merken als brede toegang niet langer past bij de bedrijfsvoering.
4. Kijk naar apparaatbediening
Apparaatcontrole verandert het antwoord. Een bedrijf met beheerde laptops, afgedwongen updates en duidelijk eigenaarschap heeft een ander risicoprofiel dan een bedrijf waar werknemers en contractanten persoonlijke apparaten gebruiken.
Als apparaatvertrouwen belangrijk is voor uw gevoelige apps, beantwoordt een eenvoudige VPN op zichzelf mogelijk niet voldoende vragen.
5. Wees eerlijk over de beheerderscapaciteit
Complexe controles vereisen zorgvuldigheid. Beleid heeft eigenaren nodig. Uitzonderingen behoeven herziening. Gebruikers hebben ondersteuning nodig. Logboeken en waarschuwingen hebben iemand nodig die ze kan lezen.
Als niemand tijd heeft om een grotere architectuur te beheren, is het bedrijf wellicht beter gediend met een eenvoudige, goed begrepen opzet, terwijl het de risico’s documenteert en zich voorbereidt op de volgende fase.
6. Scheid de behoefte van vandaag van de volgende volwassenheidsstap
U hoeft deze maand niet elk toekomstig toegangsprobleem op te lossen. Een klein team kan een VPN gebruiken voor de huidige behoeften en tegelijkertijd een schonere toegangsinventaris, rollenkaart en lijst met gevoelige bronnen voorbereiden.
Die voorbereiding maakt een later SASE- of zero-trust-project minder chaotisch.
Een praktische manier om na te denken over veilige toegang op afstand
Veilige toegang op afstand is niet één productcategorie met één definitief antwoord. Het is een reeks keuzes over hoe mensen werkbronnen bereiken van buiten het kantoor of een vertrouwd netwerk.
Voor een klein bedrijf kan een verstandige vooruitgang er als volgt uitzien:
- Begin met de toegangsbehoefte: wie heeft wat nodig, waar vandaan en waarom.
- Gebruik een VPN wanneer er behoefte is aan eenvoudige gecodeerde connectiviteit of privacy voor een kleine, vertrouwde groep.
- Voeg duidelijkere regels toe voor gevoelige bronnen naarmate het team groeit.
- Let op tekenen die erop wijzen dat brede toegang risico’s of ondersteuningsoverhead met zich meebrengt.
- Denk aan de SASE-architectuur wanneer identiteit, beleid, controle op app-niveau, inspectie en operationele volwassenheid het echte probleem worden.
Het belangrijkste is om te voorkomen dat je complexiteit koopt voordat je het kunt bedienen, en tegelijkertijd een opstelling vermijdt die mensen meer toegang geeft dan hun werk vereist.
VPN versus SASE: snelle vergelijking voor kleine bedrijven
| Vraag | VPN past mogelijk als… | SASE-architectuur past mogelijk als… |
|---|---|---|
| Hoofddoel | U hebt gecodeerde connectiviteit of een privéroute nodig voor veelvoorkomende scenario’s voor werken op afstand/reizen. | U hebt een gecentraliseerd toegangsbeleid nodig voor gebruikers, apps, locaties en risiconiveaus. |
| Teamgrootte | Het team is klein en de toegangsbehoeften zijn vergelijkbaar. | Het team groeit, is gedistribueerd of omvat aannemers en meerdere rollen. |
| Gevoeligheid van hulpbronnen | Er zijn maar weinig interne resources die zeer gevoelig of gesegmenteerd zijn. | Gevoelige apps, beheersystemen, klantgegevens of gereguleerde workflows vereisen strengere controle. |
| Toegangsmodel | Brede toegang is acceptabel bij het huidige risiconiveau. | Gebruikers mogen alleen specifieke apps of bronnen bereiken. |
| Operaties | Je hebt iets begrijpelijks en gemakkelijker te beheren nodig. | U beschikt over de capaciteit om beleid, uitzonderingen, monitoring en gebruikersondersteuning te beheren. |
| Volwassenheidspad | U lost nu een beperkt connectiviteits-/privacyprobleem op. | U bouwt aan een toegangsarchitectuur voor de langere termijn. |
Veelvoorkomende fouten die u moet vermijden
SASE behandelen als gewoon “ZVPN, maar nieuwer”
SASE is niet zomaar een nieuwer VPN-label. Het is een bredere architectuur. Als het door een leverancier of een interne discussie klinkt als een directe één-op-één-ruil, doe het dan rustiger aan en definieer eerst de daadwerkelijke toegangsproblemen.
Ik verwacht dat een VPN elke beveiligingsklus zal uitvoeren
Een VPN kan nuttig zijn, maar mag niet worden gevraagd om identiteitsbeleid, apparaatbeheer, app-machtigingen, monitoring, personeelsoffboarding of segmentatie van gevoelige bronnen te vervangen.
Architectuur kopen voordat het bedrijf deze kan exploiteren
SASE-programma’s vereisen eigendom. Een klein bedrijf mag geen complex toegangsmodel hanteren zonder te weten wie het beleid beheert, gebruikers ondersteunt, uitzonderingen beoordeelt en de instellingen up-to-date houdt.
Het eenvoudige gebruik negeren
Sommige teams hebben echt een simpele VPN nodig. Als de huidige behoefte beperkt is, het toegangsoppervlak beperkt is en het team de opstelling begrijpt, kan een VPN nog steeds de praktische keuze zijn.
Veelgestelde vragen
Is SASE altijd beter dan een VPN?
Nee. SASE is breder dan een VPN, maar breder betekent niet automatisch beter voor elk klein bedrijf. Als u eenvoudige gecodeerde connectiviteit voor een kleine groep nodig heeft, kan een VPN voldoende zijn. Als uw toegangsbehoeften identiteitsbewuste regels, controle op app-niveau, meerdere gebruikersrollen, inspectie en gecentraliseerd beleid met zich meebrengen, kan de SASE-architectuur de moeite waard zijn om te evalueren.
Betekent zero trust geen VPN?
Niet noodzakelijkerwijs. Zero trust is een architectuurbenadering die zich richt op het verminderen van impliciet vertrouwen en het nemen van toegangsbeslissingen rond gebruikers, bronnen en context. Sommige organisaties moderniseren de toegang gefaseerd. De nuttige vraag is niet of er een VPN bestaat, maar of de toegang beperkt is tot wat elke gebruiker en rol daadwerkelijk nodig heeft.
Moet een klein bedrijf beginnen met SASE?
Alleen als het toegangsprobleem dit rechtvaardigt en het bedrijf het kan exploiteren. Veel kleine bedrijven moeten eerst gebruikers, bronnen, gevoelige systemen, apparaatbeheer en rolgrenzen documenteren. Dat werk maakt duidelijk of een eenvoudige VPN voldoende is of dat er een bredere architectuur nodig is.
Wat is het grootste risico als je alleen op een VPN vertrouwt?
Het grootste risico is niet het woord “VPN.” Het is een te brede toegang. Als het verbinden via de VPN gebruikers meer bereik geeft dan hun werk vereist, heeft het bedrijf mogelijk betere segmentatie, op rollen gebaseerde machtigingen en controles op resourceniveau nodig.
Wat moeten we doen voordat we iets veranderen?
Maak een toegangsinventarisatie. Maak een lijst van gebruikers, rollen, apparaten, apps, gevoelige bronnen en huidige paden voor externe toegang. Bepaal vervolgens of het probleem een eenvoudige connectiviteit is of een breder probleem met toegangscontrole.
Kortom
De VPN versus Sase-beslissing is echt een volwassenheidsbeslissing.
Gebruik een VPN wanneer het bedrijf een eenvoudige gecodeerde verbinding nodig heeft voor een beperkte, beheersbare gebruikssituatie. Denk aan SASE wanneer het bedrijf identiteitsbewust beleid, controle op app-niveau, beveiligingsinspectie en een beter georganiseerde manier nodig heeft om de toegang tussen gebruikers, apparaten en bronnen te beheren.
Voor kleine bedrijven is het beste antwoord meestal het antwoord dat past bij het huidige risico en het vermogen van het team om dit te beheersen. Houd de installatie eenvoudig als het probleem eenvoudig is. Plan een bredere architectuur wanneer externe toegang een probleem is geworden op het gebied van beleid, middelen en bedrijfsvoering.