
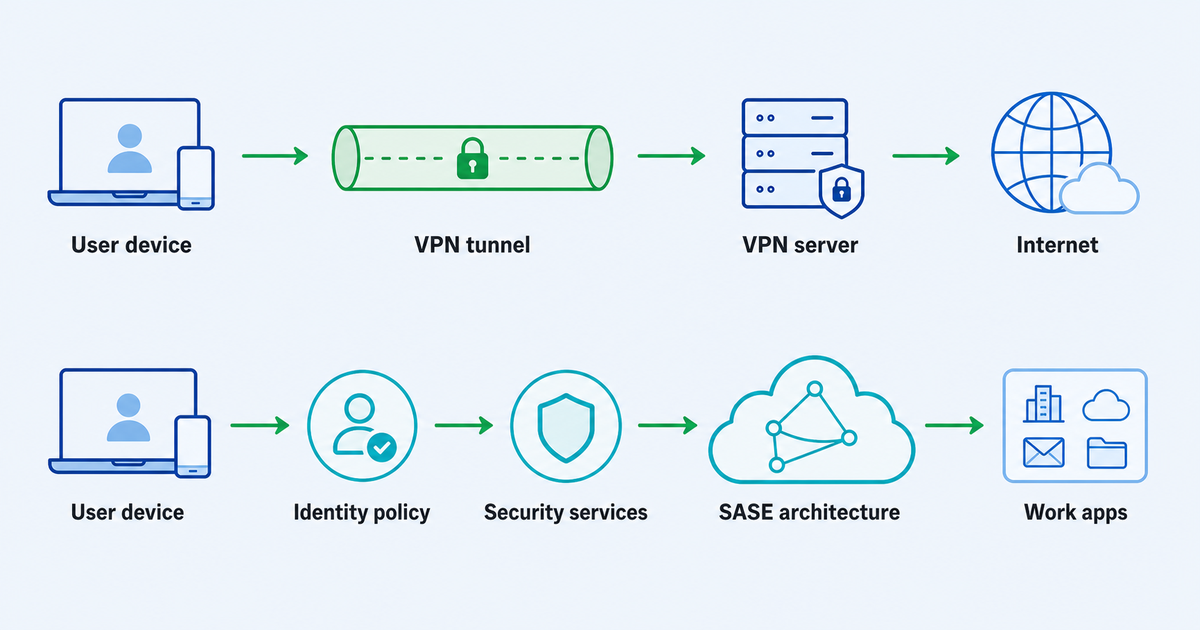
Οι μικρές εταιρείες συνήθως δεν ξεκινούν με μια αρχιτεκτονική πρόσβασης. Ξεκινούν με ένα πρακτικό πρόβλημα: κάποιος πρέπει να εργάζεται από το σπίτι, να ταξιδεύει με φορητό υπολογιστή, να συνδέεται στο Wi-Fi του ξενοδοχείου ή να φτάσει σε έναν κοινόχρηστο πόρο χωρίς να εκθέτει πολλά.
Εκεί μπαίνει συχνά στη συζήτηση ένας VPN. Είναι οικείο, κατανοητό και χρήσιμο για πολλές στενές ανάγκες απομακρυσμένης εργασίας και ιδιωτικότητας. Το SASE, συντομογραφία του Secure Access Service Edge, προέρχεται από διαφορετικό μέρος. Είναι ένα ευρύτερο μοντέλο που συνδυάζει λειτουργίες δικτύωσης και ασφάλειας, συνήθως για οργανισμούς που χρειάζονται ελέγχους με επίγνωση της ταυτότητας, κεντρική πολιτική, επιθεώρηση και έναν πιο ώριμο τρόπο διαχείρισης κατανεμημένων χρηστών και εφαρμογών.
Επομένως, η πραγματική ερώτηση vpn εναντίον sase δεν είναι “ποιο είναι καλύτερο;” Είναι: τι είδους πρόβλημα πρόσβασης έχει στην πραγματικότητα η εταιρεία σας;
Η σύντομη έκδοση: VPN λύνει συνδεσιμότητα, SASE λύνει την αρχιτεκτονική πρόσβασης
Ένα VPN δημιουργεί μια κρυπτογραφημένη διαδρομή σύνδεσης μεταξύ της συσκευής ενός χρήστη και ενός διακομιστή ή δικτύου VPN. Για μια μικρή ομάδα, αυτό μπορεί να είναι αρκετό όταν ο κύριος στόχος είναι η απλή συνδεσιμότητα ή μια πιο ιδιωτική διαδρομή σε μη αξιόπιστα δίκτυα.
Το SASE είναι μεγαλύτερο. Φέρνει τη δικτύωση και τους ελέγχους ασφαλείας σε μια αρχιτεκτονική που παρέχεται σε σύννεφο. Ανάλογα με το περιβάλλον, οι συζητήσεις SASE μπορεί να περιλαμβάνουν έννοιες όπως πρόσβαση με επίγνωση ταυτότητας, ασφαλείς πύλες ιστού, στοιχεία ελέγχου πρόσβασης στο cloud, τείχος προστασίας ως υπηρεσία, δικτύωση που καθορίζεται από λογισμικό και αρχές zero-trust.
Για μια μικρή εταιρεία, η διάκριση έχει σημασία επειδή πρόκειται για διαφορετικά μοντέλα λειτουργίας:
- Ένα VPN είναι συνήθως πιο κατανοητό και διατίθεται για απλές περιπτώσεις χρήσης.
- Το SASE ταιριάζει συνήθως σε εταιρείες που χρειάζονται πιο λεπτομερή έλεγχο σχετικά με το ποιος μπορεί να έχει πρόσβαση σε ποιες εφαρμογές, από ποιες συσκευές και υπό ποιες συνθήκες.
- Ένα VPN μπορεί να είναι ένα πρακτικό επίπεδο για άτομα και μικρές ομάδες.
- Το SASE είναι πιο κοντά σε ένα πρόγραμμα μακροπρόθεσμης πρόσβασης και ασφάλειας παρά σε ένα μόνο εργαλείο.
Εάν η εταιρεία σας χρειάζεται μόνο μια απλή κρυπτογραφημένη σύνδεση για ταξίδια, απομακρυσμένη εργασία ή βασικό απόρρητο, ένα VPN μπορεί να είναι η σωστή επιλογή μεγέθους. Εάν η ομάδα σας μεγαλώνει, οι εφαρμογές σας είναι διάσπαρτες σε SaaS και ιδιωτικά συστήματα και η ευρεία πρόσβαση στο δίκτυο γίνεται άβολη, ίσως είναι καιρός να σκεφτείτε πέρα από ένα VPN.
Όταν ένα απλό VPN μπορεί να είναι αρκετό
Ένα απλό VPN μπορεί να έχει νόημα όταν το μοτίβο πρόσβασης είναι στενό και ο κίνδυνος είναι εύκολο να κατανοηθεί.
Για παράδειγμα, ένας ιδρυτής, σύμβουλος, επικεφαλής εταιρείας ή μια μικρή απομακρυσμένη ομάδα μπορεί να χρειάζεται μια ασφαλέστερη σύνδεση σε δημόσιο Wi-Fi, μια συνεπή κρυπτογραφημένη διαδρομή ενώ ταξιδεύει ή έναν βασικό τρόπο σύνδεσης μέσω ενός διακομιστή VPN. Σε αυτό το πλαίσιο, ο στόχος δεν είναι να δημιουργηθεί μια αρχιτεκτονική εταιρικής ασφάλειας. Ο στόχος είναι να μειωθεί η έκθεση σε κοινές καταστάσεις και να διατηρηθεί η απομακρυσμένη πρόσβαση διαχειρίσιμη.
Ένα VPN είναι πιο πιθανό να είναι αρκετό όταν:
- μόνο ένας μικρός αριθμός ατόμων χρειάζεται απομακρυσμένη πρόσβαση.
- Οι χρήστες είναι αξιόπιστοι και οι ρόλοι είναι απλοί.
- η εταιρεία δεν εκτελεί πολλές ευαίσθητες εσωτερικές εφαρμογές.
- η κύρια ανάγκη είναι η κρυπτογραφημένη συνδεσιμότητα και όχι η εφαρμογή πολιτικής εφαρμογής.
- δεν υπάρχει ειδική ομάδα ασφαλείας για τη λειτουργία μιας πολύπλοκης αρχιτεκτονικής.
- οι απαιτήσεις συμμόρφωσης είναι περιορισμένες ή αντιμετωπίζονται αλλού·
- η επιχείρηση μπορεί να ανεχθεί ένα απλούστερο διοικητικό μοντέλο.
Εδώ ένα προϊόν όπως το VPN Unlimited by KeepSolid μπορεί να είναι σχετικό ως μια απλή επιλογή VPN για χρήστες και μικρές ομάδες που χρειάζονται κρυπτογραφημένη σύνδεση VPN για καθημερινά σενάρια συνδεσιμότητας και απορρήτου.
Αυτό δεν κάνει ένα VPN μια πλήρη απάντηση σε κάθε πρόβλημα ασφαλείας. Ένα VPN δεν δημιουργεί αυτόματα διακυβέρνηση ταυτότητας, ελέγχους στάσης συσκευής, ροές εργασιών ελέγχου, τμηματοποίηση σε επίπεδο εφαρμογής ή επιβολή πολιτικής zero-trust. Εάν αυτά είναι τα προβλήματα που πρέπει να λύσετε, η συζήτηση έχει μεταφερθεί σε ένα μοντέλο ευρύτερης πρόσβασης.
Όταν το πρόβλημα πρόσβασης έχει ξεπεράσει το VPN
Η πίεση για ωρίμανση εμφανίζεται συνήθως σταδιακά. Στην αρχή, ένα ή δύο άτομα χρειάζονται απομακρυσμένη πρόσβαση. Τότε οι εργολάβοι χρειάζονται πρόσβαση. Στη συνέχεια, η ομάδα προσθέτει εργαλεία SaaS, ιδιωτικές εφαρμογές, κοινόχρηστα πάνελ διαχειριστή, οικονομικά συστήματα, δεδομένα πελατών και προσωπικές συσκευές. Σε κάποιο σημείο, η παροχή ευρείας πρόσβασης στο δίκτυο σε όλους όσους συνδέονται μέσω ενός VPN αρχίζει να αισθάνεται πολύ αμβλύ.
Τότε είναι που η ασφάλεια της απομακρυσμένης πρόσβασης γίνεται λιγότερο για τη σήραγγα και περισσότερο για τον έλεγχο.
Τα σημάδια ότι η εταιρεία σας μπορεί να χρειάζεται μια ευρύτερη αρχιτεκτονική περιλαμβάνουν:
- διαφορετικοί ρόλοι χρειάζονται πρόσβαση σε διαφορετικές εφαρμογές ή δεδομένα.
- οι εργολάβοι πρέπει να φτάσουν μόνο σε ένα σύστημα και όχι σε ολόκληρο το δίκτυο.
- οι ευαίσθητοι πόροι χρειάζονται ισχυρότερη έγκριση, παρακολούθηση ή τμηματοποίηση.
- οι εργαζόμενοι χρησιμοποιούν έναν συνδυασμό διαχειριζόμενων και μη διαχειριζόμενων συσκευών.
- Οι εφαρμογές SaaS και οι ιδιωτικές εφαρμογές αποτελούν μέρος της καθημερινής εργασίας.
- Οι λογαριασμοί διαχειριστή χρειάζονται αυστηρότερο χειρισμό από τους κανονικούς λογαριασμούς χρηστών.
- η εταιρεία αρχίζει να αντιμετωπίζει αξιολογήσεις ασφάλειας πελατών ή ερωτήσεις συμμόρφωσης.
- Η αντιμετώπιση προβλημάτων πρόσβασης γίνεται δύσκολη επειδή οι πολιτικές ισχύουν σε πάρα πολλά μέρη.
Σε αυτό το περιβάλλον, το ερώτημα δεν είναι πλέον “Έχουμε VPN;” Γίνεται “Μπορούμε να λάβουμε αποφάσεις πρόσβασης βάσει χρήστη, ρόλου, πόρων, συσκευής και κινδύνου;”
Αυτή είναι η περιοχή όπου η αρχιτεκτονική SASE και οι ιδέες zero-trust γίνονται χρήσιμες.
Τι προσθέτει το SASE στην απόφαση
Το SASE δεν είναι απλώς ένα πιο γρήγορο ή πιο ακριβό VPN. Είναι ένα μοτίβο αρχιτεκτονικής για την προσέγγιση της συνδεσιμότητας δικτύου και των ελέγχων ασφαλείας, συχνά μέσω υπηρεσιών που παρέχονται από το cloud.
Το εγκεκριμένο αρχικό υλικό πλαισιώνει το SASE ως έναν τρόπο συνδυασμού λειτουργιών δικτύωσης και ασφάλειας για κατανεμημένους χρήστες, απομακρυσμένες τοποθεσίες και υπηρεσίες cloud. Στην πράξη, αυτό σημαίνει ότι το SASE συνήθως συζητείται όταν μια εταιρεία χρειάζεται περισσότερα από μια κρυπτογραφημένη διαδρομή. Χρειάζεται πολιτική, επιθεώρηση, τμηματοποίηση και κεντρική διαχείριση μεταξύ χρηστών και πόρων.
Για μια μικρή εταιρεία, το πιο χρήσιμο πακέτο δεν είναι μια λίστα με εταιρικά ακρωνύμια. Είναι αυτό:
Εάν όλοι όσοι συνδέονται πρέπει να έχουν περίπου τα ίδια πράγματα, ένα VPN μπορεί να παραμείνει λειτουργικό. Εάν η πρόσβαση πρέπει να είναι διαφορετική για κάθε ρόλο, εφαρμογή, συσκευή και επίπεδο κινδύνου, η σκέψη SASE γίνεται πιο σχετική.
Αυτό δεν σημαίνει ότι μια μικρή εταιρεία πρέπει να βιαστεί σε ένα περίπλοκο έργο. Το SASE μπορεί να απαιτεί σχεδιασμό, λειτουργίες, αξιολόγηση προμηθευτών, εκπαίδευση χρηστών και συνεχή διαχείριση. Μια εταιρεία χωρίς την ικανότητα να λειτουργεί αυτούς τους ελέγχους μπορεί να δημιουργήσει σύγχυση πιο γρήγορα από ό,τι δημιουργεί ασφάλεια.
Η καλύτερη προσέγγιση είναι να αντιμετωπίζουμε το SASE ως κατεύθυνση ωριμότητας. Κατανοήστε τι έχει σχεδιαστεί να λύσει και, στη συνέχεια, αποφασίστε εάν οι τρέχοντες κίνδυνοι πρόσβασης δικαιολογούν την επιπλέον πολυπλοκότητα.
Πού ταιριάζει το Zero Trust
Η μηδενική εμπιστοσύνη αναφέρεται συχνά κοντά στο SASE, αλλά δεν πρέπει να αναλάβει αυτή τη συζήτηση. Για τις μικρές εταιρείες, το πιο πρακτικό μέρος του zero trust είναι η μετάβαση από την ευρεία εμπιστοσύνη σε αποφάσεις εστιασμένες στους πόρους.
Αντί να ρωτήσετε, “Είναι αυτό το άτομο στο δίκτυο;” μια προσέγγιση zero-trust θέτει πιο ακριβείς ερωτήσεις:
- Ποιος είναι ο χρήστης;
- Ποιους πόρους προσπαθούν να φτάσουν;
- Το απαιτεί ο ρόλος τους;
- Είναι η συσκευή αποδεκτή για αυτόν τον πόρο;
- Πρέπει να επιτραπεί η συνεδρία τώρα;
- Πρέπει να περιοριστεί, να επανεξεταστεί ή να ανακληθεί η πρόσβαση;
Αυτή είναι η καρδιά της απομακρυσμένης πρόσβασης zero trust: η πρόσβαση δεν παρέχεται μόνο και μόνο επειδή κάποιος είναι συνδεδεμένος. Αξιολογείται γύρω από τον χρήστη, τον πόρο και το πλαίσιο.
Η καθοδήγηση zero-trust του NIST είναι ιδιαίτερα χρήσιμη εδώ, επειδή πλαισιώνει το zero trust ως αρχιτεκτονική και διαδρομή μετεγκατάστασης, όχι ως προϊόν με ένα κλικ. Οι μικρές εταιρείες μπορούν να χρησιμοποιήσουν αυτή τη νοοτροπία χωρίς να προσποιούνται ότι έχουν ήδη ένα πλήρως ώριμο επιχειρηματικό πρόγραμμα.
Το ελάχιστο προνόμιο είναι η πρακτική δοκιμασία
Η φράση λιγότερο προνομιακή πρόσβαση ακούγεται τεχνική, αλλά η ιδέα είναι απλή: οι άνθρωποι πρέπει να έχουν την ελάχιστη πρόσβαση που χρειάζονται για να κάνουν τη δουλειά τους, για όσο διάστημα τη χρειάζονται.
Αυτός είναι συχνά ο πιο σαφής τρόπος για να αποφασίσετε εάν ένα VPN είναι αρκετό.
Ρωτήστε:
- Εάν ένα μέλος της ομάδας συνδεθεί μέσω του VPN, μπορεί να δει περισσότερα από όσα χρειάζεται;
- Μπορεί ένας ανάδοχος να προσεγγίσει μόνο τη μία εφαρμογή που προσλήφθηκε να χρησιμοποιήσει;
- Τα συστήματα χρηματοδότησης, διαχείρισης, πηγαίος κώδικας ή δεδομένων πελατών διαχωρίζονται από τη συνήθη πρόσβαση;
- Μπορεί η πρόσβαση να αλλάξει γρήγορα όταν κάποιος αλλάζει ρόλους ή αποχωρεί;
- Γνωρίζετε ποιοι λογαριασμοί μπορούν να προσεγγίσουν ευαίσθητους πόρους;
Εάν αυτές οι ερωτήσεις είναι εύκολο να απαντηθούν και το περιβάλλον σας είναι μικρό, το VPN μπορεί να είναι εύλογο. Εάν αυτές οι ερωτήσεις αποκαλύπτουν κενά, το μοντέλο απομακρυσμένης πρόσβασης ενδέχεται να χρειαστεί να ωριμάσει.
Πλαίσιο αποφάσεων για μικρές εταιρείες
Χρησιμοποιήστε αυτό το πλαίσιο πριν επιλέξετε μια κατεύθυνση.
1. Καταγράψτε τους πόρους που χρειάζονται οι άνθρωποι
Μην ξεκινάτε με εργαλεία. Ξεκινήστε με πόρους.
Καταγράψτε τις εφαρμογές, τα συστήματα, τα αρχεία, τους πίνακες διαχειριστή, τις βάσεις δεδομένων και τις κοινόχρηστες υπηρεσίες που χρειάζονται οι άνθρωποι για να προσεγγίσουν εξ αποστάσεως. Διαχωρίστε τα καθημερινά εργαλεία από τα ευαίσθητα συστήματα. Μια απλή απόφαση VPN γίνεται πολύ πιο ξεκάθαρη όταν γνωρίζετε τι κρύβεται στην πραγματικότητα πίσω από το αίτημα πρόσβασης.
2. Αντιστοιχίστε τους χρήστες σε ρόλους
Μια εταιρεία πέντε ατόμων μπορεί να μην χρειάζεται πολύπλοκο σχεδιασμό ρόλων, αλλά εξακολουθεί να χρειάζεται βασικά όρια. Οι ιδιοκτήτες, οι υπάλληλοι, οι εργολάβοι, οι χρήστες οικονομικών και οι τεχνικοί διαχειριστές συνήθως δεν πρέπει να έχουν όλοι την ίδια εμβέλεια.
Εάν οι ρόλοι είναι απλοί και σταθεροί, η πρόσβαση VPN-based μπορεί να είναι αρκετή. Εάν οι ρόλοι είναι ρευστοί, προσωρινοί ή πολύ διαφορετικοί, μπορεί να χρειαστείτε ισχυρότερους ελέγχους πολιτικής.
3. Ελέγξτε εάν η ευρεία πρόσβαση στο δίκτυο δημιουργεί κίνδυνο που μπορεί να αποφευχθεί
Ένα παραδοσιακό VPN μπορεί να είναι πολύ χρήσιμο, αλλά η ευρεία πρόσβαση σε επίπεδο δικτύου μπορεί να είναι πολύ ευρεία για ορισμένα περιβάλλοντα. Εάν ένας συνδεδεμένος χρήστης μπορεί να προσεγγίσει συστήματα που δεν σχετίζονται με τη δουλειά του, αυτό είναι θέμα σχεδιασμού, όχι απλώς ζήτημα εκπαίδευσης των χρηστών.
Τα μοντέλα SASE και zero-trust προσπαθούν να μειώσουν αυτήν την έμμεση εμπιστοσύνη εστιάζοντας στους πόρους και την πολιτική. Οι μικρές εταιρείες δεν χρειάζεται να αντιγράψουν την εταιρική αρχιτεκτονική από τη μια μέρα στην άλλη, αλλά θα πρέπει να παρατηρήσουν πότε η ευρεία πρόσβαση δεν ταιριάζει πλέον με την επιχείρηση.
4. Κοιτάξτε τον έλεγχο της συσκευής
Ο έλεγχος συσκευής αλλάζει την απάντηση. Μια εταιρεία με διαχειριζόμενους φορητούς υπολογιστές, αναγκαστικές ενημερώσεις και σαφή ιδιοκτησία έχει διαφορετικό προφίλ κινδύνου από μια εταιρεία όπου υπάλληλοι και εργολάβοι χρησιμοποιούν προσωπικές συσκευές.
Εάν η εμπιστοσύνη της συσκευής έχει σημασία για τις ευαίσθητες εφαρμογές σας, ένα βασικό VPN από μόνο του μπορεί να μην απαντά σε αρκετές ερωτήσεις.
5. Να είστε ειλικρινείς σχετικά με την ικανότητα διαχειριστή
Οι σύνθετοι έλεγχοι απαιτούν προσοχή. Οι πολιτικές χρειάζονται ιδιοκτήτες. Οι εξαιρέσεις χρειάζονται επανεξέταση. Οι χρήστες χρειάζονται υποστήριξη. Τα αρχεία καταγραφής και οι ειδοποιήσεις χρειάζονται κάποιον να τα διαβάσει.
Εάν κανείς δεν έχει χρόνο να λειτουργήσει μια μεγαλύτερη αρχιτεκτονική, η εταιρεία μπορεί να εξυπηρετηθεί καλύτερα από μια απλή, καλά κατανοητή εγκατάσταση, ενώ καταγράφει τους κινδύνους και προετοιμάζεται για το επόμενο στάδιο.
6. Διαχωρίστε τη σημερινή ανάγκη από το επόμενο βήμα ωριμότητας
Δεν χρειάζεται να λύσετε κάθε μελλοντικό πρόβλημα πρόσβασης αυτόν τον μήνα. Μια μικρή ομάδα μπορεί να χρησιμοποιήσει ένα VPN για τις τρέχουσες ανάγκες, ενώ παράλληλα ετοιμάζει ένα καθαρότερο απόθεμα πρόσβασης, χάρτη ρόλων και λίστα ευαίσθητων πόρων.
Αυτή η προετοιμασία κάνει ένα μεταγενέστερο έργο SASE ή zero-trust λιγότερο χαοτικό.
Ένας πρακτικός τρόπος για να σκεφτείτε την ασφαλή απομακρυσμένη πρόσβαση
Η ασφαλής απομακρυσμένη πρόσβαση δεν είναι μία κατηγορία προϊόντων με μία μόνιμη απάντηση. Είναι ένα σύνολο επιλογών σχετικά με τον τρόπο με τον οποίο οι άνθρωποι προσεγγίζουν τους πόρους εργασίας εκτός του γραφείου ή του αξιόπιστου δικτύου.
Για μια μικρή εταιρεία, μια λογική εξέλιξη μπορεί να μοιάζει με αυτό:
- Ξεκινήστε με την ανάγκη πρόσβασης: ποιος χρειάζεται τι, από πού και γιατί.
- Χρησιμοποιήστε ένα VPN όταν η ανάγκη είναι απλή κρυπτογραφημένη συνδεσιμότητα ή απόρρητο για μια μικρή, αξιόπιστη ομάδα.
- Προσθέστε σαφέστερους κανόνες για ευαίσθητους πόρους καθώς η ομάδα μεγαλώνει.
- Προσέξτε για σημάδια ότι η ευρεία πρόσβαση δημιουργεί κίνδυνο ή γενικά έξοδα υποστήριξης.
- Σκεφτείτε την αρχιτεκτονική SASE όταν η ταυτότητα, η πολιτική, ο έλεγχος σε επίπεδο εφαρμογής, η επιθεώρηση και η λειτουργική ωριμότητα γίνονται το πραγματικό πρόβλημα.
Το σημαντικό μέρος είναι να αποφύγετε την αγορά πολυπλοκότητας προτού μπορέσετε να το χειριστείτε, αποφεύγοντας επίσης μια ρύθμιση που παρέχει στους χρήστες περισσότερη πρόσβαση από ό,τι απαιτεί η εργασία τους.
VPN vs SASE: Γρήγορη σύγκριση για μικρές εταιρείες
| Ερώτηση | Το VPN μπορεί να ταιριάζει όταν… | Η αρχιτεκτονική SASE μπορεί να ταιριάζει όταν… |
|---|---|---|
| Κύριος στόχος | Χρειάζεστε κρυπτογραφημένη συνδεσιμότητα ή ιδιωτική διαδρομή για κοινά σενάρια απομακρυσμένης εργασίας/ταξιδίου. | Χρειάζεστε κεντρική πολιτική πρόσβασης για χρήστες, εφαρμογές, τοποθεσίες και επίπεδα κινδύνου. |
| Μέγεθος ομάδας | Η ομάδα είναι μικρή και οι ανάγκες πρόσβασης είναι παρόμοιες. | Η ομάδα μεγαλώνει, διανέμεται ή περιλαμβάνει εργολάβους και πολλαπλούς ρόλους. |
| Ευαισθησία πόρων | Λίγοι εσωτερικοί πόροι είναι ιδιαίτερα ευαίσθητοι ή κατακερματισμένοι. | Οι ευαίσθητες εφαρμογές, τα συστήματα διαχειριστή, τα δεδομένα πελατών ή οι ρυθμιζόμενες ροές εργασίας απαιτούν αυστηρότερο έλεγχο. |
| Μοντέλο πρόσβασης | Η ευρεία πρόσβαση είναι αποδεκτή για το τρέχον επίπεδο κινδύνου. | Οι χρήστες θα πρέπει να προσεγγίζουν μόνο συγκεκριμένες εφαρμογές ή πόρους. |
| Λειτουργίες | Χρειάζεστε κάτι κατανοητό και πιο εύκολο στη διαχείριση. | Έχετε τη δυνατότητα να διαχειριστείτε πολιτικές, εξαιρέσεις, παρακολούθηση και υποστήριξη χρηστών. |
| Διαδρομή ωριμότητας | Επιλύετε ένα στενό πρόβλημα συνδεσιμότητας/απορρήτου τώρα. | Δημιουργείτε μια αρχιτεκτονική μακροπρόθεσμης πρόσβασης. |
Συνήθη λάθη που πρέπει να αποφεύγετε
Αντιμετώπιση του SASE ως απλώς “VPN, αλλά νεότερο”
Το SASE δεν είναι απλώς μια νεότερη ετικέτα VPN. Είναι μια ευρύτερη αρχιτεκτονική. Εάν ένας προμηθευτής ή μια εσωτερική συζήτηση κάνει να ακούγεται σαν μια άμεση ανταλλαγή ένας προς έναν, επιβραδύνετε και καθορίστε πρώτα τα πραγματικά προβλήματα πρόσβασης.
Αναμένεται ένας VPN να κάνει κάθε εργασία ασφαλείας
Ένα VPN μπορεί να είναι χρήσιμο, αλλά δεν θα πρέπει να του ζητηθεί να αντικαταστήσει την πολιτική ταυτότητας, τη διαχείριση συσκευών, τα δικαιώματα εφαρμογών, την παρακολούθηση, την απομάκρυνση προσωπικού ή την τμηματοποίηση ευαίσθητων πόρων.
Αγορά αρχιτεκτονικής προτού η εταιρεία μπορέσει να τη λειτουργήσει
Τα προγράμματα SASE απαιτούν ιδιοκτησία. Μια μικρή εταιρεία δεν θα πρέπει να υιοθετήσει ένα σύνθετο μοντέλο πρόσβασης χωρίς να γνωρίζει ποιος θα διαχειρίζεται τις πολιτικές, θα υποστηρίζει τους χρήστες, θα εξετάζει τις εξαιρέσεις και θα διατηρεί ενημερωμένη τη ρύθμιση.
Αγνοώντας την απλή περίπτωση χρήσης
Ορισμένες ομάδες χρειάζονται πραγματικά ένα απλό VPN. Εάν η τρέχουσα ανάγκη είναι περιορισμένη, η επιφάνεια πρόσβασης είναι περιορισμένη και η ομάδα κατανοεί τη ρύθμιση, ένα VPN μπορεί ακόμα να είναι η πρακτική επιλογή.
Συχνές ερωτήσεις
Είναι το SASE πάντα καλύτερο από ένα VPN;
Όχι. Το SASE είναι ευρύτερο από ένα VPN, αλλά το ευρύτερο δεν σημαίνει αυτόματα καλύτερο για κάθε μικρή εταιρεία. Εάν η ανάγκη σας είναι απλή κρυπτογραφημένη συνδεσιμότητα για μια μικρή ομάδα, ένα VPN μπορεί να είναι αρκετό. Εάν οι ανάγκες πρόσβασής σας περιλαμβάνουν κανόνες με επίγνωση ταυτότητας, έλεγχο σε επίπεδο εφαρμογής, πολλαπλούς ρόλους χρήστη, επιθεώρηση και κεντρική πολιτική, η αρχιτεκτονική SASE μπορεί να αξίζει να αξιολογηθεί.
Το zero trust σημαίνει όχι VPN;
Όχι απαραίτητα. Η μηδενική εμπιστοσύνη είναι μια αρχιτεκτονική προσέγγιση που επικεντρώνεται στη μείωση της έμμεσης εμπιστοσύνης και στη λήψη αποφάσεων πρόσβασης γύρω από τους χρήστες, τους πόρους και το περιβάλλον. Ορισμένοι οργανισμοί εκσυγχρονίζουν την πρόσβαση σε φάσεις. Το χρήσιμο ερώτημα δεν είναι αν υπάρχει VPN, αλλά αν η πρόσβαση περιορίζεται σε αυτό που πραγματικά χρειάζεται κάθε χρήστης και ρόλος.
Πρέπει μια μικρή εταιρεία να ξεκινήσει με SASE;
Μόνο εάν το πρόβλημα πρόσβασης το δικαιολογεί και η εταιρεία μπορεί να το λειτουργήσει. Πολλές μικρές εταιρείες θα πρέπει πρώτα να τεκμηριώσουν τους χρήστες, τους πόρους, τα ευαίσθητα συστήματα, τον έλεγχο συσκευών και τα όρια ρόλων. Αυτή η εργασία διευκρινίζει εάν ένα απλό VPN είναι αρκετό ή εάν χρειάζεται μια ευρύτερη αρχιτεκτονική.
Ποιος είναι ο μεγαλύτερος κίνδυνος να βασίζεσαι μόνο σε ένα VPN;
Ο κύριος κίνδυνος δεν είναι η λέξη “VPN.” Είναι υπερβολικά ευρεία πρόσβαση. Εάν η σύνδεση μέσω του VPN προσφέρει στους χρήστες μεγαλύτερη εμβέλεια από ό,τι απαιτεί η εργασία τους, η εταιρεία μπορεί να χρειαστεί καλύτερη τμηματοποίηση, άδειες βάσει ρόλου και ελέγχους σε επίπεδο πόρων.
Τι πρέπει να κάνουμε πριν αλλάξουμε οτιδήποτε;
Κάντε ένα απόθεμα πρόσβασης. Καταχωρίστε χρήστες, ρόλους, συσκευές, εφαρμογές, ευαίσθητους πόρους και τρέχουσες διαδρομές απομακρυσμένης πρόσβασης. Στη συνέχεια, αποφασίστε εάν το πρόβλημα είναι η απλή συνδεσιμότητα ή ένα ευρύτερο ζήτημα ελέγχου πρόσβασης.
Κατώτατη γραμμή
Η απόφαση vpn εναντίον sase είναι πραγματικά μια απόφαση ωριμότητας.
Χρησιμοποιήστε ένα VPN όταν η εταιρεία χρειάζεται μια απλή κρυπτογραφημένη σύνδεση για μια στενή, διαχειρίσιμη περίπτωση χρήσης. Ξεκινήστε να σκέφτεστε το SASE όταν η εταιρεία χρειάζεται πολιτική με επίγνωση της ταυτότητας, έλεγχο σε επίπεδο εφαρμογής, επιθεώρηση ασφαλείας και έναν πιο οργανωμένο τρόπο διαχείρισης της πρόσβασης σε χρήστες, συσκευές και πόρους.
Για τις μικρές εταιρείες, η καλύτερη απάντηση είναι συνήθως αυτή που ταιριάζει με τον τρέχοντα κίνδυνο και την ικανότητα της ομάδας να τον χειριστεί. Διατηρήστε τη ρύθμιση απλή όταν το πρόβλημα είναι απλό. Σχεδιάστε για μια ευρύτερη αρχιτεκτονική όταν η απομακρυσμένη πρόσβαση έχει γίνει πρόβλημα πολιτικής, πόρων και λειτουργιών.