
Syarikat kecil biasanya tidak bermula dengan seni bina akses. Mereka bermula dengan masalah praktikal: seseorang perlu bekerja dari rumah, mengembara dengan komputer riba, menyambung melalui Wi-Fi hotel atau mencapai sumber yang dikongsi tanpa mendedahkan terlalu banyak.
Di situlah VPN sering memasuki perbualan. Ia biasa, boleh difahami dan berguna untuk banyak keperluan kerja jauh dan privasi yang sempit. SASE, singkatan untuk Secure Access Service Edge, datang dari tempat yang berbeza. Ia ialah model yang lebih luas yang menggabungkan fungsi rangkaian dan keselamatan, biasanya untuk organisasi yang memerlukan kawalan sedar identiti, dasar terpusat, pemeriksaan dan cara yang lebih matang untuk mengurus pengguna dan apl yang diedarkan.
Jadi soalan vpn vs sase sebenar bukanlah “yang mana satu lebih baik?” Ia adalah: apakah jenis masalah akses yang sebenarnya ada pada syarikat anda?
Versi Pendek: VPN Menyelesaikan Ketersambungan, SASE Menyelesaikan Seni Bina Akses
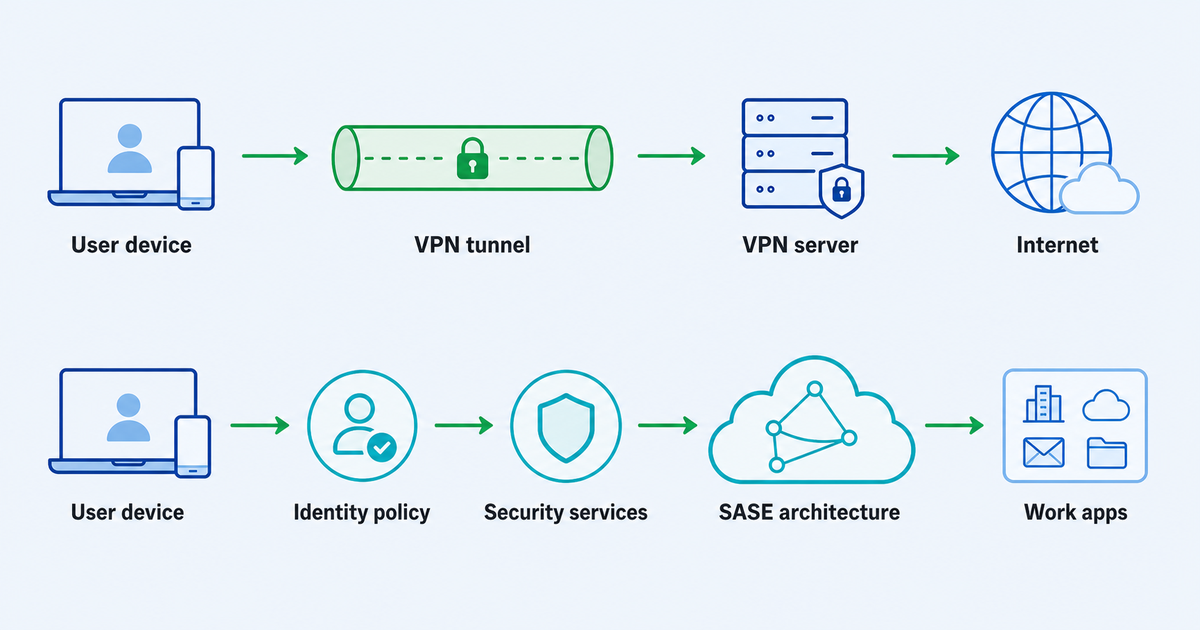
VPN mencipta laluan sambungan yang disulitkan antara peranti pengguna dan pelayan atau rangkaian VPN. Untuk pasukan kecil, itu boleh mencukupi apabila matlamat utama adalah ketersambungan yang mudah atau laluan yang lebih peribadi pada rangkaian yang tidak dipercayai.
SASE lebih besar. Ia membawa rangkaian dan kawalan keselamatan ke dalam seni bina yang dihantar awan. Bergantung pada persekitaran, perbincangan SASE mungkin termasuk konsep seperti akses sedar identiti, gerbang web selamat, kawalan akses awan, firewall-sebagai-perkhidmatan, rangkaian yang ditakrifkan perisian dan prinsip zero-trust.
Bagi syarikat kecil, perbezaan adalah penting kerana ini adalah model operasi yang berbeza:
- VPN biasanya lebih mudah difahami dan dilancarkan untuk kes penggunaan yang mudah.
- SASE biasanya sesuai dengan syarikat yang memerlukan kawalan yang lebih terperinci ke atas siapa yang boleh mengakses apl mana, dari peranti mana, di bawah keadaan mana.
- VPN boleh menjadi lapisan praktikal untuk individu dan pasukan kecil.
- SASE lebih dekat dengan program akses dan keselamatan jangka panjang daripada satu alat.
Jika syarikat anda hanya memerlukan sambungan yang disulitkan ringkas untuk perjalanan, kerja jauh atau privasi asas, VPN mungkin merupakan pilihan bersaiz tepat. Jika pasukan anda semakin berkembang, apl anda tersebar di seluruh SaaS dan sistem persendirian, dan akses rangkaian luas menjadi tidak selesa, mungkin sudah tiba masanya untuk berfikir melebihi VPN.
Apabila VPN Mudah Mungkin Cukup
VPN yang ringkas boleh masuk akal apabila corak capaian sempit dan risikonya mudah difahami.
Contohnya, pengasas, perunding, ketua agensi atau pasukan jauh yang kecil mungkin memerlukan sambungan yang lebih selamat pada Wi-Fi awam, laluan disulitkan yang konsisten semasa dalam perjalanan atau cara asas untuk menyambung melalui pelayan VPN. Dalam konteks itu, matlamatnya bukan untuk membina seni bina keselamatan perusahaan. Matlamatnya adalah untuk mengurangkan pendedahan dalam situasi biasa dan memastikan akses jauh terurus.
VPN lebih berkemungkinan mencukupi apabila:
- hanya sebilangan kecil orang yang memerlukan akses jauh;
- pengguna dipercayai dan peranannya mudah;
- syarikat tidak menjalankan banyak aplikasi dalaman yang sensitif;
- keperluan utama ialah ketersambungan yang disulitkan dan bukannya penguatkuasaan dasar aplikasi demi aplikasi;
- tiada pasukan keselamatan khusus untuk mengendalikan seni bina yang kompleks;
- keperluan pematuhan adalah terhad atau dikendalikan di tempat lain;
- perniagaan boleh bertolak ansur dengan model pentadbiran yang lebih mudah.
Di sinilah produk seperti VPN Unlimited by KeepSolid boleh menjadi relevan sebagai pilihan VPN yang mudah untuk pengguna dan pasukan kecil yang memerlukan sambungan VPN yang disulitkan untuk senario sambungan dan privasi setiap hari.
Itu tidak menjadikan VPN jawapan lengkap untuk setiap masalah keselamatan. VPN tidak mencipta tadbir urus identiti secara automatik, semakan postur peranti, aliran kerja audit, pembahagian peringkat apl atau penguatkuasaan dasar zero-trust. Jika itu adalah masalah yang perlu anda selesaikan, perbualan telah beralih ke model akses yang lebih luas.
Apabila Masalah Akses Telah Melebihi VPN
Tekanan untuk matang biasanya muncul secara beransur-ansur. Pada mulanya, satu atau dua orang memerlukan akses jauh. Kemudian kontraktor memerlukan akses. Kemudian pasukan menambah alat SaaS, apl peribadi, panel pentadbir kongsi, sistem kewangan, data pelanggan dan peranti peribadi. Pada satu ketika, memberikan akses rangkaian yang luas kepada semua orang yang menyambung melalui VPN mula berasa terlalu tumpul.
Itulah apabila keselamatan akses jauh menjadi kurang tentang terowong dan lebih banyak tentang kawalan.
Tanda-tanda bahawa syarikat anda mungkin memerlukan seni bina yang lebih luas termasuk:
- peranan yang berbeza memerlukan akses kepada aplikasi atau data yang berbeza;
- kontraktor harus mencapai hanya satu sistem, bukan keseluruhan rangkaian;
- sumber sensitif memerlukan kelulusan, pemantauan atau pembahagian yang lebih kukuh;
- pekerja menggunakan gabungan peranti terurus dan tidak terurus;
- Apl SaaS dan apl peribadi kedua-duanya adalah sebahagian daripada kerja harian;
- akaun pentadbir memerlukan pengendalian yang lebih ketat daripada akaun pengguna biasa;
- syarikat mula menghadapi semakan keselamatan pelanggan atau soalan pematuhan;
- akses penyelesaian masalah menjadi sukar kerana dasar berada di terlalu banyak tempat.
Dalam persekitaran itu, persoalannya bukan lagi “Adakah kita mempunyai VPN?” Ia menjadi “Bolehkah kita membuat keputusan akses berdasarkan pengguna, peranan, sumber, peranti dan risiko?”
Itulah wilayah di mana seni bina SASE dan idea zero-trust menjadi berguna.
Perkara yang Tambah SASE pada Keputusan
SASE bukan sahaja VPN yang lebih pantas atau lebih mahal. Ia adalah corak seni bina untuk mendekatkan sambungan rangkaian dan kawalan keselamatan, selalunya melalui perkhidmatan yang dihantar melalui awan.
Bahan sumber yang diluluskan membingkaikan SASE sebagai cara untuk menggabungkan fungsi rangkaian dan keselamatan untuk pengguna teragih, lokasi terpencil dan perkhidmatan awan. Dalam amalan, ini bermakna SASE biasanya dibincangkan apabila syarikat memerlukan lebih daripada laluan yang disulitkan. Ia memerlukan dasar, pemeriksaan, pembahagian dan pengurusan berpusat merentas pengguna dan sumber.
Untuk syarikat kecil, bawa pulang yang paling berguna bukanlah senarai akronim perusahaan. Ia adalah ini:
Jika semua orang yang menyambung harus mencapai perkara yang lebih kurang sama, VPN mungkin kekal boleh digunakan. Jika akses perlu berbeza untuk setiap peranan, apl, peranti dan tahap risiko, pemikiran SASE menjadi lebih relevan.
Itu tidak bermakna syarikat kecil harus tergesa-gesa ke dalam projek yang kompleks. SASE boleh memerlukan perancangan, operasi, penilaian vendor, latihan pengguna dan pengurusan berterusan. Sebuah syarikat tanpa kapasiti untuk mengendalikan kawalan tersebut boleh menimbulkan kekeliruan lebih cepat daripada mewujudkan keselamatan.
Pendekatan yang lebih baik ialah menganggap SASE sebagai arah kematangan. Fahami perkara yang direka bentuk untuk diselesaikan, kemudian tentukan sama ada risiko akses semasa anda mewajarkan kerumitan tambahan.
Di mana Zero Trust Sesuai
Kepercayaan sifar sering disebut berhampiran SASE, tetapi ia tidak sepatutnya mengambil alih perbincangan ini. Bagi syarikat kecil, bahagian paling praktikal zero trust ialah peralihan daripada kepercayaan luas kepada keputusan berfokuskan sumber.
Daripada bertanya, “Adakah orang ini berada di rangkaian?” pendekatan zero-trust menanyakan soalan yang lebih tepat:
- Siapa pengguna?
- Apakah sumber yang mereka cuba capai?
- Adakah peranan mereka memerlukannya?
- Adakah peranti boleh diterima untuk sumber ini?
- Adakah sesi dibenarkan sekarang?
- Adakah akses dihadkan, disemak atau dibatalkan?
Itulah nadi akses jauh zero trust: akses tidak diberikan hanya kerana seseorang disambungkan. Ia dinilai sekitar pengguna, sumber dan konteks.
Panduan zero-trust NIST amat berguna di sini kerana ia membingkaikan zero trust sebagai seni bina dan laluan migrasi, bukan produk satu klik. Syarikat kecil boleh menggunakan pemikiran itu tanpa berpura-pura mereka sudah mempunyai program perusahaan yang matang sepenuhnya.
Keistimewaan Paling Rendah Adalah Ujian Praktikal
Frasa akses keistimewaan yang paling rendah kedengarannya teknikal, tetapi ideanya mudah: orang harus mendapat akses minimum yang mereka perlukan untuk melakukan kerja mereka, selagi mereka memerlukannya.
Ini selalunya merupakan cara paling jelas untuk memutuskan sama ada VPN sudah mencukupi.
Tanya:
- Jika ahli pasukan menyambung melalui VPN, bolehkah mereka melihat lebih daripada yang mereka perlukan?
- Bolehkah kontraktor mencapai hanya satu apl yang diupah untuk digunakan?
- Adakah sistem kewangan, pentadbir, kod sumber atau data pelanggan dipisahkan daripada akses biasa?
- Bolehkah akses berubah dengan cepat apabila seseorang menukar peranan atau meninggalkan?
- Adakah anda tahu akaun mana yang boleh mencapai sumber sensitif?
Jika soalan tersebut mudah dijawab dan persekitaran anda kecil, VPN mungkin masih sesuai. Jika soalan tersebut mendedahkan jurang, model akses jauh anda mungkin perlu matang.
Rangka Kerja Keputusan Syarikat Kecil
Gunakan rangka kerja ini sebelum memilih arah.
1. Senaraikan sumber yang diperlukan oleh orang ramai
Jangan mulakan dengan alat. Mulakan dengan sumber.
Tuliskan apl, sistem, fail, panel pentadbir, pangkalan data dan perkhidmatan kongsi yang perlu dicapai oleh orang ramai dari jauh. Asingkan alat harian daripada sistem sensitif. Keputusan VPN yang mudah menjadi lebih jelas apabila anda mengetahui perkara yang sebenarnya di sebalik permintaan akses.
2. Petakan pengguna kepada peranan
Syarikat lima orang mungkin tidak memerlukan reka bentuk peranan yang kompleks, tetapi ia masih memerlukan sempadan asas. Pemilik, pekerja, kontraktor, pengguna kewangan dan pentadbir teknikal biasanya tidak sepatutnya mempunyai jangkauan yang sama.
Jika peranan adalah mudah dan stabil, akses VPN-based mungkin mencukupi. Jika peranan adalah lancar, sementara atau sangat berbeza, anda mungkin memerlukan kawalan dasar yang lebih kukuh.
3. Semak sama ada akses rangkaian luas mewujudkan risiko yang boleh dielakkan
VPN tradisional boleh menjadi sangat berguna, tetapi akses peringkat rangkaian yang luas mungkin terlalu luas untuk sesetengah persekitaran. Jika pengguna yang disambungkan boleh mencapai sistem yang tidak berkaitan dengan tugas mereka, itu adalah isu reka bentuk, bukan hanya isu latihan pengguna.
Model SASE dan zero-trust cuba mengurangkan kepercayaan tersirat itu dengan memfokuskan pada sumber dan dasar. Syarikat kecil tidak perlu menyalin seni bina perusahaan semalaman, tetapi mereka harus menyedari apabila akses luas tidak lagi sepadan dengan perniagaan.
4. Lihat pada kawalan peranti
Kawalan peranti mengubah jawapan. Syarikat yang mempunyai komputer riba terurus, kemas kini yang dikuatkuasakan dan pemilikan yang jelas mempunyai profil risiko yang berbeza daripada syarikat yang pekerja dan kontraktor menggunakan peranti peribadi.
Jika kepercayaan peranti penting untuk apl sensitif anda, VPN asas dengan sendirinya mungkin tidak menjawab soalan yang mencukupi.
5. Berterus terang tentang kapasiti pentadbir
Kawalan kompleks memerlukan penjagaan. Polisi memerlukan pemilik. Pengecualian memerlukan semakan. Pengguna memerlukan sokongan. Log dan makluman memerlukan seseorang untuk membacanya.
Jika tiada siapa yang mempunyai masa untuk mengendalikan seni bina yang lebih besar, syarikat mungkin lebih baik disediakan oleh persediaan yang mudah dan difahami dengan baik semasa ia mendokumenkan risiko dan bersedia untuk peringkat seterusnya.
6. Asingkan keperluan hari ini daripada langkah kematangan seterusnya
Anda tidak perlu menyelesaikan setiap masalah akses masa hadapan bulan ini. Pasukan kecil boleh menggunakan VPN untuk keperluan semasa sambil menyediakan inventori akses yang lebih bersih, peta peranan dan senarai sumber sensitif.
Penyediaan itu menjadikan projek SASE atau zero-trust kemudiannya kurang huru-hara.
Cara Praktikal untuk Memikirkan Akses Jauh Selamat
Akses jauh selamat bukanlah satu kategori produk dengan satu jawapan tetap. Ia ialah satu set pilihan tentang cara orang mencapai sumber kerja dari luar pejabat atau rangkaian yang dipercayai.
Untuk syarikat kecil, perkembangan yang wajar boleh kelihatan seperti ini:
- Mulakan dengan keperluan akses: siapa yang memerlukan apa, dari mana, dan mengapa.
- Gunakan VPN apabila keperluan adalah sambungan atau privasi yang disulitkan mudah untuk kumpulan kecil yang dipercayai.
- Tambahkan peraturan yang lebih jelas untuk sumber sensitif semasa pasukan berkembang.
- Perhatikan tanda-tanda bahawa akses luas mewujudkan risiko atau sokongan overhed.
- Pertimbangkan seni bina SASE apabila identiti, dasar, kawalan peringkat aplikasi, pemeriksaan dan kematangan operasi menjadi masalah sebenar.
Bahagian penting adalah untuk mengelakkan kerumitan membeli sebelum anda boleh mengendalikannya, sambil mengelakkan persediaan yang memberi orang lebih akses daripada yang diperlukan oleh kerja mereka.
VPN lwn SASE: Perbandingan Pantas untuk Syarikat Kecil
| Soalan | VPN mungkin muat apabila… | Seni bina SASE mungkin sesuai apabila… |
|---|---|---|
| Matlamat utama | Anda memerlukan sambungan yang disulitkan atau laluan peribadi untuk senario kerja jauh/perjalanan biasa. | Anda memerlukan dasar akses terpusat merentas pengguna, apl, lokasi dan tahap risiko. |
| Saiz pasukan | Pasukan ini kecil dan keperluan akses adalah serupa. | Pasukan ini berkembang, diedarkan atau termasuk kontraktor dan pelbagai peranan. |
| Kepekaan sumber | Beberapa sumber dalaman sangat sensitif atau terbahagi. | Apl sensitif, sistem pentadbir, data pelanggan atau aliran kerja terkawal memerlukan kawalan yang lebih ketat. |
| Model akses | Akses luas boleh diterima untuk tahap risiko semasa. | Pengguna hendaklah mencapai apl atau sumber tertentu sahaja. |
| Operasi | Anda memerlukan sesuatu yang boleh difahami dan lebih mudah untuk diuruskan. | Anda mempunyai kapasiti untuk mengurus dasar, pengecualian, pemantauan dan sokongan pengguna. |
| Laluan kematangan | Anda sedang menyelesaikan masalah sambungan/privasi sempit sekarang. | Anda sedang membina seni bina akses jangka panjang. |
Kesilapan Biasa yang Perlu Dielakkan
Memperlakukan SASE sebagai hanya “VPN, tetapi lebih baharu”
SASE bukan sekadar label VPN yang lebih baharu. Ia adalah seni bina yang lebih luas. Jika vendor atau perbincangan dalaman menjadikannya terdengar seperti pertukaran satu dengan satu secara langsung, perlahan dan tentukan masalah akses sebenar terlebih dahulu.
Mengharapkan VPN untuk melakukan setiap kerja keselamatan
VPN boleh berguna, tetapi ia tidak seharusnya diminta untuk menggantikan dasar identiti, pengurusan peranti, kebenaran apl, pemantauan, kakitangan di luar perkhidmatan atau pembahagian sumber sensitif.
Membeli seni bina sebelum syarikat boleh mengendalikannya
Program SASE memerlukan pemilikan. Sebuah syarikat kecil tidak seharusnya menggunakan model akses yang kompleks tanpa mengetahui siapa yang akan mengurus dasar, menyokong pengguna, menyemak pengecualian dan memastikan persediaan semasa.
Mengabaikan kes penggunaan mudah
Sesetengah pasukan benar-benar memerlukan VPN yang mudah. Jika keperluan semasa adalah sempit, permukaan akses adalah terhad, dan pasukan memahami persediaan, VPN masih boleh menjadi pilihan yang praktikal.
Soalan Lazim
Adakah SASE sentiasa lebih baik daripada VPN?
Tidak. SASE adalah lebih luas daripada VPN, tetapi lebih luas tidak bermakna secara automatik lebih baik untuk setiap syarikat kecil. Jika keperluan anda ialah sambungan yang disulitkan mudah untuk kumpulan kecil, VPN mungkin sudah memadai. Jika keperluan akses anda melibatkan peraturan sedar identiti, kawalan peringkat apl, berbilang peranan pengguna, pemeriksaan dan dasar terpusat, seni bina SASE mungkin patut dinilai.
Adakah zero trust bermakna tiada VPN?
Tak semestinya. Sifar kepercayaan ialah pendekatan seni bina yang memfokuskan pada mengurangkan kepercayaan tersirat dan membuat keputusan akses di sekitar pengguna, sumber dan konteks. Sesetengah organisasi memodenkan akses secara berperingkat. Soalan yang berguna bukanlah sama ada VPN wujud, tetapi sama ada akses terhad kepada perkara yang sebenarnya diperlukan oleh setiap pengguna dan peranan.
Sekiranya syarikat kecil bermula dengan SASE?
Hanya jika masalah akses membenarkannya dan syarikat boleh mengendalikannya. Banyak syarikat kecil harus terlebih dahulu mendokumentasikan pengguna, sumber, sistem sensitif, kawalan peranti dan sempadan peranan. Kerja itu menjelaskan sama ada VPN yang ringkas sudah mencukupi atau sama ada seni bina yang lebih luas diperlukan.
Apakah risiko terbesar bergantung hanya pada VPN?
Risiko utama bukanlah perkataan “VPN.” Ia adalah akses yang terlalu luas. Jika penyambungan melalui VPN memberikan pengguna lebih banyak jangkauan daripada yang diperlukan oleh kerja mereka, syarikat mungkin memerlukan pembahagian yang lebih baik, kebenaran berasaskan peranan dan kawalan peringkat sumber.
Apa yang perlu kita lakukan sebelum mengubah sesuatu?
Buat inventori akses. Senaraikan pengguna, peranan, peranti, apl, sumber sensitif dan laluan akses jauh semasa. Kemudian tentukan sama ada masalahnya ialah ketersambungan mudah atau isu kawalan akses yang lebih luas.
Kesimpulan
Keputusan vpn vs sase sebenarnya ialah keputusan tentang tahap kematangan syarikat.
Gunakan VPN apabila syarikat memerlukan sambungan disulitkan yang mudah untuk kes penggunaan yang sempit dan boleh diurus. Mula berfikir tentang SASE apabila syarikat memerlukan dasar sedar identiti, kawalan peringkat aplikasi, pemeriksaan keselamatan dan cara yang lebih teratur untuk mengurus akses merentas pengguna, peranti dan sumber.
Bagi syarikat kecil, jawapan terbaik biasanya yang sepadan dengan risiko semasa dan keupayaan pasukan untuk mengendalikannya. Pastikan persediaan mudah apabila masalahnya mudah. Rancang untuk seni bina yang lebih luas apabila akses jauh telah menjadi masalah dasar, sumber dan operasi.