
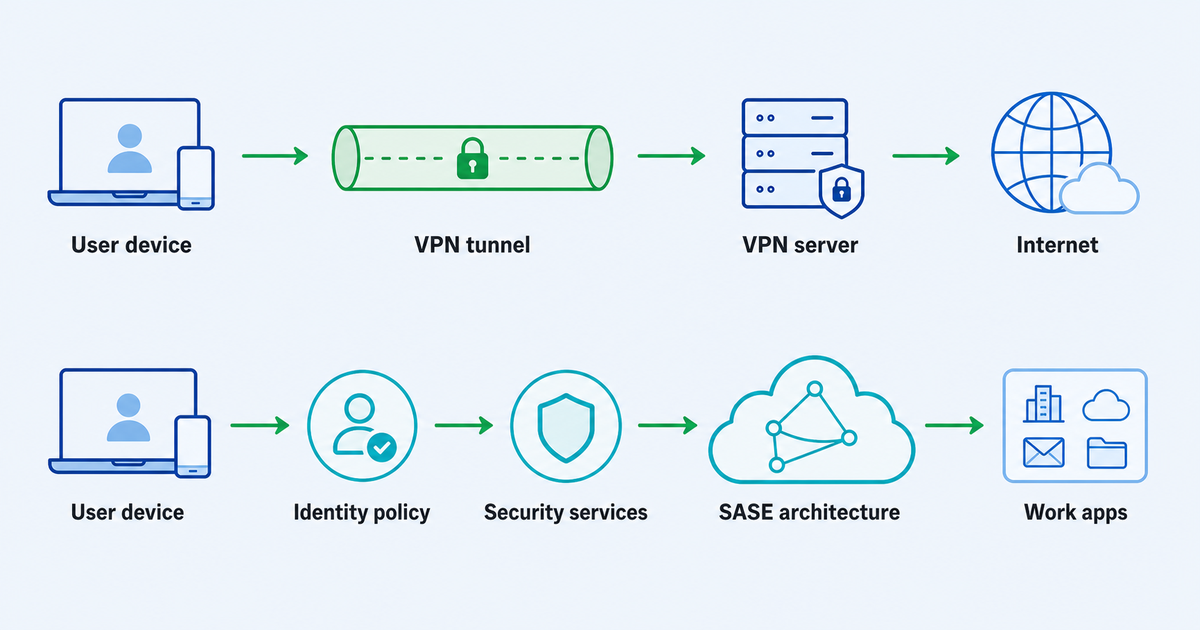
Küçük şirketler genellikle bir erişim mimarisiyle başlamazlar. Pratik bir sorunla başlıyorlar: Birinin evden çalışması, dizüstü bilgisayarla seyahat etmesi, otelin Wi-Fi’sine bağlanması veya çok fazla açığa çıkmadan paylaşılan bir kaynağa ulaşması gerekiyor.
VPN’nin sıklıkla konuşmaya girdiği yer burasıdır. Tanıdık, anlaşılır ve pek çok dar kapsamlı uzaktan çalışma ve gizlilik ihtiyaçları için kullanışlıdır. Secure Access Service Edge’nin kısaltması olan SASE farklı bir yerden geliyor. Genellikle kimliğe duyarlı kontrollere, merkezi politikaya, incelemeye ve dağıtılmış kullanıcıları ve uygulamaları yönetmenin daha olgun bir yoluna ihtiyaç duyan kuruluşlar için ağ oluşturma ve güvenlik işlevlerini birleştiren daha geniş bir modeldir.
Yani gerçek VPN ve Sase sorusu “hangisi daha iyi?” değil. Soru şu: Şirketinizin gerçekte nasıl bir erişim sorunu var?
Kısa Versiyon: VPN Bağlantıyı Çözüyor, SASE Erişim Mimarisini Çözüyor
VPN, kullanıcının cihazı ile VPN sunucusu veya ağı arasında şifrelenmiş bir bağlantı yolu oluşturur. Küçük bir ekip için, asıl hedef doğrudan bağlantı veya güvenilmeyen ağlarda daha özel bir rota olduğunda bu yeterli olabilir.
SASE daha büyüktür. Ağ oluşturma ve güvenlik kontrollerini bulut tarafından sağlanan bir mimariye getirir. Ortama bağlı olarak, SASE tartışmaları kimliğe duyarlı erişim, güvenli web ağ geçitleri, bulut erişim kontrolleri, hizmet olarak güvenlik duvarı, yazılım tanımlı ağ iletişimi ve zero-trust ilkeleri gibi kavramları içerebilir.
Küçük bir şirket için bu ayrım önemlidir çünkü bunlar farklı işletme modelleridir:
- VPN’nin anlaşılması ve basit kullanım durumları için kullanıma sunulması genellikle daha kolaydır.
- SASE genellikle kimin hangi uygulamalara, hangi cihazlardan, hangi koşullar altında erişebileceği konusunda daha ayrıntılı kontrole ihtiyaç duyan şirketlere uygundur.
- VPN, bireyler ve küçük ekipler için pratik bir katman olabilir.
- SASE, tek bir araçtan ziyade uzun vadeli bir erişim ve güvenlik programına daha yakındır.
Şirketinizin seyahat, uzaktan çalışma veya temel gizlilik için yalnızca basit bir şifreli bağlantıya ihtiyacı varsa VPN doğru boyuttaki seçim olabilir. Ekibiniz büyüyorsa, uygulamalarınız SaaS ve özel sistemlere dağılmışsa ve geniş ağ erişimi rahatsız edici hale geliyorsa, VPN’nin ötesini düşünmenin zamanı gelmiş olabilir.
Basit Bir VPN Yeterli Olduğunda
Basit bir VPN, erişim modelinin dar olduğu ve riskin anlaşılmasının kolay olduğu durumlarda anlamlı olabilir.
Örneğin, bir kurucu, danışman, ajans lideri veya küçük uzak ekip, halka açık Wi-Fi üzerinde daha güvenli bir bağlantıya, seyahat sırasında tutarlı bir şifreli rotaya veya VPN sunucusu aracılığıyla bağlanmanın temel bir yoluna ihtiyaç duyabilir. Bu bağlamda amaç kurumsal bir güvenlik mimarisi oluşturmak değil. Amaç, yaygın durumlarda maruz kalmayı azaltmak ve uzaktan erişimi yönetilebilir tutmaktır.
Bir VPN’nin aşağıdaki durumlarda yeterli olma olasılığı daha yüksektir:
- yalnızca az sayıda kişinin uzaktan erişime ihtiyacı vardır;
- Kullanıcılar güvenilirdir ve roller basittir;
- şirket çok fazla hassas dahili uygulama yürütmüyor;
- asıl ihtiyaç, uygulama bazında politika uygulamaktan ziyade şifreli bağlantıdır;
- karmaşık bir mimariyi çalıştıracak özel bir güvenlik ekibinin olmaması;
- uyumluluk gereklilikleri sınırlıdır veya başka bir yerde ele alınmaktadır;
- İşletme daha basit bir yönetim modelini tolere edebilir.
VPN Unlimited by KeepSolid gibi bir ürünün, günlük bağlantı ve gizlilik senaryoları için şifreli bir VPN bağlantısına ihtiyaç duyan kullanıcılar ve küçük ekipler için basit bir VPN seçeneği olarak uygun olabileceği yer burasıdır.
Bu, VPN’yi her güvenlik sorununa tam bir yanıt yapmaz. VPN, kimlik yönetimini, cihaz duruş kontrollerini, denetim iş akışlarını, uygulama düzeyinde segmentasyonu veya zero-trust politika uygulamasını otomatik olarak oluşturmaz. Çözmeniz gereken sorunlar bunlarsa, konuşma daha geniş bir erişim modeline taşınmıştır.
Erişim Sorunu VPN’yi aştığında
Olgunlaşma baskısı genellikle yavaş yavaş ortaya çıkar. İlk başta bir veya iki kişinin uzaktan erişime ihtiyacı var. Daha sonra yüklenicilerin erişime ihtiyacı var. Daha sonra ekip, SaaS araçlarını, özel uygulamaları, paylaşılan yönetici panellerini, finans sistemlerini, müşteri verilerini ve kişisel cihazları ekler. Bir noktada, VPN aracılığıyla bağlanan herkese geniş ağ erişimi vermek çok açık sözlü gelmeye başlıyor.
İşte o zaman, uzaktan erişim güvenliği tünelden ziyade kontrole yönelik hale gelir.
Şirketinizin daha geniş bir mimariye ihtiyaç duyabileceğine dair işaretler şunlardır:
- farklı rollerin farklı uygulamalara veya verilere erişmesi gerekir;
- Yükleniciler ağın tamamına değil, yalnızca tek bir sisteme ulaşmalıdır;
- hassas kaynakların daha güçlü onaya, izlemeye veya segmentasyona ihtiyacı vardır;
- Çalışanlar yönetilen ve yönetilmeyen cihazların bir karışımını kullanıyor;
- SaaS uygulamaları ve özel uygulamaların her ikisi de günlük işin bir parçasıdır;
- yönetici hesaplarının normal kullanıcı hesaplarına göre daha sıkı işlenmesi gerekir;
- şirketin müşteri güvenliği incelemeleri veya uyumluluk sorularıyla karşılaşmaya başlaması;
- Politikaların çok fazla yerde bulunması nedeniyle sorun gidermeye erişim zorlaşıyor.
Bu ortamda soru artık “VPN’miz var mı?” “Kullanıcı, rol, kaynak, cihaz ve riske göre erişim kararları verebilir miyiz?” olur.
SASE mimarisinin ve zero-trust fikirlerinin kullanışlı hale geldiği bölge burasıdır.
SASE Karara Ne Katıyor?
SASE yalnızca daha hızlı veya daha pahalı bir VPN değildir. Genellikle bulut tarafından sağlanan hizmetler aracılığıyla ağ bağlantısını ve güvenlik kontrollerini birbirine yaklaştırmaya yönelik bir mimari modelidir.
Onaylı kaynak malzeme, SASE’yi dağıtılmış kullanıcılar, uzak konumlar ve bulut hizmetleri için ağ oluşturma ve güvenlik işlevlerini birleştirmenin bir yolu olarak çerçeveler. Uygulamada bu, SASE’nin genellikle bir şirketin şifrelenmiş bir yoldan daha fazlasına ihtiyaç duyduğu durumlarda tartışıldığı anlamına gelir. Kullanıcılar ve kaynaklar genelinde politikaya, denetime, segmentasyona ve merkezi yönetime ihtiyaç duyar.
Küçük bir şirket için en yararlı sonuç, kurumsal kısaltmaların bir listesi değildir. Bu:
Bağlanan herkesin yaklaşık olarak aynı şeylere ulaşması gerekiyorsa, VPN kullanılabilir durumda kalabilir. Erişimin her rol, uygulama, cihaz ve risk düzeyi için farklı olması gerekiyorsa SASE düşüncesi daha alakalı hale gelir.
Bu, küçük bir şirketin karmaşık bir projeye acele etmesi gerektiği anlamına gelmez. SASE planlama, operasyonlar, satıcı değerlendirmesi, kullanıcı eğitimi ve sürekli yönetim gerektirebilir. Bu kontrolleri yürütme kapasitesi olmayan bir şirket, güvenlik yaratmaktan daha hızlı bir şekilde kafa karışıklığı yaratabilir.
Daha iyi yaklaşım, SASE’yi olgunluk yönü olarak ele almaktır. Neyi çözmek için tasarlandığını anlayın ve ardından mevcut erişim risklerinizin ekstra karmaşıklığı haklı çıkarıp çıkarmadığına karar verin.
Zero Trust Nereye Uyuyor
SASE yakınlarında sıfır güvenden sıklıkla bahsediliyor ancak bu tartışmayı ele almamalı. Küçük şirketler için zero trust’nin en pratik kısmı, geniş güvenden kaynak odaklı kararlara geçiştir.
“Bu kişi ağda mı?” diye sormak yerine zero-trust yaklaşımı daha kesin sorular sorar:
- Kullanıcı kim?
- Hangi kaynağa ulaşmaya çalışıyorlar?
- Rolleri bunu gerektiriyor mu?
- Cihaz bu kaynak için kabul edilebilir mi?
- Oturuma şimdi izin verilmeli mi?
- Erişim sınırlandırılmalı mı, gözden geçirilmeli mi yoksa iptal edilmeli mi?
zero trust uzaktan erişimin özü budur: sırf birisi bağlı olduğu için erişim verilmez. Kullanıcı, kaynak ve bağlam çerçevesinde değerlendirilir.
NIST’in zero-trust kılavuzu burada özellikle kullanışlıdır çünkü zero trust’yi tek tıklatmalı bir ürün olarak değil, bir mimari ve geçiş yolu olarak çerçeveler. Küçük şirketler, zaten tamamen olgunlaşmış bir kurumsal programa sahip olduklarını iddia etmeden bu zihniyeti kullanabilirler.
En Az Ayrıcalık Pratik Sınavdır
En az ayrıcalıklı erişim ifadesi kulağa teknik gelebilir ancak fikir basittir: İnsanlar, ihtiyaç duydukları sürece işlerini yapmak için ihtiyaç duydukları minimum erişime sahip olmalıdır.
Bu genellikle VPN’nin yeterli olup olmadığına karar vermenin en net yoludur.
Sor:
- Bir ekip üyesi VPN aracılığıyla bağlanırsa ihtiyaç duyduğundan fazlasını görebilir mi?
- Bir yüklenici yalnızca kullanması için işe alındığı tek uygulamaya erişebilir mi?
- Finans, yönetici, kaynak kodu veya müşteri veri sistemleri normal erişimden ayrı mı?
- Birisi rol değiştirdiğinde veya ayrıldığında erişim hızlı bir şekilde değişebilir mi?
- Hangi hesapların hassas kaynaklara ulaşabileceğini biliyor musunuz?
Bu soruların yanıtlanması kolaysa ve ortamınız küçükse VPN yine de makul bir seçim olabilir. Bu sorular boşlukları ortaya çıkarırsa uzaktan erişim modelinizin olgunlaşması gerekebilir.
Küçük Şirket Karar Çerçevesi
Bir yön seçmeden önce bu çerçeveyi kullanın.
1. İnsanların ihtiyaç duyduğu kaynakları listeleyin
Aletlerle başlamayın. Kaynaklarla başlayın.
İnsanların uzaktan erişmesi gereken uygulamaları, sistemleri, dosyaları, yönetici panellerini, veritabanlarını ve paylaşılan hizmetleri yazın. Günlük aletleri hassas sistemlerden ayırın. Basit bir VPN kararı, erişim isteğinin arkasında gerçekte ne olduğunu bildiğinizde çok daha net hale gelir.
2. Kullanıcıları rollerle eşleyin
Beş kişilik bir şirketin karmaşık rol tasarımına ihtiyacı olmayabilir ancak yine de temel sınırlara ihtiyacı vardır. Sahipler, çalışanlar, yükleniciler, finans kullanıcıları ve teknik yöneticiler genellikle aynı erişime sahip olmamalıdır.
Roller basit ve stabil ise VPN-based erişimi yeterli olabilir. Roller değişken, geçici veya oldukça farklıysa daha güçlü politika kontrollerine ihtiyacınız olabilir.
3. Geniş ağ erişiminin önlenebilir risk oluşturup oluşturmadığını kontrol edin
Geleneksel VPN çok kullanışlı olabilir ancak geniş ağ düzeyinde erişim bazı ortamlar için çok geniş olabilir. Bağlantılı bir kullanıcı, işiyle ilgisi olmayan sistemlere ulaşabiliyorsa, bu yalnızca bir kullanıcı eğitimi sorunu değil, bir tasarım sorunudur.
SASE ve zero-trust modelleri, kaynaklara ve politikaya odaklanarak bu örtülü güveni azaltmaya çalışıyor. Küçük şirketlerin kurumsal mimariyi bir gecede kopyalaması gerekmez, ancak geniş erişimin artık işletmeyle eşleşmediğini fark etmeleri gerekir.
4. Cihaz kontrolüne bakın
Cihaz kontrolü cevabı değiştirir. Yönetilen dizüstü bilgisayarlara, zorunlu güncellemelere ve net mülkiyete sahip bir şirket, çalışanların ve yüklenicilerin kişisel cihazlar kullandığı bir şirketten farklı bir risk profiline sahiptir.
Hassas uygulamalarınız için cihaz güveni önemliyse temel VPN tek başına yeterli soruyu yanıtlamayabilir.
5. Yönetici kapasitesi konusunda dürüst olun
Karmaşık kontroller dikkat gerektirir. Politikaların sahiplerine ihtiyacı var. İstisnaların gözden geçirilmesi gerekiyor. Kullanıcıların desteğe ihtiyacı var. Günlüklerin ve uyarıların bunları okuyacak birine ihtiyacı vardır.
Kimsenin daha büyük bir mimariyi çalıştırmaya vakti yoksa, şirket riskleri belgeleyip bir sonraki aşamaya hazırlanırken basit, iyi anlaşılmış bir kurulumla daha iyi hizmet verebilir.
6. Bugünün ihtiyacını bir sonraki olgunluk adımından ayırın
Gelecekteki her erişim sorununu bu ay çözmek zorunda değilsiniz. Küçük bir ekip, VPN’yi mevcut ihtiyaçlar için kullanırken aynı zamanda daha temiz bir erişim envanteri, rol haritası ve hassas kaynak listesi hazırlayabilir.
Bu hazırlık daha sonraki bir SASE veya zero-trust projesini daha az kaotik hale getirir.
Güvenli Uzaktan Erişim Hakkında Düşünmenin Pratik Bir Yolu
Güvenli uzaktan erişim, tek bir kalıcı yanıtı olan tek bir ürün kategorisi değildir. İnsanların iş kaynaklarına ofis dışından veya güvenilir ağdan nasıl eriştiğiyle ilgili bir dizi seçenektir.
Küçük bir şirket için mantıklı bir ilerleme şöyle görünebilir:
- Erişim ihtiyacıyla başlayın: Kimin neye, nereden ve neden ihtiyacı var?
- Küçük, güvenilir bir grup için basit şifreli bağlantıya veya gizliliğe ihtiyaç duyulduğunda VPN kullanın.
- Ekip büyüdükçe hassas kaynaklar için daha net kurallar ekleyin.
- Geniş erişimin risk veya destek yükü yarattığına dair işaretleri izleyin.
- Kimlik, politika, uygulama düzeyinde kontrol, inceleme ve operasyonel olgunluk asıl sorun haline geldiğinde SASE mimarisini düşünün.
Önemli olan, çalıştırmadan önce satın alma karmaşıklığından kaçınmak ve aynı zamanda insanlara işlerinin gerektirdiğinden daha fazla erişim sağlayan bir kurulumdan kaçınmaktır.
VPN ve SASE: Küçük Şirketler İçin Hızlı Karşılaştırma
| Soru | VPN şu durumlarda sığabilir… | SASE mimarisi şu durumlarda sığabilir… |
|---|---|---|
| Ana hedef | Yaygın uzaktan çalışma/seyahat senaryoları için şifrelenmiş bağlantıya veya özel bir rotaya ihtiyacınız vardır. | Kullanıcılar, uygulamalar, konumlar ve risk düzeyleri genelinde merkezi erişim politikasına ihtiyacınız var. |
| Takım büyüklüğü | Ekip küçük ve erişim ihtiyaçları benzer. | Ekip büyüyor, dağıtılıyor veya yüklenicileri ve birden fazla rolü içeriyor. |
| Kaynak hassasiyeti | Çok az sayıda iç kaynak son derece hassastır veya bölümlere ayrılmıştır. | Hassas uygulamalar, yönetici sistemleri, müşteri verileri veya düzenlenmiş iş akışları daha sıkı kontrol gerektirir. |
| Erişim modeli | Mevcut risk seviyesi için geniş erişim kabul edilebilir. | Kullanıcılar yalnızca belirli uygulamalara veya kaynaklara ulaşmalıdır. |
| Operasyonlar | Anlaşılabilir ve yönetimi daha kolay bir şeye ihtiyacınız var. | Politikaları, istisnaları, izlemeyi ve kullanıcı desteğini yönetme kapasitesine sahipsiniz. |
| Olgunluk yolu | Artık dar bir bağlantı/gizlilik sorununu çözüyorsunuz. | Daha uzun vadeli bir erişim mimarisi inşa ediyorsunuz. |
Kaçınılması Gereken Yaygın Hatalar
SASE’yi yalnızca “VPN, ancak daha yeni” olarak ele alma
SASE yalnızca daha yeni bir VPN etiketi değildir. Daha geniş bir mimaridir. Bir satıcı veya şirket içi tartışma bunu doğrudan bire bir takas gibi gösteriyorsa, yavaşlayın ve önce gerçek erişim sorunlarını tanımlayın.
Her güvenlik işini VPN’nin yapmasını bekliyoruz
VPN faydalı olabilir ancak kimlik politikasının, cihaz yönetiminin, uygulama izinlerinin, izlemenin, personelin görevden alınmasının veya hassas kaynak segmentasyonunun yerine geçmesi istenmemelidir.
Mimariyi şirket işletmeye başlamadan önce satın almak
SASE programları sahiplik gerektirir. Küçük bir şirket, politikaları kimin yöneteceğini, kullanıcıları destekleyeceğini, istisnaları kimin inceleyeceğini ve kurulumu güncel tutacağını bilmeden karmaşık bir erişim modelini benimsememelidir.
Basit kullanım durumunu göz ardı etmek
Bazı takımların gerçekten basit bir VPN’ye ihtiyacı var. Mevcut ihtiyaç darsa, erişim yüzeyi sınırlıysa ve ekip kurulumu anlıyorsa VPN yine de pratik bir seçim olabilir.
SSS
SASE her zaman VPN’den daha mı iyidir?
Hayır. SASE, VPN’den daha geniştir, ancak daha geniş olması her küçük şirket için otomatik olarak daha iyi olduğu anlamına gelmez. İhtiyacınız küçük bir grup için basit şifreli bağlantıysa VPN yeterli olabilir. Erişim ihtiyaçlarınız kimliğe duyarlı kurallar, uygulama düzeyinde kontrol, çoklu kullanıcı rolleri, inceleme ve merkezi politika içeriyorsa SASE mimarisi değerlendirmeye değer olabilir.
zero trust, VPN olmadığı anlamına mı geliyor?
Mutlaka değil. Sıfır güven, örtülü güveni azaltmaya ve kullanıcılar, kaynaklar ve bağlam çerçevesinde erişim kararları almaya odaklanan bir mimari yaklaşımdır. Bazı kuruluşlar erişimi aşamalı olarak modernleştirir. Yararlı soru bir VPN’nin var olup olmadığı değil, erişimin her kullanıcının ve rolün gerçekte ihtiyaç duyduğu şeylerle sınırlı olup olmadığıdır.
Küçük bir şirket SASE ile başlamalı mı?
Yalnızca erişim sorunu haklı kılıyorsa ve şirket bunu işletebiliyorsa. Birçok küçük şirketin öncelikle kullanıcıları, kaynakları, hassas sistemleri, cihaz kontrolünü ve rol sınırlarını belgelemesi gerekir. Bu çalışma, basit bir VPN’nin yeterli olup olmadığını veya daha geniş bir mimarinin gerekli olup olmadığını açıklığa kavuşturuyor.
Yalnızca VPN’ye güvenmenin en büyük riski nedir?
Asıl risk “VPN” kelimesi değildir. Aşırı geniş bir erişimdir. VPN aracılığıyla bağlantı kurmak kullanıcılara işlerinin gerektirdiğinden daha fazla erişim sağlıyorsa şirketin daha iyi segmentasyona, rol tabanlı izinlere ve kaynak düzeyinde kontrollere ihtiyacı olabilir.
Herhangi bir şeyi değiştirmeden önce ne yapmalıyız?
Bir erişim envanteri oluşturun. Kullanıcıları, rolleri, cihazları, uygulamaları, hassas kaynakları ve mevcut uzaktan erişim yollarını listeleyin. Ardından sorunun basit bir bağlantı mı yoksa daha geniş bir erişim kontrolü sorunu mu olduğuna karar verin.
Sonuç olarak
VPN vs sase kararı aslında bir olgunluk kararıdır.
Şirketin dar ve yönetilebilir bir kullanım durumu için basit, şifreli bir bağlantıya ihtiyacı olduğunda VPN kullanın. Şirket kimliğe duyarlı politikaya, uygulama düzeyinde kontrole, güvenlik incelemesine ve kullanıcılar, cihazlar ve kaynaklar genelinde erişimi yönetmek için daha organize bir yola ihtiyaç duyduğunda SASE’yi düşünmeye başlayın.
Küçük şirketler için en iyi cevap genellikle mevcut riske ve ekibin bunu yönetme becerisine uygun olanıdır. Sorun basit olduğunda kurulumu basit tutun. Uzaktan erişim bir politika, kaynak ve operasyon sorunu haline geldiğinde daha geniş bir mimari planlayın.