
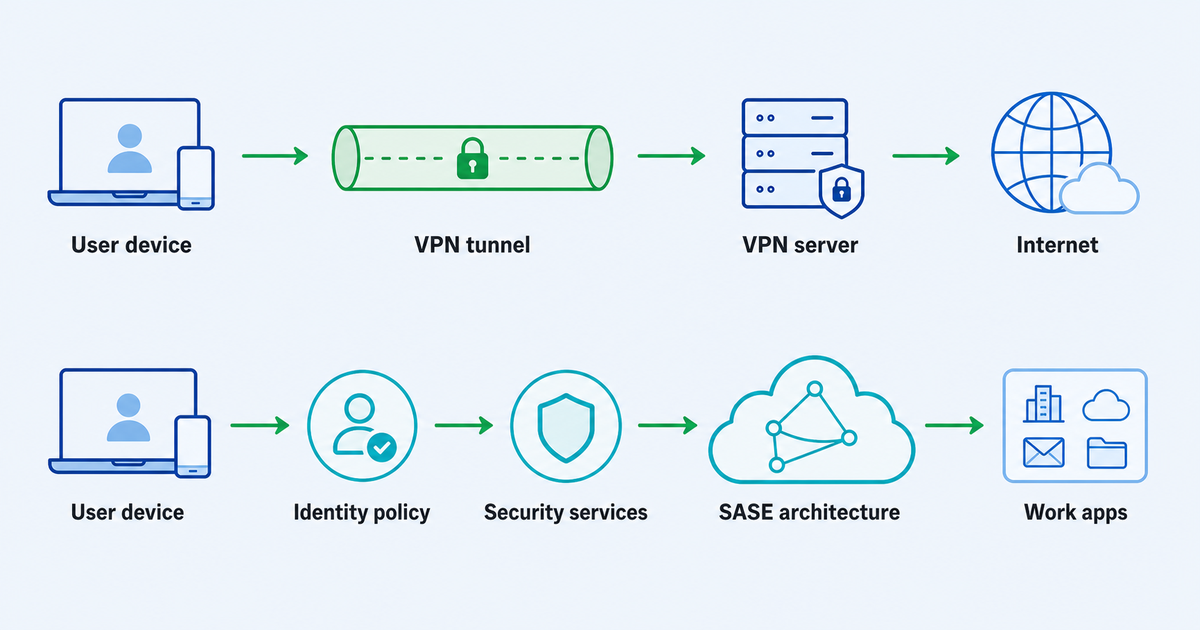
Kichik kompaniyalar odatda kirish arxitekturasidan boshlamaydilar. Ular amaliy muammo bilan boshlanadi: kimdir uydan ishlashi, noutbuk bilan sayohat qilishi, mehmonxona Wi-Fi tarmog’iga ulanishi yoki ortiqcha ta’sir qilmasdan umumiy manbaga kirishi kerak.
Bu erda VPN tez-tez suhbatga kiradi. Bu tanish, tushunarli va ko’plab tor masofadan ishlash va maxfiylik ehtiyojlari uchun foydalidir. SASE, qisqacha Secure Access Service Edge boshqa joydan keladi. Bu tarmoq va xavfsizlik funktsiyalarini birlashtirgan kengroq model bo’lib, odatda identifikatsiyadan xabardor boshqaruvga, markazlashtirilgan siyosatga, tekshirishga va tarqatilgan foydalanuvchilar va ilovalarni boshqarishning yanada etuk usuliga muhtoj bo’lgan tashkilotlar uchun.
Shunday qilib, haqiqiy vpn va sase savoli “qaysi biri yaxshiroq?” Bu: kompaniyangiz aslida qanday kirish muammosiga ega?
Qisqa versiya: VPN ulanishni hal qiladi, SASE Access arxitekturasini hal qiladi
VPN foydalanuvchi qurilmasi va VPN serveri yoki tarmog’i o’rtasida shifrlangan ulanish yo’lini yaratadi. Kichkina jamoa uchun bu asosiy maqsad to’g’ridan-to’g’ri ulanish yoki ishonchsiz tarmoqlarda ko’proq shaxsiy marshrut bo’lganda etarli bo’lishi mumkin.
SASE kattaroq. U tarmoq va xavfsizlikni boshqarish vositalarini bulutli arxitekturaga olib keladi. Atrof-muhitga qarab, SASE muhokamalari identifikatsiyadan xabardor kirish, xavfsiz veb-shlyuzlar, bulutga kirishni boshqarish vositalari, xizmat sifatida xavfsizlik devori, dasturiy ta’minot tomonidan aniqlangan tarmoq va zero-trust tamoyillari kabi tushunchalarni o’z ichiga olishi mumkin.
Kichik kompaniya uchun farq muhim, chunki bu turli xil operatsion modellar:
- VPN odatda tushunarli va oddiy foydalanish holatlari uchun chiqariladi.
- SASE odatda kim qaysi ilovalarga, qaysi qurilmalardan va qanday sharoitlarda kirishi haqida batafsil nazoratga muhtoj bo’lgan kompaniyalarga mos keladi.
- VPN jismoniy shaxslar va kichik jamoalar uchun amaliy qatlam bo’lishi mumkin.
- SASE bitta vositadan ko’ra uzoq muddatli kirish va xavfsizlik dasturiga yaqinroq.
Agar sizning kompaniyangizga sayohat, masofaviy ish yoki asosiy maxfiylik uchun oddiy shifrlangan ulanish kerak bo’lsa, VPN to’g’ri o’lchamdagi tanlov bo’lishi mumkin. Agar sizning jamoangiz o’sib borayotgan bo’lsa, ilovalaringiz SaaS va shaxsiy tizimlar bo’ylab tarqalib ketgan va tarmoqqa keng kirish noqulay bo’lib qolsa, VPN haqida o’ylash vaqti keldi.
Qachon oddiy VPN yetarli bo’lishi mumkin
Oddiy VPN kirish sxemasi tor va xavfni tushunish oson bo’lganda mantiqiy bo’lishi mumkin.
Masalan, asoschi, maslahatchi, agentlik rahbari yoki kichik masofaviy jamoaga umumiy Wi-Fi tarmog‘ida xavfsizroq ulanish, sayohat paytida doimiy shifrlangan marshrut yoki VPN serveri orqali ulanishning asosiy usuli kerak bo‘lishi mumkin. Bunday holda, maqsad korporativ xavfsizlik arxitekturasini yaratish emas. Maqsad – umumiy vaziyatlarda ta’sir qilishni kamaytirish va masofadan kirishni boshqarish mumkin bo’lishi.
VPN quyidagi hollarda etarli bo’ladi:
- faqat oz sonli odamlar masofadan kirishga muhtoj;
- foydalanuvchilar ishonchli va rollar oddiy;
- kompaniya juda ko’p nozik ichki ilovalarni ishlatmaydi;
- asosiy ehtiyoj – ilovadan-ilovadan ko’ra shifrlangan ulanish;
- murakkab arxitekturani boshqarish uchun maxsus xavfsizlik guruhi mavjud emas;
- muvofiqlik talablari cheklangan yoki boshqa joylarda ko’rib chiqiladi;
- biznes oddiyroq ma’muriy modelga toqat qila oladi.
Bu yerda VPN Unlimited by KeepSolid kabi mahsulot kundalik ulanish va maxfiylik stsenariylari uchun shifrlangan VPN ulanishiga muhtoj bo‘lgan foydalanuvchilar va kichik jamoalar uchun oddiy VPN varianti sifatida dolzarb bo‘lishi mumkin.
Bu VPN ni har bir xavfsizlik muammosiga to’liq javob bermaydi. VPN avtomatik ravishda identifikatorni boshqarish, qurilma holatini tekshirish, audit ish oqimlari, ilovalar darajasidagi segmentatsiya yoki zero-trust siyosati ijrosini yaratmaydi. Agar siz hal qilishingiz kerak bo’lgan muammolar bo’lsa, suhbat kengroq kirish modeliga o’tdi.
Kirish muammosi VPNdan oshib ketganda
Pishib etish uchun bosim odatda asta-sekin paydo bo’ladi. Avvaliga bir yoki ikki kishiga masofadan kirish kerak. Keyin pudratchilarga kirish kerak. Keyin jamoa SaaS vositalari, shaxsiy ilovalar, umumiy boshqaruv panellari, moliyaviy tizimlar, mijoz ma’lumotlari va shaxsiy qurilmalarni qo’shadi. Bir nuqtada, VPN orqali ulangan har bir kishiga keng tarmoqqa kirish imkoniyatini berish o’zini juda ochiq his qila boshlaydi.
Aynan o’sha paytda masofaviy kirish xavfsizligi tunnel haqida kamroq bo’ladi va nazorat haqida ko’proq bo’ladi.
Sizning kompaniyangiz kengroq arxitekturaga muhtoj bo’lishi mumkin bo’lgan belgilarga quyidagilar kiradi:
- turli rollar turli ilovalar yoki ma’lumotlarga kirishga muhtoj;
- pudratchilar butun tarmoqqa emas, faqat bitta tizimga kirishlari kerak;
- nozik manbalar kuchliroq tasdiqlash, monitoring yoki segmentatsiyaga muhtoj;
- xodimlar boshqariladigan va boshqarilmaydigan qurilmalar aralashmasidan foydalanadilar;
- SaaS ilovalari va shaxsiy ilovalar har ikkalasi ham kundalik ishning bir qismidir;
- administrator hisoblari oddiy foydalanuvchi hisoblariga qaraganda qattiqroq ishlov berishni talab qiladi;
- kompaniya mijozlar xavfsizligini tekshirish yoki muvofiqlik savollariga duch kela boshlaydi;
- kirish muammolarini bartaraf etish qiyinlashmoqda, chunki siyosatlar juda ko’p joylarda mavjud.
Bu muhitda endi savol “Bizda VPN bormi?” Bu “Foydalanuvchi, rol, resurs, qurilma va xavf asosida kirish qarorlarini qabul qila olamizmi?”
Bu SASE arxitekturasi va zero-trust g’oyalari foydali bo’ladigan hudud.
SASE qarorga nima qo’shadi
SASE shunchaki tezroq yoki qimmatroq VPN emas. Bu ko’pincha bulutli xizmatlar orqali tarmoq ulanishi va xavfsizlik boshqaruvlarini bir-biriga yaqinlashtirish uchun arxitektura namunasidir.
Tasdiqlangan manba materiali SASE-ni taqsimlangan foydalanuvchilar, uzoq joylar va bulut xizmatlari uchun tarmoq va xavfsizlik funktsiyalarini birlashtirish usuli sifatida taqdim etadi. Amalda, bu SASE odatda kompaniyaga shifrlangan yo’ldan ko’proq kerak bo’lganda muhokama qilinadi. U siyosat, tekshirish, segmentatsiya va foydalanuvchilar va resurslar o’rtasida markazlashtirilgan boshqaruvga muhtoj.
Kichkina kompaniya uchun eng foydali narsa korxona qisqartmalarining ro’yxati emas. Bu shunday:
Agar ulangan har bir kishi taxminan bir xil narsalarga erishishi kerak bo’lsa, VPN ishlashga yaroqli bo’lib qolishi mumkin. Har bir rol, ilova, qurilma va xavf darajasi uchun kirish har xil bo’lishi kerak bo’lsa, SASE fikrlash yanada dolzarb bo’lib qoladi.
Bu kichik kompaniya murakkab loyihaga shoshilishi kerak degani emas. SASE rejalashtirish, operatsiyalar, sotuvchini baholash, foydalanuvchilarni o’qitish va doimiy boshqaruvni talab qilishi mumkin. Ushbu boshqaruv vositalarini boshqarish qobiliyatiga ega bo’lmagan kompaniya xavfsizlikni yaratishdan ko’ra tezroq chalkashliklarni keltirib chiqarishi mumkin.
Eng yaxshi yondashuv SASEni etuklik yo’nalishi sifatida ko’rib chiqishdir. U nima hal qilish uchun mo’ljallanganligini tushunib oling, so’ngra joriy kirish xavflaringiz qo’shimcha murakkablikni oqlaydimi yoki yo’qligini hal qiling.
Zero Trust qayerga mos keladi
SASE yaqinida nol ishonch tez-tez tilga olinadi, ammo u bu muhokamani o’z zimmasiga olmaydi. Kichik kompaniyalar uchun zero trust ning eng amaliy qismi bu keng ishonchdan resurslarga yo’naltirilgan qarorlarga o’tishdir.
“Bu odam tarmoqdami?” deb so‘rash o‘rniga. zero-trust yondashuvi aniqroq savollarni so’raydi:
- Foydalanuvchi kim?
- Ular qaysi manbaga erishmoqchi?
- Ularning roli buni talab qiladimi?
- Qurilma ushbu resurs uchun maqbulmi?
- Hozir sessiyaga ruxsat berish kerakmi?
- Kirish cheklanishi, ko’rib chiqilishi yoki bekor qilinishi kerakmi?
Bu zero trust masofaviy kirishning yuragi: kirish faqat kimdir ulanganligi uchun berilmaydi. U foydalanuvchi, resurs va kontekst atrofida baholanadi.
NISTning zero-trust yo’riqnomasi bu erda ayniqsa foydalidir, chunki u zero trust ni bir marta bosish mahsuloti emas, balki arxitektura va migratsiya yo’li sifatida belgilaydi. Kichik kompaniyalar o’zlarining to’liq etuk korporativ dasturiga ega ekanliklarini da’vo qilmasdan, bu fikrdan foydalanishlari mumkin.
Eng kam imtiyoz bu amaliy sinovdir
Eng kam imtiyozli kirish iborasi texnik ko’rinadi, ammo g’oya oddiy: odamlar o’z ishlarini bajarish uchun zarur bo’lgan minimal ruxsatni olishlari kerak.
Bu VPN etarli yoki yo’qligini aniqlashning eng aniq usuli.
Savol:
- Agar jamoa a’zosi VPN orqali ulansa, ular kerak bo’lganidan ko’proq narsani ko’ra oladimi?
- Pudratchi foydalanish uchun yollangan faqat bitta ilovaga erisha oladimi?
- Moliya, administrator, manba kodi yoki mijoz-ma’lumotlar tizimlari oddiy kirishdan ajratilganmi?
- Kimdir rolni o’zgartirsa yoki tark etsa, kirish tezda o’zgarishi mumkinmi?
- Qaysi hisoblar nozik manbalarga kirishi mumkinligini bilasizmi?
Agar bu savollarga javob berish oson bo’lsa va sizning muhitingiz kichik bo’lsa, VPN hali ham mos kelishi mumkin. Agar bu savollar bo’shliqlarni ko’rsatsa, masofaviy kirish modelingiz etuk bo’lishi kerak.
Kichik kompaniya qarorlari asosi
Yo’nalishni tanlashdan oldin ushbu ramkadan foydalaning.
1. Odamlarga kerak bo’lgan resurslarni sanab o’ting
Asboblardan boshlamang. Resurslardan boshlang.
Ilovalar, tizimlar, fayllar, administrator panellari, maʼlumotlar bazalari va odamlar masofadan bogʻlanishi kerak boʻlgan umumiy xizmatlarni yozib oling. Kundalik asboblarni nozik tizimlardan ajrating. Oddiy VPN qarori kirish so’rovi ortida nima borligini bilsangiz, aniqroq bo’ladi.
2. Foydalanuvchilarni rollarga xaritalash
Besh kishilik kompaniya murakkab rol dizayniga muhtoj bo’lmasligi mumkin, ammo u hali ham asosiy chegaralarga muhtoj. Egalar, xodimlar, pudratchilar, moliya foydalanuvchilari va texnik ma’murlar odatda bir xil imkoniyatlarga ega bo’lmasligi kerak.
Agar rollar oddiy va barqaror bo’lsa, VPN-based kirish uchun etarli bo’lishi mumkin. Agar rollar yumshoq, vaqtinchalik yoki juda boshqacha bo’lsa, sizga kuchliroq siyosat nazorati kerak bo’lishi mumkin.
3. Keng tarmoqqa kirish oldini olish mumkin bo’lgan xavf tug’diradimi yoki yo’qligini tekshiring
An’anaviy VPN juda foydali bo’lishi mumkin, ammo tarmoq darajasidagi keng kirish ba’zi muhitlar uchun juda keng bo’lishi mumkin. Agar ulangan foydalanuvchi o’z ishi bilan bog’liq bo’lmagan tizimlarga kirishi mumkin bo’lsa, bu faqat foydalanuvchini o’qitish muammosi emas, balki dizayn muammosi.
SASE va zero-trust modellari resurslar va siyosatga e’tibor qaratib, bu yashirin ishonchni kamaytirishga harakat qiladi. Kichik kompaniyalar bir kechada korporativ arxitekturadan nusxa ko’chirishlari shart emas, lekin ular biznesga keng kirish imkoniyati endi mos kelmasligini payqashlari kerak.
4. Qurilma boshqaruviga qarang
Qurilma boshqaruvi javobni o’zgartiradi. Boshqariladigan noutbuklar, majburiy yangilanishlar va aniq mulkka ega kompaniya xodimlar va pudratchilar shaxsiy qurilmalardan foydalanadigan kompaniyadan farqli xavf profiliga ega.
Agar nozik ilovalaringiz uchun qurilma ishonchi muhim boʻlsa, asosiy VPN oʻzi yetarlicha savollarga javob bermasligi mumkin.
5. Administrator imkoniyatlari haqida halol bo’ling
Murakkab nazorat ehtiyotkorlik talab qiladi. Siyosat egalari kerak. Istisnolar ko’rib chiqishni talab qiladi. Foydalanuvchilar yordamga muhtoj. Jurnallar va ogohlantirishlar ularni o’qish uchun kimdir kerak.
Hech kimning kattaroq arxitekturani boshqarishga vaqti bo’lmasa, kompaniya xavflarni hujjatlashtirib, keyingi bosqichga tayyorgarlik ko’rayotganda oddiy, tushunarli sozlash orqali yaxshi xizmat qilishi mumkin.
6. Bugungi ehtiyojni keyingi etuklik bosqichidan ajrating
Bu oyda kelajakdagi har bir kirish muammosini hal qilishingiz shart emas. Kichkina jamoa joriy ehtiyojlar uchun VPN dan foydalanishi mumkin, shu bilan birga toza kirish inventarini, rollar xaritasini va sezgir manbalar ro’yxatini tayyorlaydi.
Ushbu tayyorgarlik keyingi SASE yoki zero-trust loyihasini kamroq xaotik qiladi.
Xavfsiz masofaviy kirish haqida o’ylashning amaliy usuli
Xavfsiz masofaviy kirish bitta doimiy javobga ega bo’lgan yagona mahsulot toifasi emas. Bu odamlarning ofisdan yoki ishonchli tarmoqdan tashqaridagi ish resurslariga qanday erishishlari haqidagi tanlovlar to’plamidir.
Kichik kompaniya uchun oqilona rivojlanish quyidagicha ko’rinishi mumkin:
- Kirish ehtiyojidan boshlang: kimga nima kerak, qaerdan va nima uchun.
- Kichkina, ishonchli guruh uchun oddiy shifrlangan ulanish yoki maxfiylik zarur bo’lganda VPN dan foydalaning.
- Jamoa o’sishi bilan nozik manbalar uchun aniqroq qoidalar qo’shing.
- Keng foydalanish xavfi yoki qo’llab-quvvatlash yukini keltirib chiqaradigan belgilarga e’tibor bering.
- Identifikatsiya, siyosat, ilova darajasidagi nazorat, tekshirish va operatsion etuklik haqiqiy muammoga aylanganda SASE arxitekturasini ko’rib chiqing.
Muhim qismi, uni ishlatishdan oldin murakkablikni sotib olishdan qochish, shu bilan birga odamlarga ularning ishi talab qilganidan ko’ra ko’proq kirish imkonini beradigan sozlashdan qochishdir.
VPN va SASE: Kichik kompaniyalar uchun tezkor taqqoslash
| Savol | VPN qachon mos kelishi mumkin… | SASE arxitekturasi qachon mos kelishi mumkin… |
|---|---|---|
| Asosiy maqsad | Masofaviy ish/sayohat stsenariylari uchun sizga shifrlangan ulanish yoki shaxsiy marshrut kerak. | Foydalanuvchilar, ilovalar, joylashuvlar va xavf darajalari boʻyicha markazlashtirilgan kirish siyosati kerak. |
| Jamoa hajmi | Jamoa kichik va kirish ehtiyojlari bir xil. | Jamoa o’sib bormoqda, taqsimlanmoqda yoki pudratchilar va bir nechta rollarni o’z ichiga oladi. |
| Resurs sezgirligi | Bir nechta ichki resurslar juda sezgir yoki segmentlangan. | Nozik ilovalar, administrator tizimlari, mijoz maʼlumotlari yoki tartibga solinadigan ish oqimlari qattiqroq nazoratni talab qiladi. |
| Kirish modeli | Keng foydalanish joriy xavf darajasi uchun qabul qilinadi. | Foydalanuvchilar faqat ma’lum ilovalar yoki manbalarga murojaat qilishlari kerak. |
| Operatsiyalar | Sizga tushunarli va boshqarish osonroq narsa kerak. | Siz siyosatlar, istisnolar, monitoring va foydalanuvchilarni qoʻllab-quvvatlashni boshqarish imkoniyatiga egasiz. |
| Yetuklik yo’li | Siz hozir tor ulanish/maxfiylik muammosini hal qilyapsiz. | Siz uzoq muddatli kirish arxitekturasini qurmoqdasiz. |
Qochish kerak bo’lgan umumiy xatolar
SASEni shunchaki “VPN, lekin yangiroq” deb hisoblash
SASE shunchaki yangi VPN yorlig’i emas. Bu kengroq arxitektura. Agar sotuvchi yoki ichki munozara buni to’g’ridan-to’g’ri birma-bir almashish kabi ko’rsatsa, sekinlashtiring va birinchi navbatda haqiqiy kirish muammolarini aniqlang.
VPN har bir xavfsizlik ishini bajarishini kutish
VPN foydali boʻlishi mumkin, lekin undan identifikatsiya siyosati, qurilma boshqaruvi, ilovalarga ruxsatlar, monitoring, xodimlarni chetlashtirish yoki sezgir resurslar segmentatsiyasini almashtirish talab qilinmasligi kerak.
Arxitekturani kompaniya ishlatishdan oldin sotib olish
SASE dasturlari egalikni talab qiladi. Kichkina kompaniya siyosatlarni kim boshqarishini, foydalanuvchilarni qo’llab-quvvatlashini, istisnolarni ko’rib chiqishni va sozlashni joriy qilishni bilmasdan murakkab kirish modelini qabul qilmasligi kerak.
Oddiy foydalanish holatlariga e’tibor bermaslik
Ba’zi jamoalarga haqiqatan ham oddiy VPN kerak. Agar hozirgi ehtiyoj tor bo’lsa, kirish maydoni cheklangan bo’lsa va jamoa sozlashni tushunsa, VPN hali ham amaliy tanlov bo’lishi mumkin.
Tez-tez so’raladigan savollar
SASE har doim VPN dan yaxshiroqmi?
Yo‘q. SASE VPNdan kengroq, lekin kengroq degani har bir kichik kompaniya uchun avtomatik ravishda yaxshiroq degani emas. Agar sizning ehtiyojingiz kichik guruh uchun oddiy shifrlangan ulanish bo’lsa, VPN etarli bo’lishi mumkin. Agar sizning kirish ehtiyojlaringiz identifikatsiyadan xabardor qoidalar, ilova darajasidagi boshqaruv, bir nechta foydalanuvchi rollari, tekshirish va markazlashtirilgan siyosatni o’z ichiga olsa, SASE arxitekturasini baholashga arziydi.
zero trust VPN yo’q deganimi?
Majburiy emas. Nolinchi ishonch – bu yashirin ishonchni kamaytirish va foydalanuvchilar, resurslar va kontekstda kirish qarorlarini qabul qilishga qaratilgan arxitektura yondashuvidir. Ba’zi tashkilotlar kirishni bosqichma-bosqich modernizatsiya qiladi. Foydali savol VPN mavjudligi emas, balki kirish har bir foydalanuvchi va rol aslida kerak bo’lgan narsalar bilan cheklanganmi yoki yo’qmi.
Kichik kompaniya SASE bilan boshlanishi kerakmi?
Faqat kirish muammosi uni oqlasa va kompaniya uni boshqara olsa. Ko’pgina kichik kompaniyalar birinchi navbatda foydalanuvchilarni, resurslarni, sezgir tizimlarni, qurilmalarni boshqarishni va rol chegaralarini hujjatlashtirishlari kerak. Bu ish oddiy VPN yetarlimi yoki kengroq arxitektura kerakmi yoki yoʻqligini aniqlaydi.
Faqat VPN ga ishonishning eng katta xavfi nimada?
Asosiy xavf “VPN” so’zi emas. Bu haddan tashqari keng kirish. Agar VPN orqali ulanish foydalanuvchilarga ish talab qilganidan ko’ra ko’proq kirish imkonini bersa, kompaniyaga yaxshiroq segmentatsiya, rolga asoslangan ruxsatlar va manbalar darajasidagi boshqaruv kerak bo’lishi mumkin.
Biror narsani o’zgartirishdan oldin nima qilishimiz kerak?
Kirish inventarini tuzing. Foydalanuvchilar, rollar, qurilmalar, ilovalar, sezgir resurslar va joriy masofaviy kirish yo‘llarini ro‘yxatlash. Keyin muammo oddiy ulanish yoki kengroq kirishni boshqarish muammosi ekanligini hal qiling.
Pastki qator
Vpn va sase qarori haqiqatan ham etuklik qaroridir.
Agar kompaniya tor, boshqariladigan foydalanish uchun to‘g‘ridan-to‘g‘ri shifrlangan ulanishga muhtoj bo‘lsa, VPN dan foydalaning. Kompaniya identifikatsiya siyosati, ilovalar darajasida nazorat, xavfsizlik tekshiruvi va foydalanuvchilar, qurilmalar va resurslarga kirishni boshqarishning yanada tartibli usuliga muhtoj bo‘lganda SASE haqida o‘ylashni boshlang.
Kichik kompaniyalar uchun eng yaxshi javob odatda joriy xavf va jamoaning uni boshqarish qobiliyatiga mos keladigan javobdir. Muammo oddiy bo’lsa, sozlashni oddiy saqlang. Masofaviy kirish siyosat, resurs va operatsiyalar muammosiga aylanganda kengroq arxitekturani rejalashtiring.