
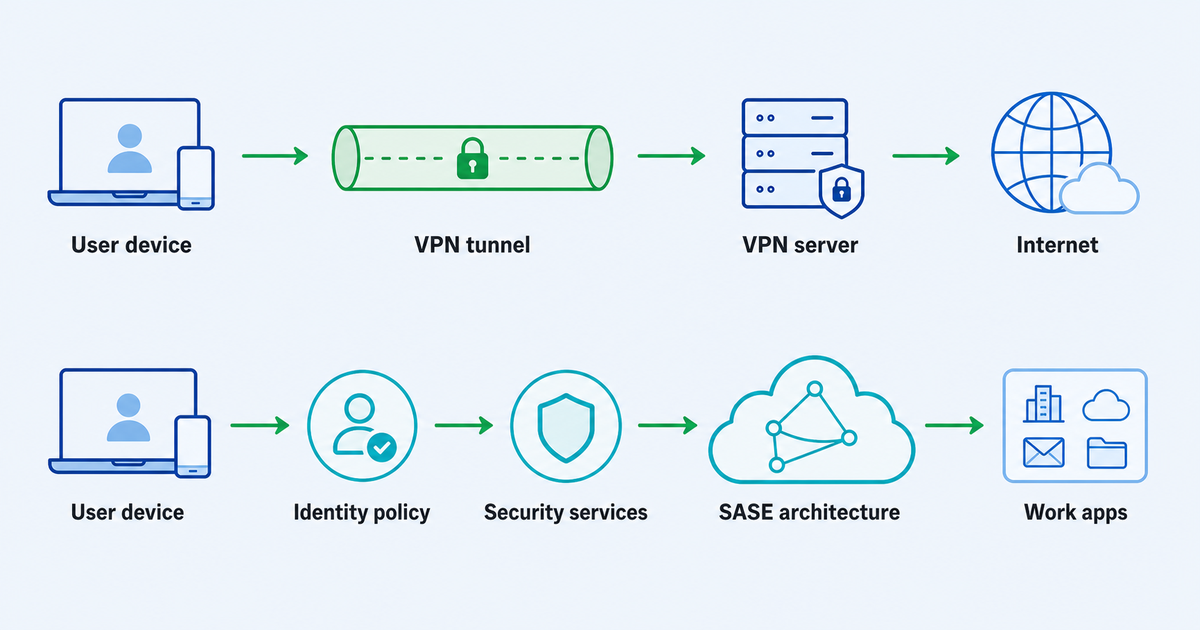
چھوٹی کمپنیاں عام طور پر رسائی کے فن تعمیر کے ساتھ شروع نہیں کرتی ہیں۔ وہ ایک عملی مسئلہ کے ساتھ شروع کرتے ہیں: کسی کو گھر سے کام کرنے، لیپ ٹاپ کے ساتھ سفر کرنے، ہوٹل کے وائی فائی سے منسلک ہونے، یا بہت زیادہ بے نقاب کیے بغیر کسی مشترکہ وسائل تک پہنچنے کی ضرورت ہے۔
یہی وہ جگہ ہے جہاں ایک VPN اکثر گفتگو میں داخل ہوتا ہے۔ یہ واقف، قابل فہم، اور بہت سے تنگ دور دراز کام اور رازداری کی ضروریات کے لیے مفید ہے۔ SASE، مختصر طور پر Secure Access Service Edge، ایک مختلف جگہ سے آتا ہے۔ یہ ایک وسیع تر ماڈل ہے جو نیٹ ورکنگ اور سیکیورٹی کے افعال کو یکجا کرتا ہے، عام طور پر ان تنظیموں کے لیے جنہیں شناخت سے آگاہ کنٹرولز، مرکزی پالیسی، معائنہ اور تقسیم شدہ صارفین اور ایپس کو منظم کرنے کے لیے زیادہ پختہ طریقہ کی ضرورت ہوتی ہے۔
تو اصلی وی پی این بمقابلہ سیس سوال یہ نہیں ہے کہ “کون سا بہتر ہے؟” یہ ہے: آپ کی کمپنی کو درحقیقت کس قسم کی رسائی کا مسئلہ درپیش ہے؟
مختصر ورژن: VPN کنیکٹیویٹی کو حل کرتا ہے، SASE رسائی فن تعمیر کو حل کرتا ہے
VPN صارف کے آلے اور VPN سرور یا نیٹ ورک کے درمیان ایک خفیہ کنکشن کا راستہ بناتا ہے۔ ایک چھوٹی ٹیم کے لیے، یہ کافی ہو سکتا ہے جب بنیادی ہدف سیدھا سیدھا رابطہ ہو یا غیر بھروسہ مند نیٹ ورکس پر زیادہ نجی راستہ ہو۔
SASE بڑا ہے۔ یہ کلاؤڈ ڈیلیور کردہ فن تعمیر میں نیٹ ورکنگ اور سیکیورٹی کنٹرول لاتا ہے۔ ماحول پر منحصر ہے، SASE مباحثوں میں تصورات شامل ہو سکتے ہیں جیسے شناخت سے آگاہ رسائی، محفوظ ویب گیٹ ویز، کلاؤڈ ایکسیس کنٹرولز، فائر وال کے طور پر-ایک-سروس، سافٹ ویئر سے طے شدہ نیٹ ورکنگ، اور zero-trust اصول۔
ایک چھوٹی کمپنی کے لیے، امتیاز اہمیت رکھتا ہے کیونکہ یہ مختلف آپریٹنگ ماڈلز ہیں:
- ایک VPN عام طور پر آسان استعمال کے معاملات کے لیے سمجھنا اور رول آؤٹ کرنا آسان ہے۔
- SASE عام طور پر ان کمپنیوں میں فٹ بیٹھتا ہے جن کو زیادہ دانے دار کنٹرول کی ضرورت ہوتی ہے کہ کون کون سی ایپس، کن آلات سے، کن حالات میں رسائی حاصل کر سکتا ہے۔
- ایک VPN افراد اور چھوٹی ٹیموں کے لیے ایک عملی پرت ہو سکتی ہے۔
- SASE کسی ایک ٹول کے مقابلے ایک طویل مدتی رسائی اور حفاظتی پروگرام کے زیادہ قریب ہے۔
اگر آپ کی کمپنی کو سفر، دور دراز کے کام، یا بنیادی رازداری کے لیے صرف ایک سادہ انکرپٹڈ کنکشن کی ضرورت ہے، تو VPN صحیح سائز کا انتخاب ہو سکتا ہے۔ اگر آپ کی ٹیم بڑھ رہی ہے، آپ کی ایپس SaaS اور نجی سسٹمز میں بکھری ہوئی ہیں، اور وسیع نیٹ ورک تک رسائی غیر آرام دہ ہوتی جا رہی ہے، یہ وقت VPN سے آگے سوچنے کا ہو سکتا ہے۔
جب ایک سادہ VPN کافی ہوسکتا ہے۔
ایک سادہ VPN سمجھ میں آ سکتا ہے جب رسائی کا نمونہ تنگ ہو اور خطرے کو سمجھنا آسان ہو۔
مثال کے طور پر، ایک بانی، کنسلٹنٹ، ایجنسی لیڈ، یا چھوٹی ریموٹ ٹیم کو عوامی Wi-Fi پر محفوظ کنکشن، سفر کے دوران ایک مستقل مرموز راستہ، یا VPN سرور کے ذریعے جڑنے کے لیے ایک بنیادی طریقہ کی ضرورت ہو سکتی ہے۔ اس تناظر میں، مقصد ایک انٹرپرائز سیکورٹی فن تعمیر کی تعمیر نہیں ہے. مقصد عام حالات میں نمائش کو کم کرنا اور ریموٹ رسائی کو قابل انتظام رکھنا ہے۔
ایک VPN کافی ہونے کا زیادہ امکان ہے جب:
- صرف بہت کم لوگوں کو دور دراز تک رسائی کی ضرورت ہے۔
- صارفین قابل اعتماد ہیں اور کردار آسان ہیں۔
- کمپنی بہت سی حساس اندرونی ایپلی کیشنز نہیں چلاتی ہے۔
- بنیادی ضرورت ایپ کے ذریعے ایپ پالیسی کے نفاذ کے بجائے انکرپٹڈ کنیکٹوٹی ہے۔
- پیچیدہ فن تعمیر کو چلانے کے لیے کوئی سرشار سیکورٹی ٹیم نہیں ہے۔
- تعمیل کے تقاضے محدود ہیں یا کہیں اور سنبھالے جاتے ہیں؛
- کاروبار ایک آسان انتظامی ماڈل کو برداشت کر سکتا ہے۔
یہ وہ جگہ ہے جہاں ایک پروڈکٹ جیسا کہ VPN Unlimited by KeepSolid صارفین اور چھوٹی ٹیموں کے لیے سیدھا سادہ VPN اختیار کے طور پر متعلقہ ہو سکتا ہے جنہیں روزمرہ کے رابطے اور رازداری کے حالات کے لیے ایک خفیہ کردہ VPN کنکشن کی ضرورت ہوتی ہے۔
اس سے VPN سیکیورٹی کے ہر مسئلے کا مکمل جواب نہیں بنتا ہے۔ VPN خود بخود شناختی نظم و نسق، ڈیوائس کی کرنسی چیک، آڈٹ ورک فلوز، ایپ لیول سیگمنٹیشن، یا zero-trust پالیسی کا نفاذ نہیں کرتا ہے۔ اگر یہ وہ مسائل ہیں جن کو حل کرنے کی آپ کو ضرورت ہے، تو گفتگو ایک وسیع تر رسائی ماڈل میں منتقل ہو گئی ہے۔
جب رسائی کا مسئلہ VPN سے بڑھ گیا ہے۔
بالغ ہونے کا دباؤ عام طور پر آہستہ آہستہ ظاہر ہوتا ہے۔ پہلے تو ایک یا دو لوگوں کو ریموٹ رسائی کی ضرورت ہوتی ہے۔ پھر ٹھیکیداروں کو رسائی کی ضرورت ہے۔ پھر ٹیم SaaS ٹولز، پرائیویٹ ایپس، مشترکہ ایڈمن پینلز، فنانس سسٹمز، کلائنٹ ڈیٹا اور ذاتی ڈیوائسز کو شامل کرتی ہے۔ کسی وقت، VPN کے ذریعے جڑنے والے ہر فرد کو وسیع نیٹ ورک تک رسائی دینا بہت زیادہ کند محسوس ہونے لگتا ہے۔
یہ تب ہوتا ہے جب دور دراز تک رسائی کی حفاظت سرنگ کے بارے میں کم اور کنٹرول کے بارے میں زیادہ ہوجاتی ہے۔
نشانیاں جو آپ کی کمپنی کو وسیع تر فن تعمیر کی ضرورت ہو سکتی ہیں ان میں شامل ہیں:
- مختلف کرداروں کو مختلف ایپس یا ڈیٹا تک رسائی کی ضرورت ہوتی ہے۔
- ٹھیکیداروں کو صرف ایک سسٹم تک پہنچنا چاہیے، پورے نیٹ ورک پر نہیں۔
- حساس وسائل کو مضبوط منظوری، نگرانی، یا تقسیم کی ضرورت ہے۔
- ملازمین منظم اور غیر منظم آلات کا مرکب استعمال کرتے ہیں۔
- SaaS ایپس اور پرائیویٹ ایپس دونوں روزمرہ کے کام کا حصہ ہیں۔
- ایڈمن اکاؤنٹس کو عام صارف اکاؤنٹس سے زیادہ سخت ہینڈلنگ کی ضرورت ہوتی ہے۔
- کمپنی کو گاہک کے حفاظتی جائزوں یا تعمیل کے سوالات کا سامنا کرنا شروع ہو رہا ہے۔
- خرابیوں کا سراغ لگانا رسائی مشکل ہوتی جا رہی ہے کیونکہ پالیسیاں بہت ساری جگہوں پر رہتی ہیں۔
اس ماحول میں، سوال اب نہیں ہے “کیا ہمارے پاس VPN ہے؟” یہ بن جاتا ہے “کیا ہم صارف، کردار، وسائل، آلہ، اور خطرے کی بنیاد پر رسائی کے فیصلے کر سکتے ہیں؟”
یہی وہ علاقہ ہے جہاں SASE فن تعمیر اور zero-trust خیالات کارآمد ہو جاتے ہیں۔
SASE فیصلے میں کیا اضافہ کرتا ہے۔
SASE صرف ایک تیز یا زیادہ مہنگا VPN نہیں ہے۔ یہ نیٹ ورک کنیکٹیویٹی اور سیکیورٹی کنٹرولز کو ایک دوسرے کے قریب لانے کے لیے ایک فن تعمیر کا نمونہ ہے، اکثر کلاؤڈ کے ذریعے فراہم کردہ خدمات کے ذریعے۔
منظور شدہ ماخذ مواد SASE کو تقسیم شدہ صارفین، دور دراز مقامات اور کلاؤڈ سروسز کے لیے نیٹ ورکنگ اور حفاظتی افعال کو یکجا کرنے کے طریقے کے طور پر تیار کرتا ہے۔ عملی طور پر، اس کا مطلب ہے کہ SASE عام طور پر اس وقت زیر بحث آتا ہے جب کسی کمپنی کو ایک خفیہ کردہ راستے سے زیادہ کی ضرورت ہوتی ہے۔ اسے صارفین اور وسائل میں پالیسی، معائنہ، تقسیم، اور مرکزی انتظام کی ضرورت ہے۔
ایک چھوٹی کمپنی کے لیے، سب سے مفید ٹیک وے انٹرپرائز مخففات کی فہرست نہیں ہے۔ یہ یہ ہے:
اگر جڑنے والا ہر شخص تقریباً ایک جیسی چیزوں تک پہنچنا چاہیے، تو VPN قابل عمل رہ سکتا ہے۔ اگر رسائی ہر کردار، ایپ، ڈیوائس اور خطرے کی سطح کے لیے مختلف ہونے کی ضرورت ہے، تو SASE سوچ زیادہ متعلقہ ہو جاتی ہے۔
اس کا مطلب یہ نہیں ہے کہ ایک چھوٹی کمپنی کو ایک پیچیدہ پروجیکٹ میں جلدی کرنا چاہئے۔ SASE منصوبہ بندی، آپریشنز، وینڈر کی تشخیص، صارف کی تربیت، اور جاری انتظام کی ضرورت ہو سکتی ہے۔ ان کنٹرولز کو چلانے کی صلاحیت کے بغیر ایک کمپنی سیکیورٹی پیدا کرنے سے زیادہ تیزی سے الجھن پیدا کر سکتی ہے۔
بہتر طریقہ یہ ہے کہ SASE کو پختگی کی سمت کے طور پر برتا جائے۔ سمجھیں کہ یہ کیا حل کرنے کے لیے ڈیزائن کیا گیا ہے، پھر فیصلہ کریں کہ آیا آپ کے موجودہ رسائی کے خطرات اضافی پیچیدگی کا جواز پیش کرتے ہیں۔
جہاں Zero Trust فٹ بیٹھتا ہے۔
SASE کے قریب اکثر زیرو ٹرسٹ کا ذکر کیا جاتا ہے، لیکن اسے اس بحث پر قبضہ نہیں کرنا چاہیے۔ چھوٹی کمپنیوں کے لیے، zero trust کا سب سے زیادہ عملی حصہ وسیع اعتماد سے وسائل پر مبنی فیصلوں کی طرف تبدیلی ہے۔
پوچھنے کے بجائے، “کیا یہ شخص نیٹ ورک پر ہے؟” zero-trust نقطہ نظر زیادہ درست سوالات پوچھتا ہے:
- صارف کون ہے؟
- وہ کس وسائل تک پہنچنے کی کوشش کر رہے ہیں؟
- کیا ان کے کردار کی ضرورت ہے؟
- کیا آلہ اس وسائل کے لیے قابل قبول ہے؟
- کیا اب سیشن کی اجازت ہونی چاہیے؟
- کیا رسائی محدود، نظرثانی، یا منسوخ ہونی چاہیے؟
یہ zero trust ریموٹ رسائی کا دل ہے: رسائی صرف اس لیے نہیں دی جاتی کہ کوئی جڑا ہوا ہے۔ اس کا اندازہ صارف، وسائل اور سیاق و سباق کے ارد گرد کیا جاتا ہے۔
NIST کی zero-trust رہنمائی یہاں خاص طور پر مفید ہے کیونکہ یہ zero trust کو ایک فن تعمیر اور نقل مکانی کے راستے کے طور پر فریم کرتا ہے، نہ کہ ایک کلک پروڈکٹ۔ چھوٹی کمپنیاں اس ذہنیت کو یہ دکھاوا کیے بغیر استعمال کر سکتی ہیں کہ ان کے پاس پہلے سے ہی ایک مکمل بالغ انٹرپرائز پروگرام ہے۔
کم از کم استحقاق عملی امتحان ہے۔
کم از کم استحقاق تک رسائی کا جملہ تکنیکی لگتا ہے، لیکن خیال بہت آسان ہے: لوگوں کو اپنا کام کرنے کے لیے کم سے کم رسائی حاصل کرنی چاہیے، جب تک انہیں اس کی ضرورت ہو۔
یہ فیصلہ کرنے کا اکثر واضح طریقہ ہوتا ہے کہ آیا VPN کافی ہے۔
پوچھیں:
- اگر ٹیم کا کوئی رکن VPN کے ذریعے جڑتا ہے، تو کیا وہ اپنی ضرورت سے زیادہ دیکھ سکتا ہے؟
- کیا کوئی ٹھیکیدار صرف ایک ایپ تک پہنچ سکتا ہے جسے استعمال کرنے کے لیے رکھا گیا تھا؟
- کیا فنانس، ایڈمن، سورس کوڈ، یا کلائنٹ ڈیٹا سسٹم عام رسائی سے الگ ہیں؟
- جب کوئی کردار تبدیل کرتا ہے یا چھوڑ دیتا ہے تو کیا فوری طور پر تبدیلی تک رسائی حاصل کر سکتا ہے؟
- کیا آپ جانتے ہیں کہ کون سے اکاؤنٹس حساس وسائل تک پہنچ سکتے ہیں؟
اگر ان سوالات کا جواب دینا آسان ہے اور آپ کا ماحول چھوٹا ہے، VPN پھر بھی مناسب فٹ ہو سکتا ہے۔ اگر یہ سوالات خلا کو ظاہر کرتے ہیں، تو آپ کے ریموٹ رسائی ماڈل کو پختہ ہونے کی ضرورت پڑ سکتی ہے۔
ایک چھوٹی کمپنی کے فیصلے کا فریم ورک
سمت کا انتخاب کرنے سے پہلے اس فریم ورک کا استعمال کریں۔
1. لوگوں کو درکار وسائل کی فہرست بنائیں
اوزار کے ساتھ شروع نہ کریں۔ وسائل کے ساتھ شروع کریں۔
ان ایپس، سسٹمز، فائلز، ایڈمن پینلز، ڈیٹا بیسز، اور مشترکہ خدمات کو لکھیں جن تک لوگوں کو دور سے پہنچنے کی ضرورت ہے۔ روزمرہ کے آلات کو حساس نظاموں سے الگ کریں۔ ایک سادہ VPN فیصلہ اس وقت زیادہ واضح ہو جاتا ہے جب آپ جانتے ہوں کہ رسائی کی درخواست کے پیچھے اصل میں کیا ہے۔
2. صارفین کو کرداروں کے لیے نقشہ بنائیں
ایک پانچ افراد کی کمپنی کو پیچیدہ رول ڈیزائن کی ضرورت نہیں ہوسکتی ہے، لیکن اسے پھر بھی بنیادی حدود کی ضرورت ہے۔ مالکان، ملازمین، ٹھیکیدار، فنانس استعمال کرنے والے، اور تکنیکی منتظمین کی عام طور پر ایک جیسی رسائی نہیں ہونی چاہیے۔
اگر کردار سادہ اور مستحکم ہیں، VPN-based رسائی کافی ہو سکتی ہے۔ اگر کردار سیال، عارضی، یا بہت مختلف ہیں، تو آپ کو مضبوط پالیسی کنٹرولز کی ضرورت ہو سکتی ہے۔
3. چیک کریں کہ آیا وسیع نیٹ ورک تک رسائی قابل گریز خطرہ پیدا کرتی ہے۔
ایک روایتی VPN بہت مفید ہو سکتا ہے، لیکن نیٹ ورک کی سطح کی وسیع رسائی کچھ ماحول کے لیے بہت وسیع ہو سکتی ہے۔ اگر کوئی منسلک صارف اپنے کام سے غیر متعلق نظاموں تک پہنچ سکتا ہے، تو یہ ڈیزائن کا مسئلہ ہے، نہ کہ صرف صارف کی تربیت کا مسئلہ۔
SASE اور zero-trust ماڈل وسائل اور پالیسی پر توجہ دے کر اس مضمر اعتماد کو کم کرنے کی کوشش کرتے ہیں۔ چھوٹی کمپنیوں کو راتوں رات انٹرپرائز آرکیٹیکچر کاپی کرنے کی ضرورت نہیں ہے، لیکن انہیں یہ دیکھنا چاہیے کہ کب وسیع رسائی کاروبار سے میل نہیں کھاتی۔
4. ڈیوائس کنٹرول کو دیکھیں
ڈیوائس کنٹرول جواب کو تبدیل کرتا ہے۔ منظم لیپ ٹاپ، نافذ شدہ اپ ڈیٹس، اور واضح ملکیت والی کمپنی کا ایک کمپنی سے مختلف رسک پروفائل ہوتا ہے جہاں ملازمین اور ٹھیکیدار ذاتی آلات استعمال کرتے ہیں۔
اگر آپ کی حساس ایپس کے لیے ڈیوائس کا اعتماد اہمیت رکھتا ہے، تو ایک بنیادی VPN بذات خود کافی سوالات کا جواب نہیں دے سکتا ہے۔
5. منتظم کی صلاحیت کے بارے میں ایماندار بنیں۔
پیچیدہ کنٹرول کو دیکھ بھال کی ضرورت ہوتی ہے۔ پالیسیوں کو مالکان کی ضرورت ہے۔ مستثنیات کا جائزہ لینے کی ضرورت ہے۔ صارفین کو مدد کی ضرورت ہے۔ نوشتہ جات اور انتباہات کو انہیں پڑھنے کے لیے کسی کی ضرورت ہوتی ہے۔
اگر کسی کے پاس بڑے فن تعمیر کو چلانے کے لیے وقت نہیں ہے، تو کمپنی کو ایک سادہ، اچھی طرح سے سمجھے جانے والے سیٹ اپ کے ذریعے بہتر طور پر پیش کیا جا سکتا ہے جب کہ یہ خطرات کو دستاویز کرتی ہے اور اگلے مرحلے کے لیے تیاری کرتی ہے۔
6. آج کی ضرورت کو پختگی کے اگلے مرحلے سے الگ کریں۔
آپ کو اس ماہ مستقبل میں رسائی کے ہر مسئلے کو حل کرنے کی ضرورت نہیں ہے۔ ایک چھوٹی ٹیم موجودہ ضروریات کے لیے VPN استعمال کر سکتی ہے جبکہ کلینر رسائی انوینٹری، رول میپ، اور حساس وسائل کی فہرست بھی تیار کر سکتی ہے۔
یہ تیاری بعد میں SASE یا zero-trust پروجیکٹ کو کم افراتفری بناتی ہے۔
محفوظ ریموٹ رسائی کے بارے میں سوچنے کا ایک عملی طریقہ
محفوظ ریموٹ رسائی ایک مستقل جواب کے ساتھ واحد پروڈکٹ کیٹیگری نہیں ہے۔ یہ انتخاب کا ایک مجموعہ ہے کہ لوگ دفتر یا قابل اعتماد نیٹ ورک کے باہر سے کام کے وسائل تک کیسے پہنچتے ہیں۔
ایک چھوٹی کمپنی کے لئے، ایک سمجھدار ترقی اس طرح نظر آتی ہے:
- رسائی کی ضرورت کے ساتھ شروع کریں: کس کو کیا، کہاں سے، اور کیوں ضرورت ہے۔
- ایک VPN استعمال کریں جب ایک چھوٹے، قابل اعتماد گروپ کے لیے سادہ خفیہ کنیکٹیویٹی یا رازداری کی ضرورت ہو۔
- ٹیم کے بڑھنے کے ساتھ ہی حساس وسائل کے لیے واضح اصول شامل کریں۔
- ان نشانات پر نظر رکھیں کہ وسیع رسائی خطرے کو پیدا کر رہی ہے یا اوور ہیڈ کو سپورٹ کر رہی ہے۔
- SASE فن تعمیر پر غور کریں جب شناخت، پالیسی، ایپ لیول کنٹرول، معائنہ، اور آپریشنل میچورٹی اصل مسئلہ بن جائے۔
اہم حصہ یہ ہے کہ آپ اسے چلانے سے پہلے پیچیدگی خریدنے سے بچیں، جبکہ ایسے سیٹ اپ سے بھی گریز کریں جو لوگوں کو ان کے کام کی ضرورت سے زیادہ رسائی فراہم کرے۔
VPN بمقابلہ SASE: چھوٹی کمپنیوں کے لیے فوری موازنہ
| سوال | VPN فٹ ہو سکتا ہے جب… | SASE فن تعمیر اس وقت فٹ ہو سکتا ہے جب… |
|---|---|---|
| اہم مقصد | عام دور دراز کام/سفر کے منظرناموں کے لیے آپ کو انکرپٹڈ کنیکٹیویٹی یا نجی راستے کی ضرورت ہے۔ | آپ کو صارفین، ایپس، مقامات اور خطرے کی سطحوں پر مرکزی رسائی کی پالیسی کی ضرورت ہے۔ |
| ٹیم کا سائز | ٹیم چھوٹی ہے اور رسائی کی ضروریات ایک جیسی ہیں۔ | ٹیم بڑھ رہی ہے، تقسیم ہو رہی ہے، یا اس میں ٹھیکیدار اور متعدد کردار شامل ہیں۔ |
| وسائل کی حساسیت | کچھ داخلی وسائل انتہائی حساس یا منقسم ہیں۔ | حساس ایپس، ایڈمن سسٹم، کلائنٹ ڈیٹا، یا ریگولیٹڈ ورک فلو کو سخت کنٹرول کی ضرورت ہوتی ہے۔ |
| رسائی ماڈل | موجودہ خطرے کی سطح کے لیے وسیع رسائی قابل قبول ہے۔ | صارفین کو صرف مخصوص ایپس یا وسائل تک پہنچنا چاہیے۔ |
| آپریشنز | آپ کو قابل فہم اور آسان انتظام کرنے کی ضرورت ہے۔ | آپ کے پاس پالیسیوں، مستثنیات، نگرانی، اور صارف کے تعاون کا انتظام کرنے کی صلاحیت ہے۔ |
| پختگی کا راستہ | آپ اب ایک تنگ کنیکٹیویٹی/پرائیویسی کا مسئلہ حل کر رہے ہیں۔ | آپ ایک طویل مدتی رسائی فن تعمیر کر رہے ہیں۔ |
سے بچنے کے لئے عام غلطیاں
SASE کو صرف “VPN، لیکن جدید تر” کے طور پر علاج کرنا
SASE صرف ایک نیا VPN لیبل نہیں ہے۔ یہ ایک وسیع تر فن تعمیر ہے۔ اگر کوئی وینڈر یا اندرونی بحث اسے براہ راست ون ٹو ون تبادلہ کی طرح محسوس کرتی ہے، تو پہلے سست کریں اور اصل رسائی کے مسائل کی وضاحت کریں۔
ہر حفاظتی کام کرنے کے لیے VPN کی توقع
VPN مفید ہو سکتا ہے، لیکن اسے شناختی پالیسی، ڈیوائس مینجمنٹ، ایپ کی اجازت، مانیٹرنگ، اسٹاف آف بورڈنگ، یا حساس وسائل کی تقسیم کو تبدیل کرنے کے لیے نہیں کہا جانا چاہیے۔
کمپنی کے چلانے سے پہلے فن تعمیر خریدنا
SASE پروگراموں کو ملکیت کی ضرورت ہوتی ہے۔ ایک چھوٹی کمپنی کو یہ جانے بغیر کہ کون پالیسیوں کا انتظام کرے گا، صارفین کی حمایت کرے گا، مستثنیات کا جائزہ لے گا، اور سیٹ اپ کو موجودہ رکھے گا ایک پیچیدہ رسائی ماڈل کو نہیں اپنانا چاہیے۔
استعمال کے سادہ کیس کو نظر انداز کرنا
کچھ ٹیموں کو واقعی ایک سادہ VPN کی ضرورت ہوتی ہے۔ اگر موجودہ ضرورت تنگ ہے، رسائی کی سطح محدود ہے، اور ٹیم سیٹ اپ کو سمجھتی ہے، VPN اب بھی عملی انتخاب ہو سکتا ہے۔
اکثر پوچھے گئے سوالات
کیا SASE ہمیشہ VPN سے بہتر ہے؟
نہیں۔ اگر آپ کی ضرورت ایک چھوٹے گروپ کے لیے سادہ انکرپٹڈ کنیکٹوٹی ہے، تو VPN کافی ہو سکتا ہے۔ اگر آپ کی رسائی کی ضروریات میں شناخت سے آگاہی کے قواعد، ایپ کی سطح کا کنٹرول، متعدد صارف کے کردار، معائنہ اور مرکزی پالیسی شامل ہے، تو SASE فن تعمیر کا جائزہ لینے کے قابل ہو سکتا ہے۔
کیا zero trust کا مطلب VPN نہیں ہے؟
ضروری نہیں۔ زیرو ٹرسٹ ایک آرکیٹیکچر نقطہ نظر ہے جس کی توجہ مضمر اعتماد کو کم کرنے اور صارفین، وسائل اور سیاق و سباق کے ارد گرد رسائی کے فیصلے کرنے پر مرکوز ہے۔ کچھ تنظیمیں مراحل میں رسائی کو جدید بناتی ہیں۔ مفید سوال یہ نہیں ہے کہ آیا VPN موجود ہے، لیکن کیا رسائی اس تک محدود ہے جس کی ہر صارف اور کردار کو درحقیقت ضرورت ہے۔
کیا ایک چھوٹی کمپنی کو SASE سے شروع کرنا چاہیے؟
صرف اس صورت میں جب رسائی کا مسئلہ اسے جواز بناتا ہے اور کمپنی اسے چلا سکتی ہے۔ بہت سی چھوٹی کمپنیوں کو پہلے صارفین، وسائل، حساس نظام، ڈیوائس کنٹرول، اور کردار کی حدود کو دستاویز کرنا چاہیے۔ یہ کام واضح کرتا ہے کہ آیا ایک سادہ VPN کافی ہے یا ایک وسیع تر فن تعمیر کی ضرورت ہے۔
صرف VPN پر انحصار کرنے کا سب سے بڑا خطرہ کیا ہے؟
اہم خطرہ لفظ “VPN” نہیں ہے۔ یہ حد سے زیادہ وسیع رسائی ہے۔ اگر VPN کے ذریعے جڑنے سے صارفین کو ان کے کام کی ضرورت سے زیادہ رسائی ملتی ہے، تو کمپنی کو بہتر تقسیم، کردار پر مبنی اجازتوں، اور وسائل کی سطح کے کنٹرول کی ضرورت ہو سکتی ہے۔
ہمیں کچھ بھی بدلنے سے پہلے کیا کرنا چاہیے؟
رسائی کی انوینٹری بنائیں۔ صارفین، کردار، آلات، ایپس، حساس وسائل، اور موجودہ دور دراز تک رسائی کے راستوں کی فہرست بنائیں۔ پھر فیصلہ کریں کہ مسئلہ سادہ کنیکٹیویٹی ہے یا وسیع تر رسائی کنٹرول کا مسئلہ۔
نیچے کی لکیر
vpn بمقابلہ sase فیصلہ واقعی ایک پختگی کا فیصلہ ہے۔
VPN استعمال کریں جب کمپنی کو ایک تنگ، قابل انتظام استعمال کیس کے لیے ایک سیدھے سادے خفیہ کنکشن کی ضرورت ہو۔ SASE کے بارے میں سوچنا شروع کریں جب کمپنی کو شناخت سے آگاہی کی پالیسی، ایپ لیول کنٹرول، سیکیورٹی انسپیکشن، اور صارفین، آلات اور وسائل تک رسائی کا انتظام کرنے کے لیے زیادہ منظم طریقے کی ضرورت ہو۔
چھوٹی کمپنیوں کے لیے، بہترین جواب عام طور پر وہی ہوتا ہے جو موجودہ خطرے اور اسے چلانے کی ٹیم کی صلاحیت سے میل کھاتا ہے۔ جب مسئلہ آسان ہو تو سیٹ اپ کو سادہ رکھیں۔ ایک وسیع تر فن تعمیر کا منصوبہ بنائیں جب دور دراز تک رسائی پالیسی، وسائل اور آپریشنز کا مسئلہ بن جائے۔