
Små virksomheder starter normalt ikke med en adgangsarkitektur. De starter med et praktisk problem: nogen skal arbejde hjemmefra, rejse med en bærbar computer, oprette forbindelse til hotel-wi-fi eller nå en delt ressource uden at udsætte for meget.
Det er der, en VPN ofte kommer ind i samtalen. Det er velkendt, forståeligt og nyttigt til mange snævre fjernarbejde og privatlivsbehov. SASE, forkortelse for Secure Access Service Edge, kommer fra et andet sted. Det er en bredere model, der kombinerer netværks- og sikkerhedsfunktioner, normalt for organisationer, der har brug for identitetsbevidste kontroller, centraliseret politik, inspektion og en mere moden måde at administrere distribuerede brugere og apps på.
Så det rigtige vpn vs sase spørgsmål er ikke “hvilken en er bedre?” Det er: Hvilken slags adgangsproblem har din virksomhed egentlig?
Den korte version: VPN løser forbindelse, SASE løser adgangsarkitektur
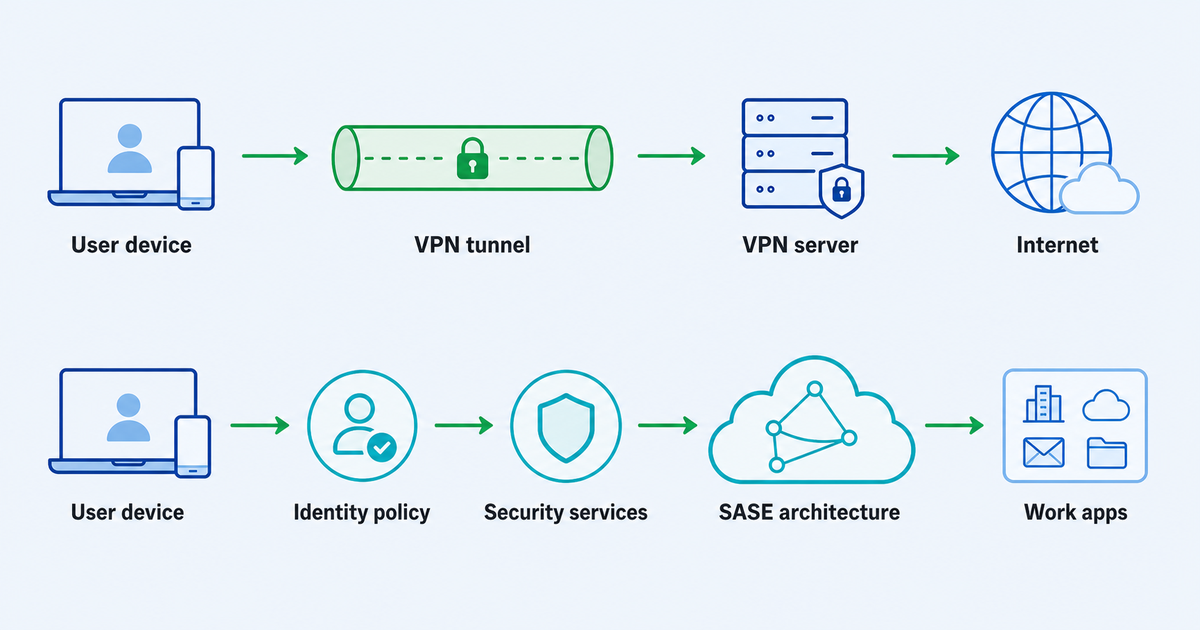
En VPN opretter en krypteret forbindelsessti mellem en brugers enhed og en VPN-server eller netværk. For et lille team kan det være nok, når hovedmålet er ligetil tilslutning eller en mere privat rute på upålidelige netværk.
SASE er større. Det bringer netværks- og sikkerhedskontrol ind i en sky-leveret arkitektur. Afhængigt af miljøet kan SASE-diskussioner omfatte begreber som identitetsbevidst adgang, sikre webgateways, cloud-adgangskontrol, firewall-som-en-tjeneste, softwaredefineret netværk og zero-trust-principper.
For en lille virksomhed er forskellen vigtig, fordi disse er forskellige driftsmodeller:
- En VPN er normalt nemmere at forstå og udrulle til simple brugstilfælde.
- SASE passer normalt til virksomheder, der har brug for mere detaljeret kontrol over, hvem der kan få adgang til hvilke apps, fra hvilke enheder, under hvilke forhold.
- En VPN kan være et praktisk lag for enkeltpersoner og små teams.
- SASE er tættere på et langsigtet adgangs- og sikkerhedsprogram end et enkelt værktøj.
Hvis din virksomhed kun har brug for en simpel krypteret forbindelse til rejser, fjernarbejde eller grundlæggende privatliv, kan en VPN være det rigtige valg. Hvis dit team vokser, dine apps er spredt ud over SaaS og private systemer, og bred netværksadgang bliver ubehagelig, kan det være på tide at tænke længere end en VPN.
Når en simpel VPN kan være nok
En simpel VPN kan give mening, når adgangsmønsteret er snævert, og risikoen er let at forstå.
For eksempel kan en grundlægger, konsulent, bureauleder eller et lille fjernteam have brug for en sikrere forbindelse på offentligt Wi-Fi, en konsekvent krypteret rute under rejsen eller en grundlæggende måde at oprette forbindelse via en VPN-server. I den sammenhæng er målet ikke at bygge en virksomhedssikkerhedsarkitektur. Målet er at reducere eksponeringen i almindelige situationer og holde fjernadgang håndterbar.
En VPN er mere tilbøjelig til at være nok, når:
- kun et lille antal personer har brug for fjernadgang;
- brugere er tillid til og roller er enkle;
- virksomheden kører ikke mange følsomme interne applikationer;
- hovedbehovet er krypteret forbindelse snarere end app-for-app politikhåndhævelse;
- der er ikke noget dedikeret sikkerhedsteam til at drive en kompleks arkitektur;
- overholdelseskrav er begrænsede eller håndteres andre steder;
- virksomheden kan tåle en enklere administrativ model.
Det er her et produkt som VPN Unlimited by KeepSolid kan være relevant som en ligetil VPN-mulighed for brugere og små teams, der har brug for en krypteret VPN-forbindelse til hverdagsforbindelser og privatlivsscenarier.
Det gør ikke en VPN til et komplet svar på ethvert sikkerhedsproblem. En VPN opretter ikke automatisk identitetsstyring, kontrol af enhedsstillinger, revisionsarbejdsgange, segmentering på app-niveau eller håndhævelse af zero-trust-politikker. Hvis det er de problemer, du skal løse, er samtalen flyttet ind i en bredere adgangsmodel.
Når adgangsproblemet er vokset ud af en VPN
Presset for at modnes opstår normalt gradvist. I første omgang har en eller to personer brug for fjernadgang. Så skal entreprenører have adgang. Derefter tilføjer teamet SaaS-værktøjer, private apps, delte administrationspaneler, økonomisystemer, klientdata og personlige enheder. På et tidspunkt begynder det at føles for afstumpet at give bred netværksadgang til alle, der opretter forbindelse gennem en VPN.
Det er, når fjernadgangssikkerhed handler mindre om tunnelen og mere om kontrol.
Tegn på, at din virksomhed muligvis har brug for en bredere arkitektur omfatter:
- forskellige roller har brug for adgang til forskellige apps eller data;
- kontrahenter bør kun nå ét system, ikke hele netværket;
- Følsomme ressourcer har brug for stærkere godkendelse, overvågning eller segmentering;
- medarbejdere bruger en blanding af administrerede og ikke-administrerede enheder;
- SaaS-apps og private apps er begge en del af det daglige arbejde;
- administratorkonti kræver strengere håndtering end normale brugerkonti;
- virksomheden begynder at stå over for kundesikkerhedsgennemgange eller overholdelsesspørgsmål;
- Fejlfinding af adgang bliver svær, fordi politikker lever for mange steder.
I det miljø er spørgsmålet ikke længere “Har vi en VPN?” Det bliver “Kan vi træffe adgangsbeslutninger baseret på bruger, rolle, ressource, enhed og risiko?”
Det er det område, hvor SASE-arkitektur og zero-trust-ideer bliver nyttige.
Hvad SASE tilføjer til beslutningen
SASE er ikke bare en hurtigere eller dyrere VPN. Det er et arkitekturmønster til at bringe netværksforbindelse og sikkerhedskontrol tættere på hinanden, ofte gennem cloud-leverede tjenester.
Det godkendte kildemateriale rammer SASE som en måde at kombinere netværks- og sikkerhedsfunktioner for distribuerede brugere, fjernplaceringer og cloud-tjenester. I praksis betyder det, at SASE normalt diskuteres, når en virksomhed har brug for mere end en krypteret sti. Det har brug for politik, inspektion, segmentering og centraliseret styring på tværs af brugere og ressourcer.
For en lille virksomhed er den mest nyttige takeaway ikke en liste over virksomhedsakronymer. Det er dette:
Hvis alle, der forbinder, skulle nå nogenlunde de samme ting, kan en VPN forblive brugbar. Hvis adgangen skal være forskellig for hver rolle, app, enhed og risikoniveau, bliver SASE-tænkning mere relevant.
Det betyder ikke, at en lille virksomhed skal skynde sig ind i et komplekst projekt. SASE kan kræve planlægning, drift, leverandørevaluering, brugertræning og løbende styring. En virksomhed uden kapacitet til at betjene disse kontroller kan skabe forvirring hurtigere, end den skaber sikkerhed.
Den bedre tilgang er at behandle SASE som en modenhedsretning. Forstå, hvad det er designet til at løse, og beslut derefter, om dine nuværende adgangsrisici retfærdiggør den ekstra kompleksitet.
Hvor Zero Trust passer
Nul tillid nævnes ofte i nærheden af SASE, men det bør ikke overtage denne diskussion. For små virksomheder er den mest praktiske del af zero trust skiftet fra bred tillid til ressourcefokuserede beslutninger.
I stedet for at spørge: “Er denne person på netværket?” en zero-trust tilgang stiller mere præcise spørgsmål:
- Hvem er brugeren?
- Hvilken ressource forsøger de at nå?
- Kræver deres rolle det?
- Er enheden acceptabel for denne ressource?
- Skal sessionen tillades nu?
- Skal adgangen begrænses, gennemgås eller tilbagekaldes?
Det er hjertet i zero trust fjernadgang: adgang gives ikke, bare fordi nogen er tilsluttet. Det evalueres omkring brugeren, ressourcen og konteksten.
NIST’s zero-trust-vejledning er især nyttig her, fordi den rammer zero trust som en arkitektur- og migreringssti, ikke et et-klik-produkt. Små virksomheder kan bruge den tankegang uden at lade som om, de allerede har et fuldt modent virksomhedsprogram.
Mindst privilegium er den praktiske prøve
Udtrykket mindst privilegeret adgang lyder teknisk, men ideen er enkel: folk skal få den mindste adgang, de behøver for at udføre deres arbejde, så længe de har brug for det.
Dette er ofte den klareste måde at afgøre, om en VPN er nok.
Spørg:
- Hvis et teammedlem opretter forbindelse gennem VPN, kan de så se mere, end de har brug for?
- Kan en entreprenør kun nå den ene app, de blev ansat til at bruge?
- Er økonomi-, admin-, kildekode- eller klientdatasystemer adskilt fra almindelig adgang?
- Kan adgang ændres hurtigt, når nogen skifter rolle eller forlader?
- Ved du, hvilke konti der kan nå ud til følsomme ressourcer?
Hvis disse spørgsmål er nemme at besvare, og dit miljø er lille, kan en VPN stadig være en rimelig pasform. Hvis disse spørgsmål afslører huller, skal din fjernadgangsmodel muligvis modnes.
En beslutningsramme for små virksomheder
Brug denne ramme, før du vælger en retning.
1. List de ressourcer, folk har brug for
Start ikke med værktøj. Start med ressourcer.
Skriv de apps, systemer, filer, adminpaneler, databaser og delte tjenester ned, som folk skal nå eksternt. Adskil hverdagsværktøjer fra følsomme systemer. En simpel VPN-beslutning bliver meget tydeligere, når du ved, hvad der faktisk ligger bag adgangsanmodningen.
2. Tilknyt brugere til roller
En virksomhed med fem personer har måske ikke brug for kompleks rolledesign, men den har stadig brug for grundlæggende grænser. Ejere, medarbejdere, entreprenører, økonomibrugere og tekniske administratorer bør normalt ikke alle have samme rækkevidde.
Hvis rollerne er enkle og stabile, kan VPN-based-adgang være nok. Hvis rollerne er flydende, midlertidige eller meget forskellige, har du muligvis brug for stærkere politiske kontroller.
3. Tjek, om bred netværksadgang skaber undgåelig risiko
En traditionel VPN kan være meget nyttig, men bred adgang på netværksniveau kan være for bred for nogle miljøer. Hvis en tilsluttet bruger kan nå systemer, der ikke er relateret til deres job, er det et designproblem, ikke kun et problem med brugeroplæring.
Modellerne SASE og zero-trust forsøger at reducere den implicitte tillid ved at fokusere på ressourcer og politik. Små virksomheder behøver ikke kopiere virksomhedsarkitektur fra den ene dag til den anden, men de bør bemærke, når bred adgang ikke længere matcher virksomheden.
4. Se på enhedskontrol
Enhedskontrol ændrer svaret. En virksomhed med administrerede bærbare computere, håndhævede opdateringer og klart ejerskab har en anden risikoprofil end en virksomhed, hvor medarbejdere og entreprenører bruger personlige enheder.
Hvis enhedstillid betyder noget for dine følsomme apps, svarer en grundlæggende VPN muligvis ikke i sig selv nok spørgsmål.
5. Vær ærlig om administratorkapacitet
Komplekse kontroller kræver omhu. Politikker har brug for ejere. Undtagelser skal gennemgås. Brugere har brug for support. Logfiler og advarsler kræver, at nogen læser dem.
Hvis ingen har tid til at drive en større arkitektur, kan virksomheden være bedre tjent med et enkelt, velforstået setup, mens den dokumenterer risici og forbereder sig på næste fase.
6. Adskil dagens behov fra det næste modenhedstrin
Du behøver ikke løse alle fremtidige adgangsproblemer denne måned. Et lille team kan bruge en VPN til aktuelle behov, mens de også forbereder en renere adgangsopgørelse, rollekort og liste over følsomme ressourcer.
Den forberedelse gør et senere SASE- eller zero-trust-projekt mindre kaotisk.
En praktisk måde at tænke på sikker fjernadgang
Sikker fjernadgang er ikke en enkelt produktkategori med ét permanent svar. Det er et sæt valg om, hvordan folk når arbejdsressourcer uden for kontoret eller det betroede netværk.
For en lille virksomhed kan en fornuftig udvikling se sådan ud:
- Start med adgangsbehovet: hvem har brug for hvad, hvorfra og hvorfor.
- Brug en VPN, når behovet er simpel krypteret forbindelse eller privatliv for en lille, betroet gruppe.
- Tilføj klarere regler for følsomme ressourcer, efterhånden som teamet vokser.
- Hold øje med tegn på, at bred adgang skaber risiko eller støtte overhead.
- Overvej SASE-arkitektur, når identitet, politik, kontrol på app-niveau, inspektion og operationel modenhed bliver det virkelige problem.
Den vigtige del er at undgå at købe kompleksitet, før du kan betjene den, samtidig med at du undgår et setup, der giver folk mere adgang, end deres arbejde kræver.
VPN vs SASE: Hurtig sammenligning for små virksomheder
| Spørgsmål | VPN kan passe, når… | SASE-arkitektur kan passe, når… |
|---|---|---|
| Hovedmål | Du har brug for krypteret forbindelse eller en privat rute til almindelige fjernarbejde/rejsescenarier. | Du har brug for en centraliseret adgangspolitik på tværs af brugere, apps, lokationer og risikoniveauer. |
| Holdstørrelse | Teamet er lille, og adgangsbehovene er de samme. | Teamet vokser, distribueres eller inkluderer entreprenører og flere roller. |
| Ressourcefølsomhed | Få interne ressourcer er meget følsomme eller segmenterede. | Følsomme apps, adminsystemer, klientdata eller regulerede arbejdsgange kræver strammere kontrol. |
| Adgangsmodel | Bred adgang er acceptabel for det nuværende risikoniveau. | Brugere bør kun nå bestemte apps eller ressourcer. |
| Drift | Du har brug for noget forståeligt og lettere at administrere. | Du har kapacitet til at administrere politikker, undtagelser, overvågning og brugersupport. |
| Modenhedssti | Du løser et snævert forbindelses-/privatlivsproblem nu. | Du bygger en langsigtet adgangsarkitektur. |
Almindelige fejl at undgå
Behandler SASE som blot “VPN, men nyere”
SASE er ikke blot en nyere VPN etiket. Det er en bredere arkitektur. Hvis en leverandør eller intern diskussion får det til at lyde som et direkte en-til-en-bytte, skal du sætte farten ned og definere de faktiske adgangsproblemer først.
Forventer en VPN til at udføre alle sikkerhedsopgaver
En VPN kan være nyttig, men den bør ikke blive bedt om at erstatte identitetspolitik, enhedsadministration, apptilladelser, overvågning, personaleoffboarding eller segmentering af følsomme ressourcer.
Køber arkitektur, før virksomheden kan betjene den
SASE-programmer kræver ejerskab. En lille virksomhed bør ikke anvende en kompleks adgangsmodel uden at vide, hvem der skal administrere politikker, støtte brugere, gennemgå undtagelser og holde opsætningen opdateret.
Ignorerer den simple use case
Nogle hold har virkelig brug for en simpel VPN. Hvis det aktuelle behov er snævert, adgangsfladen er begrænset, og teamet forstår opsætningen, kan en VPN stadig være det praktiske valg.
Ofte stillede spørgsmål
Er SASE altid bedre end en VPN?
Nej. SASE er bredere end en VPN, men bredere betyder ikke automatisk bedre for enhver lille virksomhed. Hvis dit behov er simpel krypteret forbindelse til en lille gruppe, kan en VPN være nok. Hvis dine adgangsbehov involverer identitetsbevidste regler, kontrol på app-niveau, flere brugerroller, inspektion og centraliseret politik, kan SASE-arkitekturen være værd at evaluere.
Betyder zero trust ingen VPN?
Ikke nødvendigvis. Zero trust er en arkitekturtilgang, der fokuserer på at reducere implicit tillid og træffe adgangsbeslutninger omkring brugere, ressourcer og kontekst. Nogle organisationer moderniserer adgangen i faser. Det nyttige spørgsmål er ikke, om der findes en VPN, men om adgangen er begrænset til, hvad hver enkelt bruger og rolle faktisk har brug for.
Skal en lille virksomhed starte med SASE?
Kun hvis adgangsproblemet berettiger det, og virksomheden kan betjene det. Mange små virksomheder bør først dokumentere brugere, ressourcer, følsomme systemer, enhedskontrol og rollegrænser. Det arbejde afklarer, om en simpel VPN er nok, eller om der er behov for en bredere arkitektur.
Hvad er den største risiko ved kun at stole på en VPN?
Den største risiko er ikke ordet “VPN.” Det er alt for bred adgang. Hvis forbindelse gennem VPN giver brugerne mere rækkevidde, end deres arbejde kræver, kan virksomheden have brug for bedre segmentering, rollebaserede tilladelser og kontrol på ressourceniveau.
Hvad skal vi gøre, før vi ændrer noget?
Lav en adgangsopgørelse. Liste over brugere, roller, enheder, apps, følsomme ressourcer og aktuelle fjernadgangsstier. Afgør derefter, om problemet er simpel forbindelse eller et bredere problem med adgangskontrol.
Bundlinje
vpn vs sase-beslutningen er virkelig en modenhedsbeslutning.
Brug en VPN, når virksomheden har brug for en ligetil krypteret forbindelse til en smal, overskuelig use case. Begynd at tænke på SASE, når virksomheden har brug for identitetsbevidst politik, kontrol på appniveau, sikkerhedsinspektion og en mere organiseret måde at administrere adgang på tværs af brugere, enheder og ressourcer.
For små virksomheder er det bedste svar normalt det, der matcher den aktuelle risiko og teamets evne til at betjene den. Hold opsætningen enkel, når problemet er enkelt. Planlæg en bredere arkitektur, når fjernadgang er blevet et politik-, ressource- og driftsproblem.