
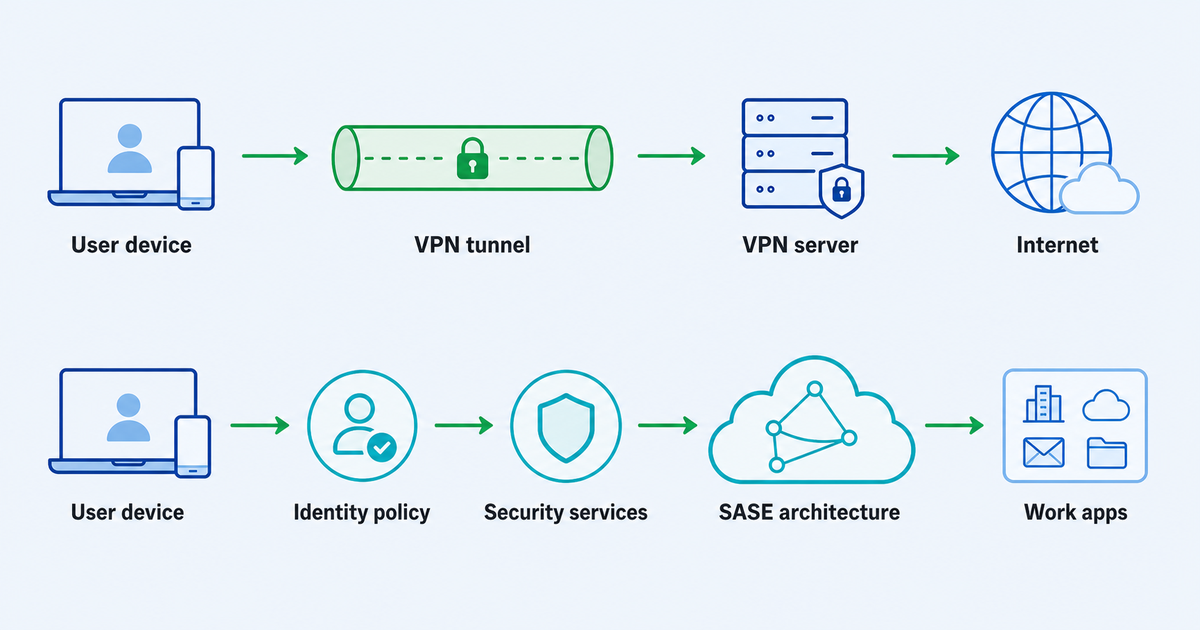
Les petites entreprises ne démarrent généralement pas avec une architecture d’accès. Ils commencent par un problème pratique : quelqu’un doit travailler à domicile, voyager avec un ordinateur portable, se connecter au Wi-Fi d’un hôtel ou accéder à une ressource partagée sans trop s’exposer.
C’est là qu’un VPN entre souvent dans la conversation. Il est familier, compréhensible et utile pour de nombreux besoins précis en matière de travail à distance et de confidentialité. SASE, abréviation de Secure Access Service Edge, vient d’un endroit différent. Il s’agit d’un modèle plus large qui combine des fonctions de mise en réseau et de sécurité, généralement destiné aux organisations qui ont besoin de contrôles tenant compte de l’identité, d’une politique centralisée, d’une inspection et d’une manière plus mature de gérer les utilisateurs et les applications distribués.
Donc la vraie question VPN vs Sase n’est pas « lequel est le meilleur ? » La question est la suivante : quel type de problème d’accès votre entreprise rencontre-t-elle réellement ?
La version courte : VPN résout la connectivité, SASE résout l’architecture d’accès
Un VPN crée un chemin de connexion crypté entre l’appareil d’un utilisateur et un serveur ou un réseau VPN. Pour une petite équipe, cela peut suffire lorsque l’objectif principal est une connectivité simple ou un itinéraire plus privé sur des réseaux non fiables.
SASE est plus grand. Il intègre les contrôles de mise en réseau et de sécurité dans une architecture fournie par le cloud. En fonction de l’environnement, les discussions sur SASE peuvent inclure des concepts tels que l’accès prenant en compte l’identité, les passerelles Web sécurisées, les contrôles d’accès au cloud, le pare-feu en tant que service, la mise en réseau définie par logiciel et les principes de zero-trust.
Pour une petite entreprise, la distinction est importante car il s’agit de modèles opérationnels différents :
- Un VPN est généralement plus facile à comprendre et à déployer pour des cas d’utilisation simples.
- SASE convient généralement aux entreprises qui ont besoin d’un contrôle plus précis sur qui peut accéder à quelles applications, à partir de quels appareils et dans quelles conditions.
- Un VPN peut être une couche pratique pour les individus et les petites équipes.
- SASE est plus proche d’un programme d’accès et de sécurité à long terme que d’un outil unique.
Si votre entreprise n’a besoin que d’une simple connexion cryptée pour les voyages, le travail à distance ou la confidentialité de base, un VPN peut être le choix idéal. Si votre équipe s’agrandit, que vos applications sont dispersées sur des systèmes SaaS et privés et qu’un accès réseau étendu devient inconfortable, il est peut-être temps de penser au-delà d’un VPN.
Quand un simple VPN peut suffire
Un simple VPN peut avoir du sens lorsque le modèle d’accès est étroit et que le risque est facile à comprendre.
Par exemple, un fondateur, un consultant, un responsable d’agence ou une petite équipe distante peut avoir besoin d’une connexion plus sécurisée sur un réseau Wi-Fi public, d’un itinéraire crypté cohérent lors de ses déplacements ou d’un moyen simple de se connecter via un serveur VPN. Dans ce contexte, l’objectif n’est pas de construire une architecture de sécurité d’entreprise. L’objectif est de réduire l’exposition dans les situations courantes et de maintenir l’accès à distance gérable.
Un VPN est plus susceptible d’être suffisant lorsque :
- seul un petit nombre de personnes ont besoin d’un accès à distance ;
- les utilisateurs sont dignes de confiance et les rôles sont simples ;
- l’entreprise n’exécute pas beaucoup d’applications internes sensibles ;
- le principal besoin est une connectivité chiffrée plutôt que l’application de politiques application par application ;
- il n’existe pas d’équipe de sécurité dédiée pour faire fonctionner une architecture complexe ;
- les exigences de conformité sont limitées ou traitées ailleurs ;
- l’entreprise peut tolérer un modèle administratif plus simple.
C’est là qu’un produit tel que VPN Unlimited by KeepSolid peut être pertinent en tant qu’option VPN simple pour les utilisateurs et les petites équipes qui ont besoin d’une connexion VPN cryptée pour les scénarios quotidiens de connectivité et de confidentialité.
Cela ne fait pas du VPN une réponse complète à tous les problèmes de sécurité. Un VPN ne crée pas automatiquement une gouvernance des identités, des vérifications de la posture des appareils, des flux de travail d’audit, une segmentation au niveau de l’application ou une application des politiques zero-trust. Si ce sont là les problèmes que vous devez résoudre, la conversation s’est orientée vers un modèle d’accès plus large.
Lorsque le problème d’accès a dépassé un VPN
La pression de mûrir apparaît généralement progressivement. Au début, une ou deux personnes ont besoin d’un accès à distance. Ensuite, les entrepreneurs ont besoin d’y avoir accès. Ensuite, l’équipe ajoute des outils SaaS, des applications privées, des panneaux d’administration partagés, des systèmes financiers, des données clients et des appareils personnels. À un moment donné, donner un accès large au réseau à tous ceux qui se connectent via un VPN commence à sembler trop brutal.
C’est alors que la sécurité de l’accès à distance devient moins une question de tunnel qu’une question de contrôle.
Les signes indiquant que votre entreprise pourrait avoir besoin d’une architecture plus large incluent :
- différents rôles doivent accéder à différentes applications ou données ;
- les entrepreneurs ne doivent accéder qu’à un seul système, et non à l’ensemble du réseau ;
- les ressources sensibles nécessitent une approbation, une surveillance ou une segmentation plus stricte ;
- les employés utilisent une combinaison d’appareils gérés et non gérés ;
- Les applications SaaS et les applications privées font toutes deux partie du travail quotidien ;
- les comptes d’administrateur nécessitent un traitement plus strict que les comptes d’utilisateurs normaux ;
- l’entreprise commence à être confrontée à des examens de sécurité ou à des questions de conformité des clients ;
- L’accès au dépannage devient difficile car les politiques existent dans trop d’endroits.
Dans cet environnement, la question n’est plus « Avons-nous un VPN ? » Cela devient « Pouvons-nous prendre des décisions d’accès en fonction de l’utilisateur, du rôle, de la ressource, de l’appareil et du risque ? »
C’est le territoire où l’architecture SASE et les idées zero-trust deviennent utiles.
Ce que SASE ajoute à la décision
SASE n’est pas seulement un VPN plus rapide ou plus cher. Il s’agit d’un modèle d’architecture permettant de rapprocher la connectivité réseau et les contrôles de sécurité, souvent via des services fournis dans le cloud.
Le matériel source approuvé présente SASE comme un moyen de combiner les fonctions de mise en réseau et de sécurité pour les utilisateurs distribués, les sites distants et les services cloud. En pratique, cela signifie que SASE est généralement évoqué lorsqu’une entreprise a besoin de plus qu’un chemin crypté. Cela nécessite une politique, une inspection, une segmentation et une gestion centralisée entre les utilisateurs et les ressources.
Pour une petite entreprise, la chose la plus utile à retenir n’est pas une liste d’acronymes d’entreprise. C’est ceci :
Si tous ceux qui se connectent doivent atteindre à peu près les mêmes choses, un VPN peut rester fonctionnel. Si l’accès doit être différent pour chaque rôle, application, appareil et niveau de risque, la réflexion SASE devient plus pertinente.
Cela ne signifie pas qu’une petite entreprise doive se lancer dans un projet complexe. SASE peut nécessiter une planification, des opérations, une évaluation des fournisseurs, une formation des utilisateurs et une gestion continue. Une entreprise qui n’a pas la capacité d’opérer ces contrôles peut créer de la confusion plus rapidement qu’elle ne crée de sécurité.
La meilleure approche consiste à traiter SASE comme une direction d’échéance. Comprenez ce qu’il est conçu pour résoudre, puis décidez si vos risques d’accès actuels justifient une complexité supplémentaire.
Où Zero Trust s’adapte
Le zéro confiance est souvent évoqué à proximité de SASE, mais il ne doit pas prendre le pas sur cette discussion. Pour les petites entreprises, la partie la plus pratique de zero trust est le passage d’une large confiance à des décisions axées sur les ressources.
Au lieu de demander : « Cette personne est-elle sur le réseau ? une approche zero-trust pose des questions plus précises :
- Qui est l’utilisateur ?
- Quelle ressource essaient-ils d’atteindre ?
- Leur rôle l’exige-t-il ?
- L’appareil est-il acceptable pour cette ressource ?
- La séance devrait-elle être autorisée maintenant ?
- L’accès doit-il être limité, révisé ou révoqué ?
C’est le cœur de l’accès à distance zero trust : l’accès n’est pas accordé simplement parce que quelqu’un est connecté. Elle est évaluée autour de l’utilisateur, de la ressource et du contexte.
Les conseils zero-trust du NIST sont particulièrement utiles ici car ils présentent zero trust comme une architecture et un chemin de migration, et non comme un produit en un clic. Les petites entreprises peuvent utiliser cet état d’esprit sans prétendre qu’elles disposent déjà d’un programme d’entreprise pleinement mature.
Le moindre privilège est le test pratique
L’expression « accès au moindre privilège » semble technique, mais l’idée est simple : les utilisateurs doivent bénéficier de l’accès minimum dont ils ont besoin pour effectuer leur travail, aussi longtemps qu’ils en ont besoin.
C’est souvent le moyen le plus clair de décider si un VPN est suffisant.
Demandez :
- Si un membre de l’équipe se connecte via le VPN, peut-il voir plus que ce dont il a besoin ?
- Un entrepreneur peut-il accéder uniquement à la seule application pour laquelle il a été embauché ?
- Les systèmes financiers, administratifs, de code source ou de données clients sont-ils séparés de l’accès ordinaire ?
- Peut-on accéder rapidement au changement lorsqu’une personne change de rôle ou quitte l’entreprise ?
- Savez-vous quels comptes peuvent accéder à des ressources sensibles ?
S’il est facile de répondre à ces questions et que votre environnement est petit, un VPN peut quand même être une solution raisonnable. Si ces questions révèlent des lacunes, votre modèle d’accès à distance devra peut-être mûrir.
Un cadre décisionnel pour les petites entreprises
Utilisez ce cadre avant de choisir une direction.
1. Énumérez les ressources dont les gens ont besoin
Ne commencez pas avec des outils. Commencez par les ressources.
Notez les applications, les systèmes, les fichiers, les panneaux d’administration, les bases de données et les services partagés auxquels les utilisateurs doivent accéder à distance. Séparez les outils quotidiens des systèmes sensibles. Une simple décision VPN devient beaucoup plus claire lorsque vous savez ce qui se cache réellement derrière la demande d’accès.
2. Mappez les utilisateurs aux rôles
Une entreprise de cinq personnes n’a peut-être pas besoin d’une conception complexe des rôles, mais elle a tout de même besoin de limites de base. Les propriétaires, les employés, les sous-traitants, les utilisateurs financiers et les administrateurs techniques ne devraient généralement pas tous avoir la même portée.
Si les rôles sont simples et stables, l’accès VPN-based peut suffire. Si les rôles sont fluides, temporaires ou très différents, vous aurez peut-être besoin de contrôles politiques plus stricts.
3. Vérifiez si un large accès au réseau crée un risque évitable
Un VPN traditionnel peut être très utile, mais un accès étendu au niveau du réseau peut être trop large pour certains environnements. Si un utilisateur connecté peut accéder à des systèmes sans rapport avec son travail, il s’agit d’un problème de conception, pas seulement d’un problème de formation des utilisateurs.
Les modèles SASE et zero-trust tentent de réduire cette confiance implicite en se concentrant sur les ressources et la politique. Les petites entreprises n’ont pas besoin de copier l’architecture d’entreprise du jour au lendemain, mais elles doivent remarquer quand un accès large ne correspond plus à leur activité.
4. Regardez le contrôle des appareils
Le contrôle des appareils change la réponse. Une entreprise disposant d’ordinateurs portables gérés, de mises à jour obligatoires et d’une propriété claire présente un profil de risque différent de celui d’une entreprise où les employés et les sous-traitants utilisent des appareils personnels.
Si la confiance des appareils est importante pour vos applications sensibles, un VPN de base à lui seul peut ne pas répondre à suffisamment de questions.
5. Soyez honnête sur la capacité de l’administrateur
Les contrôles complexes nécessitent de la prudence. Les politiques ont besoin de propriétaires. Les exceptions doivent être révisées. Les utilisateurs ont besoin de soutien. Les journaux et les alertes nécessitent que quelqu’un les lise.
Si personne n’a le temps d’exploiter une architecture plus grande, l’entreprise peut être mieux servie par une configuration simple et bien comprise pendant qu’elle documente les risques et se prépare pour l’étape suivante.
6. Séparez les besoins d’aujourd’hui de la prochaine étape de maturité
Vous n’êtes pas obligé de résoudre tous les futurs problèmes d’accès ce mois-ci. Une petite équipe peut utiliser un VPN pour les besoins actuels tout en préparant un inventaire des accès, une carte des rôles et une liste de ressources sensibles plus propres.
Cette préparation rend un projet ultérieur SASE ou zero-trust moins chaotique.
Une façon pratique de penser à l’accès à distance sécurisé
L’accès à distance sécurisé n’est pas une catégorie de produits unique avec une réponse permanente. Il s’agit d’un ensemble de choix concernant la manière dont les personnes accèdent aux ressources professionnelles depuis l’extérieur du bureau ou d’un réseau de confiance.
Pour une petite entreprise, une progression judicieuse peut ressembler à ceci :
- Commencez par le besoin d’accès : qui a besoin de quoi, d’où et pourquoi.
- Utilisez un VPN lorsque vous avez besoin d’une simple connectivité cryptée ou de confidentialité pour un petit groupe de confiance.
- Ajoutez des règles plus claires pour les ressources sensibles à mesure que l’équipe s’agrandit.
- Surveillez les signes indiquant qu’un large accès crée des risques ou des frais généraux de support.
- Envisagez l’architecture SASE lorsque l’identité, la politique, le contrôle au niveau de l’application, l’inspection et la maturité opérationnelle deviennent le véritable problème.
L’important est d’éviter d’acheter de la complexité avant de pouvoir l’exploiter, tout en évitant une configuration qui donne aux gens plus d’accès que ce qu’exige leur travail.
VPN vs SASE : comparaison rapide pour les petites entreprises
| Question | VPN peut s’adapter lorsque… | L’architecture SASE peut s’adapter lorsque… |
|---|---|---|
| Objectif principal | Vous avez besoin d’une connectivité cryptée ou d’un itinéraire privé pour les scénarios courants de travail/voyage à distance. | Vous avez besoin d’une politique d’accès centralisée pour les utilisateurs, les applications, les emplacements et les niveaux de risque. |
| Taille de l’équipe | L’équipe est petite et les besoins d’accès sont similaires. | L’équipe s’agrandit, est répartie ou comprend des sous-traitants et plusieurs rôles. |
| Sensibilité des ressources | Peu de ressources internes sont hautement sensibles ou segmentées. | Les applications sensibles, les systèmes d’administration, les données clients ou les flux de travail réglementés nécessitent un contrôle plus strict. |
| Modèle d’accès | Un large accès est acceptable pour le niveau de risque actuel. | Les utilisateurs doivent accéder uniquement à des applications ou des ressources spécifiques. |
| Opérations | Vous avez besoin de quelque chose de compréhensible et de plus facile à gérer. | Vous avez la capacité de gérer les politiques, les exceptions, la surveillance et le support utilisateur. |
| Chemin de maturité | Vous résolvez maintenant un problème étroit de connectivité/confidentialité. | Vous construisez une architecture d’accès à plus long terme. |
Erreurs courantes à éviter
Traiter SASE comme simplement « VPN, mais plus récent »
SASE n’est pas simplement une étiquette VPN plus récente. Il s’agit d’une architecture plus large. Si une discussion avec un fournisseur ou en interne donne l’impression qu’il s’agit d’un échange direct, ralentissez et définissez d’abord les problèmes d’accès réels.
Je m’attends à ce qu’un VPN effectue toutes les tâches de sécurité
Un VPN peut être utile, mais il ne doit pas être demandé pour remplacer la politique d’identité, la gestion des appareils, les autorisations des applications, la surveillance, le départ du personnel ou la segmentation des ressources sensibles.
Acheter une architecture avant que l’entreprise puisse l’exploiter
Les programmes SASE nécessitent la propriété. Une petite entreprise ne devrait pas adopter un modèle d’accès complexe sans savoir qui gérera les politiques, assistera les utilisateurs, examinera les exceptions et maintiendra la configuration à jour.
Ignorer le cas d’utilisation simple
Certaines équipes ont vraiment besoin d’un simple VPN. Si le besoin actuel est restreint, la surface d’accès est limitée et l’équipe comprend la configuration, un VPN peut toujours être le choix pratique.
##FAQ
Le SASE est-il toujours meilleur qu’un VPN ?
Non. Le SASE est plus large qu’un VPN, mais plus large ne signifie pas automatiquement meilleur pour chaque petite entreprise. Si votre besoin est une simple connectivité cryptée pour un petit groupe, un VPN peut suffire. Si vos besoins d’accès impliquent des règles tenant compte de l’identité, un contrôle au niveau de l’application, plusieurs rôles d’utilisateur, une inspection et une politique centralisée, l’architecture SASE peut valoir la peine d’être évaluée.
zero trust signifie-t-il non VPN ?
Pas nécessairement. Zero Trust est une approche architecturale axée sur la réduction de la confiance implicite et la prise de décisions d’accès en fonction des utilisateurs, des ressources et du contexte. Certaines organisations modernisent l’accès par étapes. La question utile n’est pas de savoir si un VPN existe, mais si l’accès est limité à ce dont chaque utilisateur et rôle a réellement besoin.
Une petite entreprise devrait-elle commencer par SASE ?
Seulement si le problème d’accès le justifie et que l’entreprise peut l’exploiter. De nombreuses petites entreprises doivent d’abord documenter les utilisateurs, les ressources, les systèmes sensibles, le contrôle des appareils et les limites des rôles. Ce travail précise si un simple VPN suffit ou si une architecture plus large est nécessaire.
Quel est le plus grand risque de compter uniquement sur un VPN ?
Le principal risque n’est pas le mot « VPN ». C’est un accès trop large. Si la connexion via VPN offre aux utilisateurs une portée supérieure à celle requise par leur travail, l’entreprise peut avoir besoin d’une meilleure segmentation, d’autorisations basées sur les rôles et de contrôles au niveau des ressources.
Que devons-nous faire avant de changer quoi que ce soit ?
Faites un inventaire des accès. Répertoriez les utilisateurs, les rôles, les appareils, les applications, les ressources sensibles et les chemins d’accès à distance actuels. Décidez ensuite s’il s’agit d’un simple problème de connectivité ou d’un problème plus large de contrôle d’accès.
Conclusion
La décision VPN vs Sase est vraiment une décision de maturité.
Utilisez un VPN lorsque l’entreprise a besoin d’une connexion cryptée simple pour un cas d’utilisation restreint et gérable. Commencez à penser à SASE lorsque l’entreprise a besoin d’une politique de prise en compte de l’identité, d’un contrôle au niveau des applications, d’une inspection de sécurité et d’une manière plus organisée de gérer l’accès aux utilisateurs, aux appareils et aux ressources.
Pour les petites entreprises, la meilleure réponse est généralement celle qui correspond au risque actuel et à la capacité de l’équipe à le gérer. Gardez la configuration simple lorsque le problème est simple. Planifiez une architecture plus large lorsque l’accès à distance est devenu un problème de politique, de ressources et d’opérations.