
Le piccole imprese di solito non iniziano con un’architettura di accesso. Iniziano con un problema pratico: qualcuno ha bisogno di lavorare da casa, viaggiare con un laptop, connettersi al Wi-Fi di un hotel o raggiungere una risorsa condivisa senza esporsi troppo.
È qui che spesso entra in conversazione uno VPN. È familiare, comprensibile e utile per molte esigenze ristrette di lavoro remoto e privacy. SASE, abbreviazione di Secure Access Service Edge, viene da un luogo diverso. Si tratta di un modello più ampio che combina funzioni di rete e sicurezza, solitamente per le organizzazioni che necessitano di controlli in grado di riconoscere l’identità, policy centralizzate, ispezione e un modo più maturo per gestire utenti e app distribuiti.
Quindi la vera domanda VPN vs Sase non è “quale è migliore?” Si tratta di: che tipo di problema di accesso ha effettivamente la tua azienda?
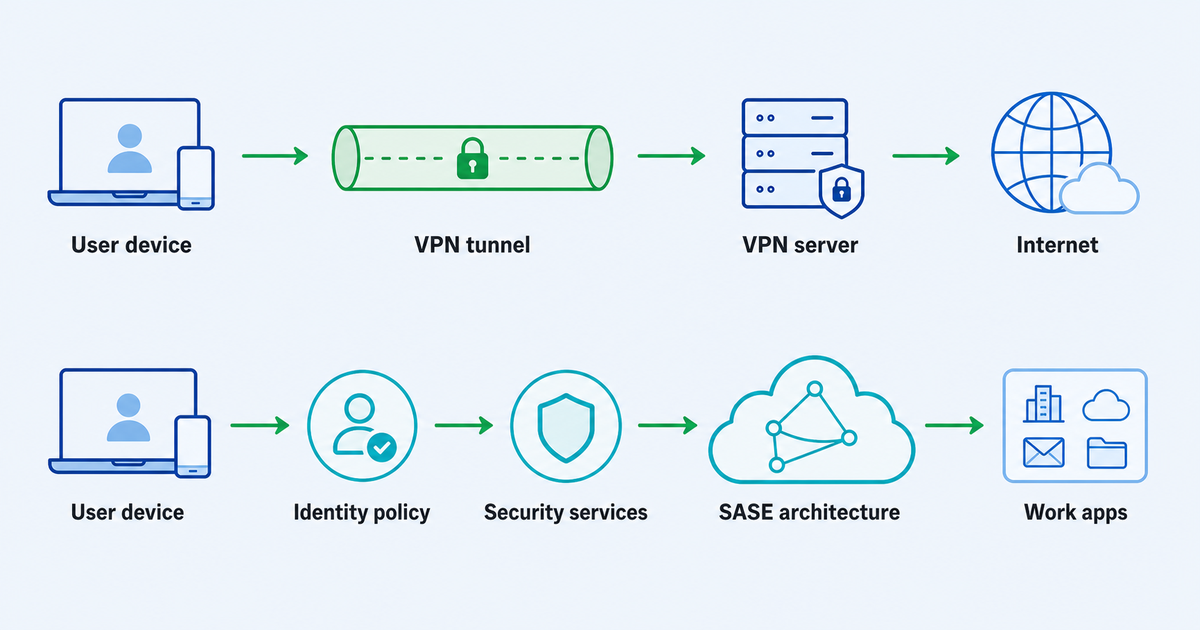
La versione breve: VPN risolve la connettività, SASE risolve l’architettura di accesso
Un VPN crea un percorso di connessione crittografato tra il dispositivo di un utente e un server o una rete VPN. Per un team di piccole dimensioni, ciò può essere sufficiente quando l’obiettivo principale è la connettività diretta o un percorso più privato su reti non affidabili.
SASE è più grande. Porta i controlli di rete e sicurezza in un’architettura fornita dal cloud. A seconda dell’ambiente, le discussioni su SASE possono includere concetti come accesso con riconoscimento dell’identità, gateway Web sicuri, controlli di accesso al cloud, firewall-as-a-service, rete definita dal software e principi zero-trust.
Per una piccola azienda la distinzione è importante perché si tratta di modelli operativi diversi:
- Un VPN è solitamente più facile da comprendere e da implementare per casi d’uso semplici.
- SASE è solitamente adatto alle aziende che necessitano di un controllo più granulare su chi può accedere a quali app, da quali dispositivi e a quali condizioni.
- Uno VPN può essere uno strato pratico per singoli e piccoli team.
- SASE è più vicino a un programma di accesso e sicurezza a lungo termine che a un singolo strumento.
Se la tua azienda ha bisogno solo di una semplice connessione crittografata per viaggi, lavoro remoto o privacy di base, un VPN potrebbe essere la scelta giusta. Se il tuo team sta crescendo, le tue app sono sparse su SaaS e sistemi privati e un ampio accesso alla rete sta diventando scomodo, potrebbe essere il momento di pensare oltre un VPN.
Quando un semplice VPN può bastare
Un semplice VPN può avere senso quando il percorso di accesso è ristretto e il rischio è facile da comprendere.
Ad esempio, un fondatore, un consulente, un responsabile di un’agenzia o un piccolo team remoto potrebbe aver bisogno di una connessione più sicura al Wi-Fi pubblico, di un percorso crittografato coerente durante il viaggio o di un modo semplice per connettersi tramite un server VPN. In tale contesto, l’obiettivo non è costruire un’architettura di sicurezza aziendale. L’obiettivo è ridurre l’esposizione in situazioni comuni e mantenere gestibile l’accesso remoto.
È più probabile che un VPN sia sufficiente quando:
- solo un numero limitato di persone necessita dell’accesso remoto;
- gli utenti sono affidabili e i ruoli sono semplici;
- l’azienda non esegue molte applicazioni interne sensibili;
- la necessità principale è la connettività crittografata piuttosto che l’applicazione di policy app per app;
- non esiste un team di sicurezza dedicato per gestire un’architettura complessa;
- i requisiti di conformità sono limitati o gestiti altrove;
- l’impresa può tollerare un modello amministrativo più semplice.
È qui che un prodotto come VPN Unlimited by KeepSolid può essere rilevante come semplice opzione VPN per utenti e piccoli team che necessitano di una connessione VPN crittografata per gli scenari quotidiani di connettività e privacy.
Ciò non rende VPN una risposta completa a ogni problema di sicurezza. Un VPN non crea automaticamente la governance delle identità, i controlli del comportamento del dispositivo, i flussi di lavoro di controllo, la segmentazione a livello di app o l’applicazione delle policy zero-trust. Se questi sono i problemi che devi risolvere, la conversazione si è spostata su un modello di accesso più ampio.
Quando il problema di accesso è diventato troppo grande per VPN
La pressione a maturare di solito appare gradualmente. Inizialmente, una o due persone necessitano dell’accesso remoto. Quindi gli appaltatori devono avere accesso. Quindi il team aggiunge strumenti SaaS, app private, pannelli di amministrazione condivisi, sistemi finanziari, dati dei clienti e dispositivi personali. Ad un certo punto, offrire un ampio accesso alla rete a tutti coloro che si connettono tramite un VPN inizia a sembrare troppo brusco.
Questo è il momento in cui la sicurezza dell’accesso remoto diventa meno incentrata sul tunnel e più sul controllo.
I segnali che indicano che la tua azienda potrebbe aver bisogno di un’architettura più ampia includono:
- ruoli diversi necessitano dell’accesso a app o dati diversi;
- gli appaltatori dovrebbero raggiungere un solo sistema e non l’intera rete;
- le risorse sensibili necessitano di maggiore approvazione, monitoraggio o segmentazione;
- i dipendenti utilizzano un mix di dispositivi gestiti e non gestiti;
- Le app SaaS e le app private fanno entrambe parte del lavoro quotidiano;
- gli account amministratore necessitano di una gestione più rigorosa rispetto ai normali account utente;
- l’azienda sta iniziando ad affrontare revisioni della sicurezza dei clienti o domande di conformità;
- la risoluzione dei problemi di accesso sta diventando difficile perché le politiche si trovano in troppi posti.
In quell’ambiente, la domanda non è più “Abbiamo un VPN?” Diventa “Possiamo prendere decisioni di accesso in base a utente, ruolo, risorsa, dispositivo e rischio?”
Questo è il territorio in cui l’architettura SASE e le idee zero-trust diventano utili.
Cosa aggiunge SASE alla Decisione
SASE non è solo uno VPN più veloce o più costoso. Si tratta di un modello di architettura per avvicinare la connettività di rete e i controlli di sicurezza, spesso attraverso servizi forniti dal cloud.
Il materiale sorgente approvato inquadra SASE come un modo per combinare funzioni di rete e sicurezza per utenti distribuiti, posizioni remote e servizi cloud. In pratica, ciò significa che SASE viene solitamente discusso quando un’azienda ha bisogno di qualcosa di più di un percorso crittografato. Ha bisogno di politiche, ispezione, segmentazione e gestione centralizzata di utenti e risorse.
Per una piccola azienda, la cosa più utile non è un elenco di acronimi aziendali. È questo:
Se tutti coloro che si connettono dovessero raggiungere più o meno le stesse cose, un VPN potrebbe continuare a funzionare. Se l’accesso deve essere diverso per ogni ruolo, app, dispositivo e livello di rischio, il pensiero SASE diventa più rilevante.
Ciò non significa che una piccola azienda debba precipitarsi in un progetto complesso. SASE può richiedere pianificazione, operazioni, valutazione dei fornitori, formazione degli utenti e gestione continua. Un’azienda senza la capacità di operare tali controlli può creare confusione più velocemente di quanto crei sicurezza.
L’approccio migliore è considerare SASE come una direzione di maturità. Comprendi per cosa è progettato per risolvere, quindi decidi se i tuoi attuali rischi di accesso giustificano la complessità aggiuntiva.
Dove si adatta Zero Trust
Lo zero trust viene spesso menzionato accanto a SASE, ma non dovrebbe prendere il sopravvento in questa discussione. Per le piccole imprese, la parte più pratica di zero trust è il passaggio da un’ampia fiducia a decisioni incentrate sulle risorse.
Invece di chiedere: “Questa persona è nella rete?” un approccio zero-trust pone domande più precise:
- Chi è l’utente?
- Quale risorsa stanno cercando di raggiungere?
- Il loro ruolo lo richiede?
- Il dispositivo è accettabile per questa risorsa?
- La sessione dovrebbe essere consentita adesso?
- L’accesso dovrebbe essere limitato, rivisto o revocato?
Questo è il cuore dell’accesso remoto zero trust: l’accesso non viene concesso solo perché qualcuno è connesso. Viene valutato in base all’utente, alla risorsa e al contesto.
La guida zero-trust del NIST è particolarmente utile in questo caso perché inquadra zero trust come un’architettura e un percorso di migrazione, non come un prodotto con un solo clic. Le piccole aziende possono utilizzare questa mentalità senza fingere di avere già un programma aziendale completamente maturo.
Il privilegio minimo è la prova pratica
L’espressione accesso con privilegi minimi sembra tecnica, ma l’idea è semplice: le persone dovrebbero ottenere l’accesso minimo di cui hanno bisogno per svolgere il proprio lavoro, per tutto il tempo in cui ne hanno bisogno.
Questo è spesso il modo più chiaro per decidere se un VPN è sufficiente.
Chiedi:
- Se un membro del team si connette tramite VPN, può vedere più del necessario?
- Un appaltatore può raggiungere solo l’app per cui è stato assunto?
- I sistemi finanziari, amministrativi, del codice sorgente o dei dati dei clienti sono separati dall’accesso ordinario?
- L’accesso può cambiare rapidamente quando qualcuno cambia ruolo o se ne va?
- Sai quali account possono raggiungere risorse sensibili?
Se è facile rispondere a queste domande e il tuo ambiente è piccolo, un VPN potrebbe comunque essere una soluzione ragionevole. Se queste domande mettono in luce delle lacune, potrebbe essere necessario maturare il modello di accesso remoto.
Un quadro decisionale per le piccole imprese
Utilizzare questo quadro prima di scegliere una direzione.
1. Elenca le risorse di cui le persone hanno bisogno
Non iniziare con gli strumenti. Inizia con le risorse.
Annota le app, i sistemi, i file, i pannelli di amministrazione, i database e i servizi condivisi che le persone devono raggiungere da remoto. Separare gli strumenti quotidiani dai sistemi sensibili. Una semplice decisione VPN diventa molto più chiara quando si sa cosa si nasconde effettivamente dietro la richiesta di accesso.
2. Associare gli utenti ai ruoli
Un’azienda composta da cinque persone potrebbe non aver bisogno di una progettazione complessa dei ruoli, ma ha comunque bisogno di confini di base. Proprietari, dipendenti, appaltatori, utenti finanziari e amministratori tecnici di solito non dovrebbero avere tutti la stessa portata.
Se i ruoli sono semplici e stabili, l’accesso VPN-based potrebbe essere sufficiente. Se i ruoli sono fluidi, temporanei o molto diversi, potresti aver bisogno di controlli politici più forti.
3. Verificare se un accesso ampio alla rete crea rischi evitabili
Un VPN tradizionale può essere molto utile, ma l’accesso ampio a livello di rete potrebbe essere troppo ampio per alcuni ambienti. Se un utente connesso può raggiungere sistemi non correlati al proprio lavoro, si tratta di un problema di progettazione, non solo di formazione dell’utente.
I modelli SASE e zero-trust cercano di ridurre tale fiducia implicita concentrandosi sulle risorse e sulle politiche. Le piccole aziende non hanno bisogno di copiare l’architettura aziendale dall’oggi al domani, ma dovrebbero notare quando un ampio accesso non è più adatto al business.
4. Guarda il controllo del dispositivo
Il controllo del dispositivo cambia la risposta. Un’azienda con laptop gestiti, aggiornamenti forzati e proprietà chiara ha un profilo di rischio diverso da un’azienda in cui dipendenti e collaboratori utilizzano dispositivi personali.
Se l’attendibilità del dispositivo è importante per le tue app sensibili, un VPN di base da solo potrebbe non rispondere a abbastanza domande.
5. Sii onesto riguardo alla capacità amministrativa
I controlli complessi richiedono attenzione. Le politiche hanno bisogno di proprietari. Le eccezioni necessitano di revisione. Gli utenti hanno bisogno di supporto. I registri e gli avvisi necessitano di qualcuno che li legga.
Se nessuno ha il tempo di gestire un’architettura più ampia, l’azienda potrebbe essere meglio servita da una configurazione semplice e ben compresa mentre documenta i rischi e si prepara per la fase successiva.
6. Separare le esigenze odierne dal prossimo passo di maturità
Non devi risolvere tutti i futuri problemi di accesso questo mese. Un piccolo team può utilizzare un VPN per le esigenze attuali preparando allo stesso tempo un inventario degli accessi, una mappa dei ruoli e un elenco di risorse sensibili più puliti.
Questa preparazione rende meno caotico un successivo progetto SASE o zero-trust.
Un modo pratico di pensare all’accesso remoto sicuro
L’accesso remoto sicuro non è un’unica categoria di prodotti con una risposta permanente. Si tratta di un insieme di scelte su come le persone raggiungono le risorse lavorative dall’esterno dell’ufficio o dalla rete affidabile.
Per una piccola azienda, una progressione sensata può assomigliare a questa:
- Iniziare con la necessità di accesso: chi ha bisogno di cosa, da dove e perché.
- Utilizzare un VPN quando è necessaria una semplice connettività crittografata o privacy per un gruppo piccolo e affidabile.
- Aggiungere regole più chiare per le risorse sensibili man mano che il team cresce.
- Prestare attenzione ai segnali che indicano che un ampio accesso sta creando rischi o costi di supporto.
- Prendi in considerazione l’architettura SASE quando identità, policy, controllo a livello di app, ispezione e maturità operativa diventano il vero problema.
La parte importante è evitare di acquistare complessità prima di poterla gestire, evitando allo stesso tempo una configurazione che dia alle persone un accesso maggiore di quello richiesto dal loro lavoro.
VPN vs SASE: rapido confronto per le piccole imprese
| Domanda | VPN può andare bene quando… | L’architettura SASE può adattarsi quando… |
|---|---|---|
| Obiettivo principale | Hai bisogno di connettività crittografata o di un percorso privato per gli scenari comuni di lavoro/viaggio a distanza. | Hai bisogno di policy di accesso centralizzate per utenti, app, posizioni e livelli di rischio. |
| Dimensione della squadra | Il team è piccolo e le esigenze di accesso sono simili. | Il team sta crescendo, distribuito o include appaltatori e più ruoli. |
| Sensibilità delle risorse | Poche risorse interne sono altamente sensibili o segmentate. | Le app sensibili, i sistemi di amministrazione, i dati dei clienti o i flussi di lavoro regolamentati richiedono un controllo più rigoroso. |
| Modello di accesso | Un ampio accesso è accettabile per l’attuale livello di rischio. | Gli utenti devono raggiungere solo app o risorse specifiche. |
| Operazioni | Hai bisogno di qualcosa di comprensibile e più facile da gestire. | Hai la capacità di gestire policy, eccezioni, monitoraggio e supporto utente. |
| Percorso di maturità | Stai risolvendo uno stretto problema di connettività/privacy ora. | Stai costruendo un’architettura di accesso a lungo termine. |
Errori comuni da evitare
Trattare SASE semplicemente come “VPN, ma più recente”
SASE non è semplicemente una nuova etichetta VPN. È un’architettura più ampia. Se un fornitore o una discussione interna lo fanno sembrare uno scambio diretto uno a uno, rallenta e definisci prima i problemi di accesso effettivi.
Mi aspetto un VPN per fare ogni lavoro di sicurezza
Un VPN può essere utile, ma non dovrebbe essere chiesto di sostituire la politica di identità, la gestione dei dispositivi, le autorizzazioni delle app, il monitoraggio, l’offboarding del personale o la segmentazione delle risorse sensibili.
Acquistare l’architettura prima che l’azienda possa gestirla
I programmi SASE richiedono la proprietà. Una piccola azienda non dovrebbe adottare un modello di accesso complesso senza sapere chi gestirà le policy, supporterà gli utenti, esaminerà le eccezioni e manterrà aggiornata la configurazione.
Ignorando il caso d’uso semplice
Alcune squadre hanno davvero bisogno di un semplice VPN. Se la necessità attuale è ristretta, la superficie di accesso è limitata e il team comprende la configurazione, uno VPN può comunque essere la scelta pratica.
Domande frequenti
SASE è sempre migliore di VPN?
No. SASE è più ampio di VPN, ma più ampio non significa automaticamente migliore per ogni piccola azienda. Se la tua esigenza è una semplice connettività crittografata per un piccolo gruppo, un VPN potrebbe essere sufficiente. Se le tue esigenze di accesso riguardano regole in grado di riconoscere l’identità, controllo a livello di app, più ruoli utente, ispezione e policy centralizzata, potrebbe valere la pena valutare l’architettura SASE.
zero trust significa no VPN?
Non necessariamente. Zero Trust è un approccio architetturale incentrato sulla riduzione della fiducia implicita e sul prendere decisioni di accesso in base a utenti, risorse e contesto. Alcune organizzazioni modernizzano l’accesso in più fasi. La domanda utile non è se esiste un VPN, ma se l’accesso è limitato a ciò di cui ciascun utente e ruolo ha effettivamente bisogno.
Una piccola azienda dovrebbe iniziare con SASE?
Solo se il problema di accesso lo giustifica e l’azienda può gestirlo. Molte piccole aziende dovrebbero innanzitutto documentare utenti, risorse, sistemi sensibili, controllo dei dispositivi e confini dei ruoli. Quel lavoro chiarisce se è sufficiente un semplice VPN o se è necessaria un’architettura più ampia.
Qual è il rischio più grande affidandosi solo a un VPN?
Il rischio principale non è la parola “ZVPN”. È un accesso eccessivamente ampio. Se la connessione tramite VPN offre agli utenti una portata maggiore di quella richiesta dal loro lavoro, l’azienda potrebbe aver bisogno di una migliore segmentazione, autorizzazioni basate sui ruoli e controlli a livello di risorse.
Cosa dovremmo fare prima di cambiare qualcosa?
Fare un inventario degli accessi. Elenca utenti, ruoli, dispositivi, app, risorse sensibili e percorsi di accesso remoto correnti. Quindi decidere se il problema è semplice connettività o un problema più ampio di controllo degli accessi.
Conclusione
La decisione VPN vs Sase è davvero una decisione di maturità.
Utilizza un VPN quando l’azienda ha bisogno di una connessione crittografata semplice per un caso d’uso ristretto e gestibile. Inizia a pensare a SASE quando l’azienda ha bisogno di policy basate sull’identità, controllo a livello di app, ispezione di sicurezza e un modo più organizzato per gestire l’accesso tra utenti, dispositivi e risorse.
Per le piccole imprese, la risposta migliore è solitamente quella che corrisponde al rischio attuale e alla capacità del team di gestirlo. Mantieni la configurazione semplice quando il problema è semplice. Pianificare un’architettura più ampia quando l’accesso remoto è diventato un problema di policy, risorse e operazioni.