
Små företag börjar vanligtvis inte med en accessarkitektur. De börjar med ett praktiskt problem: någon behöver arbeta hemifrån, resa med en bärbar dator, ansluta till hotell-Wi-Fi eller nå en delad resurs utan att exponera för mycket.
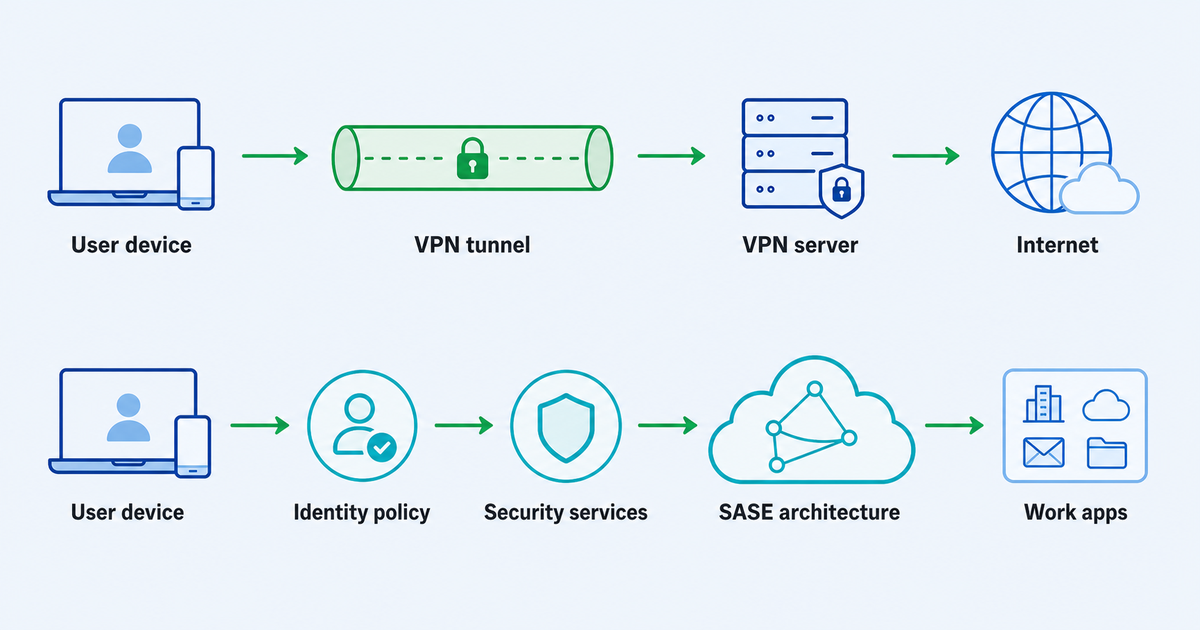
Det är där en VPN ofta kommer in i konversationen. Det är bekant, förståeligt och användbart för många smala distansarbete och integritetsbehov. SASE, förkortning för Secure Access Service Edge, kommer från en annan plats. Det är en bredare modell som kombinerar nätverks- och säkerhetsfunktioner, vanligtvis för organisationer som behöver identitetsmedvetna kontroller, centraliserad policy, inspektion och ett mer moget sätt att hantera distribuerade användare och appar.
Så den verkliga vpn vs sase frågan är inte ”vilken är bättre?” Det är: vilken typ av åtkomstproblem har ditt företag egentligen?
Den korta versionen: VPN löser anslutning, SASE löser åtkomstarkitektur
En VPN skapar en krypterad anslutningsväg mellan en användares enhet och en VPN-server eller nätverk. För ett litet team kan det räcka när huvudmålet är enkel anslutning eller en mer privat väg på opålitliga nätverk.
SASE är större. Det tar med nätverks- och säkerhetskontroller till en molnlevererad arkitektur. Beroende på miljön kan SASE-diskussioner innefatta koncept som identitetsmedveten åtkomst, säkra webbgateways, molnåtkomstkontroller, brandvägg-som-en-tjänst, mjukvarudefinierat nätverk och zero-trust-principer.
För ett litet företag är skillnaden viktig eftersom dessa är olika verksamhetsmodeller:
– SASE passar vanligtvis företag som behöver mer detaljerad kontroll över vem som kan komma åt vilka appar, från vilka enheter, under vilka förhållanden. – En VPN kan vara ett praktiskt lager för individer och små team.
- En VPN är vanligtvis lättare att förstå och rulla ut för enkla användningsfall.
- SASE är närmare ett långsiktigt åtkomst- och säkerhetsprogram än ett enda verktyg.
Om ditt företag bara behöver en enkel krypterad anslutning för resor, distansarbete eller grundläggande integritet kan en VPN vara det rätta valet. Om ditt team växer, dina appar är utspridda över SaaS och privata system, och bred nätverksåtkomst blir obekväm, kan det vara dags att tänka bortom en VPN.
När en enkel VPN kan räcka
En enkel VPN kan vara vettig när åtkomstmönstret är snävt och risken är lätt att förstå.
Till exempel kan en grundare, konsult, byråchef eller ett litet fjärrteam behöva en säkrare anslutning på offentligt Wi-Fi, en konsekvent krypterad rutt under resan eller ett grundläggande sätt att ansluta via en VPN-server. I det sammanhanget är målet inte att bygga en företagssäkerhetsarkitektur. Målet är att minska exponeringen i vanliga situationer och hålla fjärråtkomst hanterbar.
En VPN är mer sannolikt att räcka när:
– verksamheten tål en enklare administrativ modell.
- Endast ett litet antal personer behöver fjärråtkomst;
- Användare är betrodda och roller är enkla;
- företaget kör inte många känsliga interna applikationer;
- Det huvudsakliga behovet är krypterad anslutning snarare än tillämpning av app-för-app-policy;
- Det finns inget dedikerat säkerhetsteam för att driva en komplex arkitektur;
- efterlevnadskrav är begränsade eller hanteras på annat håll;
Det är här en produkt som VPN Unlimited by KeepSolid kan vara relevant som ett enkelt VPN-alternativ för användare och små team som behöver en krypterad VPN-anslutning för vardagliga anslutnings- och sekretessscenarier.
Det gör inte en VPN till ett komplett svar på alla säkerhetsproblem. En VPN skapar inte automatiskt identitetsstyrning, enhetsställningskontroller, revisionsarbetsflöden, segmentering på appnivå eller zero-trust-policyupprätthållande. Om det är de problem du behöver lösa har samtalet flyttats till en bredare åtkomstmodell.
När åtkomstproblemet har vuxit ur en VPN
Trycket att mogna uppstår vanligtvis gradvis. Till en början behöver en eller två personer fjärråtkomst. Då behöver entreprenörer tillträde. Sedan lägger teamet till SaaS-verktyg, privata appar, delade adminpaneler, ekonomisystem, klientdata och personliga enheter. Vid någon tidpunkt börjar det kännas för trubbigt att ge bred nätverksåtkomst till alla som ansluter via en VPN.
Det är då fjärråtkomstsäkerhet handlar mindre om tunneln och mer om kontroll.
Tecken på att ditt företag kan behöva en bredare arkitektur inkluderar:
- olika roller behöver tillgång till olika appar eller data;
- Entreprenörer bör endast nå ett system, inte hela nätverket.
- känsliga resurser behöver starkare godkännande, övervakning eller segmentering;
- anställda använder en blandning av hanterade och ohanterade enheter;
- SaaS-appar och privata appar är båda en del av det dagliga arbetet;
- adminkonton behöver strängare hantering än vanliga användarkonton;
- företaget börjar möta kunders säkerhetsgranskningar eller frågor om efterlevnad;
- Det blir svårt att felsöka åtkomst eftersom policyer finns på för många platser.
I den miljön är frågan inte längre ”Har vi en VPN?” Det blir ”Kan vi fatta åtkomstbeslut baserat på användare, roll, resurs, enhet och risk?”
Det är det territorium där SASE-arkitektur och zero-trust-idéer blir användbara.
Vad SASE lägger till i beslutet
SASE är inte bara en snabbare eller dyrare VPN. Det är ett arkitekturmönster för att föra nätverksanslutning och säkerhetskontroller närmare varandra, ofta genom molnlevererade tjänster.
Det godkända källmaterialet ramar in SASE som ett sätt att kombinera nätverks- och säkerhetsfunktioner för distribuerade användare, fjärrplatser och molntjänster. I praktiken betyder det att SASE vanligtvis diskuteras när ett företag behöver mer än en krypterad sökväg. Det behöver policy, inspektion, segmentering och centraliserad hantering över användare och resurser.
För ett litet företag är den mest användbara takeaway inte en lista över företagsakronymer. Det är detta:
Om alla som ansluter skulle nå ungefär samma saker kan en VPN förbli fungerande. Om åtkomsten behöver vara olika för varje roll, app, enhet och risknivå blir SASE-tänkandet mer relevant.
Det betyder inte att ett litet företag ska skynda sig in i ett komplext projekt. SASE kan kräva planering, drift, leverantörsutvärdering, användarutbildning och löpande hantering. Ett företag utan kapacitet att använda dessa kontroller kan skapa förvirring snabbare än det skapar säkerhet.
Det bättre tillvägagångssättet är att behandla SASE som en mognadsriktning. Förstå vad det är utformat för att lösa och avgör sedan om dina nuvarande åtkomstrisker motiverar den extra komplexiteten.
Där Zero Trust passar
Noll förtroende nämns ofta nära SASE, men det bör inte ta över denna diskussion. För små företag är den mest praktiska delen av zero trust övergången från ett brett förtroende till resursfokuserade beslut.
Istället för att fråga: ”Är den här personen på nätverket?” en zero-trust-strategi ställer mer exakta frågor:
– Vilken resurs försöker de nå? – Kräver deras roll det?
– Ska sessionen tillåtas nu?
- Vem är användaren?
- Är enheten acceptabel för den här resursen?
- Bör åtkomsten begränsas, ses över eller återkallas?
Det är hjärtat i zero trust fjärråtkomst: åtkomst beviljas inte bara för att någon är ansluten. Den utvärderas kring användaren, resursen och sammanhanget.
NIST:s zero-trust-vägledning är särskilt användbar här eftersom den ramar in zero trust som en arkitektur och migreringsväg, inte en produkt med ett klick. Små företag kan använda det tänkesättet utan att låtsas att de redan har ett fullt moget företagsprogram.
Minsta privilegium är det praktiska testet
Frasen minsta privilegieåtkomst låter tekniskt, men tanken är enkel: människor ska få den minsta åtkomst de behöver för att utföra sitt arbete, så länge de behöver det.
Detta är ofta det tydligaste sättet att avgöra om en VPN räcker.
Fråga:
– Vet du vilka konton som kan nå känsliga resurser?
- Om en gruppmedlem ansluter via VPN, kan de se mer än de behöver?
- Kan en entreprenör bara nå den app som de anlitats för att använda?
- Är ekonomi-, admin-, källkods- eller klientdatasystem separerade från vanlig åtkomst?
- Kan tillgången ändras snabbt när någon byter roll eller lämnar?
Om dessa frågor är lätta att besvara och din miljö är liten, kan en VPN fortfarande vara en rimlig passform. Om dessa frågor avslöjar luckor kan din fjärråtkomstmodell behöva mogna.
Ett beslutsramverk för småföretag
Använd detta ramverk innan du väljer en riktning.
1. Lista de resurser som människor behöver
Börja inte med verktyg. Börja med resurser.
Skriv ner appar, system, filer, adminpaneler, databaser och delade tjänster som människor behöver nå på distans. Separera vardagliga verktyg från känsliga system. Ett enkelt VPN-beslut blir mycket tydligare när du vet vad som faktiskt ligger bakom åtkomstbegäran.
2. Mappa användare till roller
Ett företag med fem personer behöver kanske inte komplex rolldesign, men det behöver ändå grundläggande gränser. Ägare, anställda, entreprenörer, ekonomianvändare och tekniska administratörer bör vanligtvis inte alla ha samma räckvidd.
Om rollerna är enkla och stabila kan VPN-based-åtkomst räcka. Om rollerna är flytande, tillfälliga eller mycket olika kan du behöva starkare policykontroller.
3. Kontrollera om bred nätverksåtkomst skapar risker som kan undvikas
En traditionell VPN kan vara mycket användbar, men bred åtkomst på nätverksnivå kan vara för bred för vissa miljöer. Om en ansluten användare kan nå system som inte är relaterade till deras jobb är det en designfråga, inte bara en användarutbildningsfråga.
Modellerna SASE och zero-trust försöker minska det implicita förtroendet genom att fokusera på resurser och policy. Små företag behöver inte kopiera företagsarkitektur över en natt, men de bör märka när bred åtkomst inte längre matchar verksamheten.
4. Titta på enhetskontroll
Enhetskontroll ändrar svaret. Ett företag med hanterade bärbara datorer, påtvingade uppdateringar och tydligt ägande har en annan riskprofil än ett företag där anställda och entreprenörer använder personliga enheter.
Om enhetsförtroende är viktigt för dina känsliga appar, kanske en grundläggande VPN i sig inte svarar på tillräckligt många frågor.
5. Var ärlig om administratörskapacitet
Komplexa kontroller kräver omsorg. Politik behöver ägare. Undantag behöver ses över. Användare behöver stöd. Loggar och varningar behöver någon som läser dem.
Om ingen har tid att driva en större arkitektur kan företaget vara bättre betjänt av en enkel, välförstådd setup samtidigt som det dokumenterar risker och förbereder sig för nästa steg.
6. Separera dagens behov från nästa mognadssteg
Du behöver inte lösa alla framtida åtkomstproblem denna månad. Ett litet team kan använda en VPN för aktuella behov samtidigt som de förbereder en renare åtkomstinventering, rollkarta och lista över känsliga resurser.
Den förberedelsen gör ett senare SASE- eller zero-trust-projekt mindre kaotiskt.
Ett praktiskt sätt att tänka på säker fjärråtkomst
Säker fjärråtkomst är inte en enda produktkategori med ett permanent svar. Det är en uppsättning val om hur människor når arbetsresurser utanför kontoret eller det betrodda nätverket.
För ett litet företag kan en vettig utveckling se ut så här:
- Börja med åtkomstbehovet: vem behöver vad, varifrån och varför.
- Använd en VPN när behovet är enkel krypterad anslutning eller integritet för en liten, pålitlig grupp.
- Lägg till tydligare regler för känsliga resurser när teamet växer.
- Håll utkik efter tecken på att bred åtkomst skapar risker eller stöder omkostnader.
- Tänk på SASE-arkitekturen när identitet, policy, kontroll på appnivå, inspektion och operativ mognad blir det verkliga problemet.
Den viktiga delen är att undvika att köpa komplexitet innan du kan använda den, samtidigt som du undviker en installation som ger människor mer åtkomst än vad deras arbete kräver.
VPN vs SASE: Snabb jämförelse för små företag
| Fråga | VPN kan passa när… | SASE-arkitekturen kan passa när… |
|---|---|---|
| Huvudmål | Du behöver krypterad anslutning eller en privat rutt för vanliga scenarier för fjärrarbete/resor. | Du behöver en centraliserad åtkomstpolicy för användare, appar, platser och risknivåer. |
| Lagstorlek | Teamet är litet och tillgångsbehoven är liknande. | Teamet växer, distribueras eller inkluderar entreprenörer och flera roller. |
| Resurskänslighet | Få interna resurser är mycket känsliga eller segmenterade. | Känsliga appar, administratörssystem, klientdata eller reglerade arbetsflöden kräver hårdare kontroll. |
| Åtkomstmodell | Bred åtkomst är acceptabelt för den nuvarande risknivån. | Användare bör endast nå specifika appar eller resurser. |
| Verksamhet | Du behöver något begripligt och lättare att hantera. | Du har kapacitet att hantera policyer, undantag, övervakning och användarsupport. |
| Mognadsväg | Du löser ett snävt anslutnings-/integritetsproblem nu. | Du bygger en långsiktig accessarkitektur. |
Vanliga misstag att undvika
Behandla SASE som bara ”VPN, men nyare”
SASE är inte bara en nyare VPN-etikett. Det är en bredare arkitektur. Om en leverantör eller intern diskussion får det att låta som ett direkt en-till-en-byte, sakta ner och definiera de faktiska åtkomstproblemen först.
Förväntar sig att en VPN ska göra alla säkerhetsjobb
En VPN kan vara användbar, men den bör inte uppmanas att ersätta identitetspolicy, enhetshantering, appbehörigheter, övervakning, personalavhopp eller segmentering av känsliga resurser.
Köper arkitektur innan företaget kan driva den
SASE-program kräver ägande. Ett litet företag bör inte anta en komplex åtkomstmodell utan att veta vem som ska hantera policyer, stödja användare, granska undantag och hålla inställningarna aktuella.
Ignorerar det enkla användningsfallet
Vissa lag behöver verkligen en enkel VPN. Om det nuvarande behovet är snävt, åtkomstytan är begränsad och teamet förstår upplägget kan en VPN fortfarande vara det praktiska valet.
Vanliga frågor
Är SASE alltid bättre än en VPN?
Nej. SASE är bredare än en VPN, men bredare betyder inte automatiskt bättre för varje litet företag. Om ditt behov är enkel krypterad anslutning för en liten grupp kan det räcka med en VPN. Om dina åtkomstbehov involverar identitetsmedvetna regler, kontroll på appnivå, flera användarroller, inspektion och centraliserad policy, kan SASE-arkitekturen vara värd att utvärdera.
Betyder zero trust ingen VPN?
Inte nödvändigtvis. Noll förtroende är en arkitekturstrategi fokuserad på att minska implicit förtroende och fatta åtkomstbeslut kring användare, resurser och sammanhang. Vissa organisationer moderniserar åtkomsten i etapper. Den användbara frågan är inte om en VPN existerar, utan om åtkomsten är begränsad till vad varje användare och roll faktiskt behöver.
Ska ett litet företag börja med SASE?
Endast om åtkomstproblemet motiverar det och företaget kan driva det. Många små företag bör först dokumentera användare, resurser, känsliga system, enhetskontroll och rollgränser. Det arbetet klargör om det räcker med en enkel VPN eller om det behövs en bredare arkitektur.
Vilken är den största risken med att bara lita på en VPN?
Den största risken är inte ordet ”VPN.” Det är för bred åtkomst. Om anslutning via VPN ger användarna mer räckvidd än vad deras arbete kräver, kan företaget behöva bättre segmentering, rollbaserade behörigheter och kontroller på resursnivå.
Vad ska vi göra innan vi ändrar något?
Gör en åtkomstinventering. Lista användare, roller, enheter, appar, känsliga resurser och aktuella fjärråtkomstvägar. Bestäm sedan om problemet är enkel anslutning eller ett bredare problem med åtkomstkontroll.
Slutsats
Beslutet vpn vs sase är verkligen ett mognadsbeslut.
Använd en VPN när företaget behöver en okomplicerad krypterad anslutning för ett smalt, hanterbart användningsfall. Börja tänka på SASE när företaget behöver identitetsmedveten policy, kontroll på appnivå, säkerhetsinspektion och ett mer organiserat sätt att hantera åtkomst mellan användare, enheter och resurser.
För små företag är det bästa svaret vanligtvis det som matchar den aktuella risken och teamets förmåga att driva den. Håll installationen enkel när problemet är enkelt. Planera för en bredare arkitektur när fjärråtkomst har blivit ett policy-, resurs- och driftsproblem.