
Pienet yritykset eivät yleensä aloita pääsyarkkitehtuurilla. Ne alkavat käytännön ongelmasta: jonkun täytyy työskennellä kotoa, matkustaa kannettavan tietokoneen kanssa, muodostaa yhteys hotellin Wi-Fi-verkkoon tai päästä jaettuun resurssiin paljastamatta liikaa.
Siellä VPN tulee usein keskusteluun. Se on tuttu, ymmärrettävä ja hyödyllinen moniin kapeisiin etätyö- ja yksityisyystarpeisiin. SASE, lyhenne sanoista Secure Access Service Edge, tulee toisesta paikasta. Se on laajempi malli, jossa yhdistyvät verkko- ja suojaustoiminnot, yleensä organisaatioille, jotka tarvitsevat identiteettitietoisia valvontatoimia, keskitettyä käytäntöä, tarkastuksia ja kypsempää tapaa hallita hajautettuja käyttäjiä ja sovelluksia.
Joten todellinen vpn vs sase -kysymys ei ole ”kumpi on parempi?” Se on: millainen pääsyongelma yritykselläsi on?
Lyhyt versio: VPN ratkaisee liitettävyyden, SASE ratkaisee pääsyarkkitehtuurin
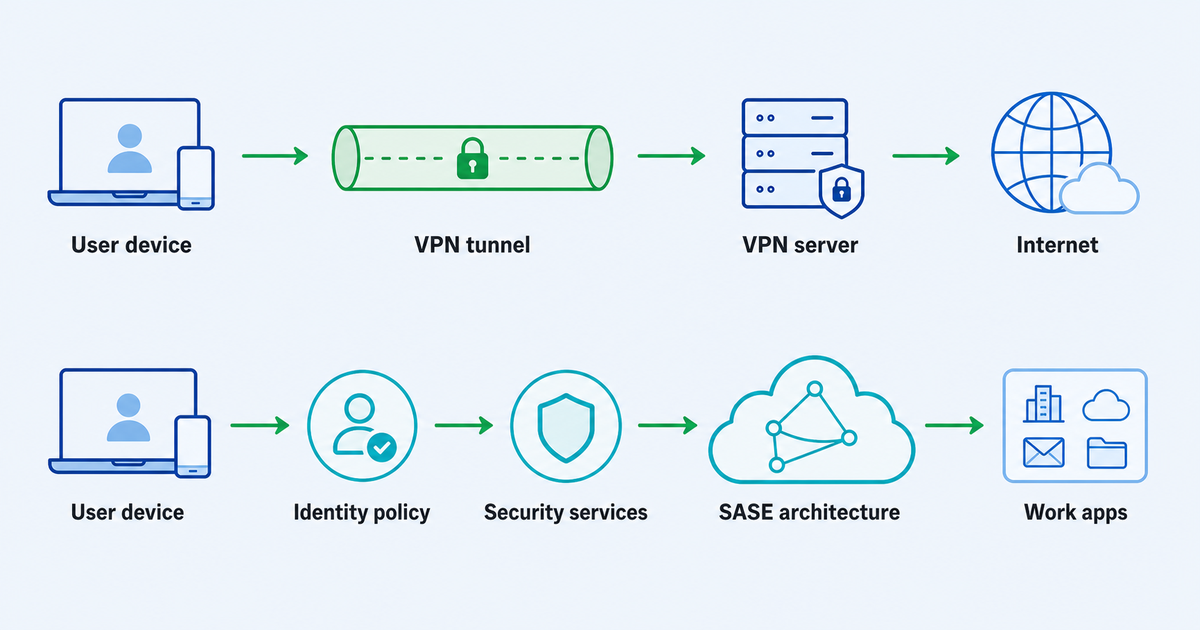
VPN luo salatun yhteyspolun käyttäjän laitteen ja VPN-palvelimen tai verkon välille. Pienelle tiimille se voi riittää, kun päätavoitteena on suora yhteys tai yksityisempi reitti epäluotettavissa verkoissa.
SASE on suurempi. Se tuo verkko- ja suojausohjaukset pilvipohjaiseen arkkitehtuuriin. Ympäristöstä riippuen SASE-keskusteluihin voi sisältyä sellaisia käsitteitä kuin identiteettitietoinen pääsy, suojatut verkkoyhdyskäytävät, pilvipalvelun käytön hallinta, palomuuri palveluna, ohjelmiston määrittämä verkkotoiminta ja zero-trust-periaatteet.
Pienelle yritykselle erolla on merkitystä, koska nämä ovat erilaisia toimintamalleja:
- VPN on yleensä helpompi ymmärtää ja ottaa käyttöön yksinkertaisia käyttötapauksia varten.
- SASE sopii yleensä yrityksille, jotka tarvitsevat tarkempaa hallintaa sen suhteen, kuka voi käyttää mitäkin sovelluksia, miltä laitteelta ja missä olosuhteissa.
- VPN voi olla käytännöllinen kerros yksilöille ja pienille ryhmille.
- SASE on lähempänä pitkäaikaista pääsy- ja suojausohjelmaa kuin yksittäinen työkalu.
Jos yrityksesi tarvitsee vain yksinkertaisen salatun yhteyden matkustamista, etätyötä tai perusyksityisyyttä varten, VPN voi olla oikean kokoinen valinta. Jos tiimisi kasvaa, sovelluksesi ovat hajallaan SaaS- ja yksityisissä järjestelmissä ja laajasta verkkoyhteydestä on tulossa epämukavaa, voi olla aika ajatella pidemmälle kuin VPN.
Kun yksinkertainen VPN saattaa riittää
Yksinkertainen VPN voi olla järkevä, kun pääsykuvio on kapea ja riski on helppo ymmärtää.
Esimerkiksi perustaja, konsultti, toimiston johtaja tai pieni etätiimi saattaa tarvita turvallisemman yhteyden julkisessa Wi-Fi-verkossa, johdonmukaisen salatun reitin matkan aikana tai perustavan muodostaa yhteys VPN-palvelimen kautta. Tässä yhteydessä tavoitteena ei ole rakentaa yrityksen tietoturva-arkkitehtuuria. Tavoitteena on vähentää altistumista yleisissä tilanteissa ja pitää etäkäyttö hallittavissa.
VPN riittää todennäköisemmin, kun:
- vain pieni joukko ihmisiä tarvitsee etäkäytön;
- Käyttäjiin luotetaan ja roolit ovat yksinkertaisia;
- yhtiö ei käytä monia herkkiä sisäisiä sovelluksia;
- tärkein tarve on salattu yhteys sovelluskohtaisen käytännön täytäntöönpanon sijaan;
- monimutkaista arkkitehtuuria varten ei ole erityistä turvallisuusryhmää;
- vaatimustenmukaisuusvaatimukset ovat rajoitettuja tai niitä käsitellään muualla;
- yritys sietää yksinkertaisempaa hallintomallia.
Tässä VPN Unlimited by KeepSolid:n kaltainen tuote voi olla merkityksellinen suoraviivaisena VPN-vaihtoehtona käyttäjille ja pienille ryhmille, jotka tarvitsevat salatun VPN-yhteyden päivittäisiin yhteyksiin ja yksityisyyteen.
Se ei tee VPN:stä täydellistä vastausta kaikkiin tietoturvaongelmiin. VPN ei luo automaattisesti identiteetin hallintaa, laitteen asennontarkistuksia, tarkastustyönkulkuja, sovellustason segmentointia tai zero-trust-käytännön valvontaa. Jos nämä ovat ongelmia, jotka sinun on ratkaistava, keskustelu on siirtynyt laajempaan pääsymalliin.
Kun pääsyongelma on ohittanut VPN
Kypsymispaine ilmaantuu yleensä vähitellen. Aluksi yksi tai kaksi ihmistä tarvitsee etäkäytön. Silloin urakoitsijat tarvitsevat pääsyn. Sitten tiimi lisää SaaS-työkalut, yksityiset sovellukset, jaetut hallintapaneelit, rahoitusjärjestelmät, asiakastiedot ja henkilökohtaiset laitteet. Jossain vaiheessa laajan verkkoyhteyden antaminen kaikille, jotka muodostavat yhteyden VPN:n kautta, alkaa tuntua liian tylsältä.
Silloin etäkäytön turvallisuudesta tulee vähemmän tunnelissa vaan enemmän ohjauksessa.
Merkkejä siitä, että yrityksesi saattaa tarvita laajempaa arkkitehtuuria, ovat:
- Eri roolit tarvitsevat pääsyn erilaisiin sovelluksiin tai tietoihin;
- urakoitsijoiden tulisi tavoittaa vain yksi järjestelmä, ei koko verkko;
- herkät resurssit tarvitsevat vahvempaa hyväksyntää, seurantaa tai segmentointia;
- työntekijät käyttävät sekä hallittuja että hallitsemattomia laitteita;
- SaaS-sovellukset ja yksityiset sovellukset ovat molemmat osa päivittäistä työtä;
- järjestelmänvalvojan tilit tarvitsevat tiukempaa käsittelyä kuin tavalliset käyttäjätilit;
- yritys alkaa kohdata asiakkaiden turvallisuusarviointeja tai vaatimustenmukaisuuskysymyksiä;
- pääsyn vianetsintä on vaikeaa, koska politiikkaa on liian monessa paikassa.
Tässä ympäristössä kysymys ei ole enää ”Onko meillä VPN?” Siitä tulee ”Voimmeko tehdä pääsypäätöksiä käyttäjän, roolin, resurssin, laitteen ja riskin perusteella?”
Tämä on alue, jolla SASE-arkkitehtuuri ja zero-trust-ideat tulevat hyödyllisiksi.
Mitä SASE lisää päätökseen
SASE ei ole vain nopeampi tai kalliimpi VPN. Se on arkkitehtuurimalli verkkoyhteyksien ja suojausohjaimien tuomiseksi lähemmäksi toisiaan, usein pilvipalveluiden kautta.
Hyväksytty lähdemateriaali kehystää SASE tapana yhdistää verkko- ja tietoturvatoiminnot hajautetuille käyttäjille, etäsijainneille ja pilvipalveluille. Käytännössä tämä tarkoittaa, että SASE:stä keskustellaan yleensä silloin, kun yritys tarvitsee muutakin kuin salatun polun. Se tarvitsee käytäntöjä, tarkastuksia, segmentointia ja keskitettyä hallintaa käyttäjien ja resurssien kesken.
Pienelle yritykselle hyödyllisin takeaway ei ole luettelo yrityksen lyhenteistä. Se on tämä:
Jos kaikkien yhdistävien pitäisi saavuttaa suunnilleen samat asiat, VPN saattaa pysyä toimivana. Jos pääsyn on oltava erilainen kullekin roolille, sovellukselle, laitteelle ja riskitasolle, SASE-ajattelusta tulee tärkeämpää.
Tämä ei tarkoita, että pienen yrityksen pitäisi kiirehtiä monimutkaiseen projektiin. SASE voi vaatia suunnittelua, toimintaa, toimittajan arviointia, käyttäjien koulutusta ja jatkuvaa hallintaa. Yritys, jolla ei ole kykyä käyttää näitä ohjaimia, voi aiheuttaa sekaannusta nopeammin kuin turvallisuuden.
Parempi lähestymistapa on käsitellä SASE:tä maturiteettisuuntana. Ymmärrä, mitä se on suunniteltu ratkaisemaan, ja päätä sitten, oikeuttavatko nykyiset pääsyriskisi ylimääräisen monimutkaisuuden.
Mihin Zero Trust sopii
Nolla luottamus mainitaan usein lähellä SASE, mutta sen ei pitäisi viedä tätä keskustelua. Pienille yrityksille zero trust:n käytännöllisin osa on siirtyminen laajasta luottamuksesta resurssikeskeisiin päätöksiin.
Sen sijaan, että kysyisit ”Onko tämä henkilö verkossa?” zero-trust-lähestymistapa esittää tarkempia kysymyksiä:
- Kuka on käyttäjä?
- Mitä resursseja he yrittävät saavuttaa?
- Vaatiiko heidän roolinsa sitä?
- Onko laite hyväksyttävä tälle resurssille?
- Pitäisikö istunto sallia nyt?
- Pitäisikö pääsyä rajoittaa, tarkistaa tai peruuttaa?
Se on zero trust-etäkäytön ydin: pääsyä ei myönnetä vain siksi, että joku on yhteydessä. Sitä arvioidaan käyttäjän, resurssin ja kontekstin ympärillä.
NISTin zero-trust-opastus on erityisen hyödyllinen tässä, koska se kehystää zero trust:n arkkitehtuuriksi ja siirtymäpoluksi, ei yhden napsautuksen tuotteeksi. Pienet yritykset voivat käyttää tätä ajattelutapaa teeskentelemättä, että niillä on jo täysin kypsä yritysohjelma.
Pienin etuoikeus on käytännön koe
Vähimmäisoikeuksien käyttöoikeus kuulostaa tekniseltä, mutta idea on yksinkertainen: ihmisten tulisi saada työnsä suorittamiseen tarvittava vähimmäiskäyttöoikeus niin kauan kuin he sitä tarvitsevat.
Tämä on usein selkein tapa päättää, riittääkö VPN.
Kysy:
- Jos tiimin jäsen muodostaa yhteyden VPN:n kautta, voiko hän nähdä enemmän kuin tarvitsee?
- Voiko urakoitsija tavoittaa vain yhden sovelluksen, jota se on palkattu käyttämään?
- Onko talous-, hallinta-, lähdekoodi- tai asiakastietojärjestelmät erotettu tavallisesta pääsystä?
- Voiko pääsy muuttua nopeasti, kun joku vaihtaa rooleja tai lähtee?
- Tiedätkö, mitkä tilit voivat tavoittaa arkaluonteisia resursseja?
Jos näihin kysymyksiin on helppo vastata ja ympäristösi on pieni, VPN saattaa silti olla kohtuullinen. Jos nämä kysymykset paljastavat aukkoja, etäkäyttömallisi saattaa joutua kypsymään.
Pienyrityksen päätöksentekokehys
Käytä tätä kehystä ennen kuin valitset suunnan.
1. Listaa ihmisten tarvitsemat resurssit
Älä aloita työkaluilla. Aloita resursseista.
Kirjoita muistiin sovellukset, järjestelmät, tiedostot, hallintapaneelit, tietokannat ja jaetut palvelut, jotka ihmisten on tavoitettava etäältä. Erota päivittäiset työkalut herkistä järjestelmistä. Yksinkertaisesta VPN-päätöksestä tulee paljon selkeämpi, kun tiedät, mikä pääsypyynnön takana on.
2. Yhdistä käyttäjät rooleihin
Viiden hengen yritys ei ehkä tarvitse monimutkaista roolisuunnittelua, mutta se tarvitsee silti perusrajat. Omistajilla, työntekijöillä, urakoitsijoilla, rahoituskäyttäjillä ja teknisillä järjestelmänvalvojilla ei yleensä pitäisi olla samaa ulottuvuutta.
Jos roolit ovat yksinkertaisia ja vakaita, VPN-based-käyttö saattaa riittää. Jos roolit ovat vaihtelevia, väliaikaisia tai hyvin erilaisia, saatat tarvita vahvempaa käytäntöjen valvontaa.
3. Tarkista, aiheuttaako laaja verkkoyhteys vältettävissä olevan riskin
Perinteinen VPN voi olla erittäin hyödyllinen, mutta laaja verkkotason käyttöoikeus voi olla liian laaja joissakin ympäristöissä. Jos yhdistetty käyttäjä pääsee käsiksi järjestelmiin, jotka eivät liity hänen työhönsä, se on suunnittelukysymys, ei vain käyttäjien koulutuskysymys.
SASE- ja zero-trust-mallit yrittävät vähentää tätä implisiittistä luottamusta keskittymällä resursseihin ja politiikkaan. Pienten yritysten ei tarvitse kopioida yritysarkkitehtuuria yhdessä yössä, mutta niiden tulisi huomata, kun laaja käyttöoikeus ei enää vastaa liiketoimintaa.
4. Katso laitteen ohjausta
Laiteohjaus muuttaa vastausta. Yrityksellä, jolla on hallittuja kannettavia tietokoneita, pakotettuja päivityksiä ja selkeä omistajuus, on erilainen riskiprofiili kuin yrityksellä, jossa työntekijät ja urakoitsijat käyttävät henkilökohtaisia laitteita.
Jos laitteen luottamus on tärkeää arkaluonteisille sovelluksille, perus-VPN ei välttämättä vastaa tarpeeksi kysymyksiin.
5. Ole rehellinen järjestelmänvalvojan kapasiteetista
Monimutkaiset hallintalaitteet vaativat huolellisuutta. Politiikat tarvitsevat omistajia. Poikkeukset vaativat tarkastelua. Käyttäjät tarvitsevat tukea. Lokit ja hälytykset tarvitsevat jonkun lukemaan ne.
Jos kenelläkään ei ole aikaa käyttää suurempaa arkkitehtuuria, yritys voi palvella paremmin yksinkertaisella, hyvin ymmärrettävällä asetuksella, kun se dokumentoi riskit ja valmistautuu seuraavaan vaiheeseen.
6. Erottele tämän päivän tarve seuraavasta kypsyysasteesta
Sinun ei tarvitse ratkaista kaikkia tulevia pääsyongelmia tässä kuussa. Pieni tiimi voi käyttää VPN:tä nykyisiin tarpeisiin ja samalla valmistella puhtaamman pääsyluettelon, roolikartan ja arkaluonteisten resurssien luettelon.
Tämä valmistelu tekee myöhemmästä SASE- tai zero-trust-projektista vähemmän kaoottisen.
Käytännöllinen tapa ajatella suojattua etäkäyttöä
Suojattu etäkäyttö ei ole yksittäinen tuoteluokka, jolla on yksi pysyvä vastaus. Se on joukko valintoja siitä, kuinka ihmiset tavoittavat työresursseja toimiston tai luotetun verkon ulkopuolelta.
Pienelle yritykselle järkevä kehitys voi näyttää tältä:
- Aloita pääsytarpeesta: kuka tarvitsee mitä, mistä ja miksi.
- Käytä VPN, kun tarvitaan yksinkertaista salattua yhteyttä tai yksityisyyttä pienelle, luotettavalle ryhmälle.
- Lisää selkeämpiä sääntöjä arkaluonteisille resursseille tiimin kasvaessa.
- Tarkkaile merkkejä siitä, että laaja saatavuus aiheuttaa riskin tai tuen yleiskustannuksia.
- Harkitse SASE-arkkitehtuuria, kun identiteetistä, käytännöistä, sovellustason ohjauksesta, tarkastuksesta ja toiminnan kypsyydestä tulee todellinen ongelma.
Tärkeää on välttää ostamasta monimutkaisuutta ennen kuin voit käyttää sitä ja välttää samalla asetuksia, jotka tarjoavat ihmisille enemmän pääsyä kuin heidän työnsä vaatii.
VPN vs SASE: Pikavertailu pienille yrityksille
| Kysymys | VPN saattaa sopia, kun… | SASE-arkkitehtuuri saattaa sopia, kun… |
|---|---|---|
| Päätavoite | Tarvitset salatun yhteyden tai yksityisen reitin yleisiä etätyö-/matkuskenaarioita varten. | Tarvitset keskitetyn käyttöoikeuskäytännön käyttäjille, sovelluksille, sijainneille ja riskitasoille. |
| Joukkueen koko | Joukkue on pieni ja pääsytarpeet ovat samanlaiset. | Tiimi kasvaa, jakautuu tai sisältää urakoitsijoita ja useita rooleja. |
| Resurssiherkkyys | Harvat sisäiset resurssit ovat erittäin herkkiä tai segmentoituja. | Arkaluonteiset sovellukset, hallintajärjestelmät, asiakastiedot tai säännellyt työnkulut vaativat tiukempaa valvontaa. |
| Pääsymalli | Laaja pääsy on hyväksyttävää nykyiselle riskitasolle. | Käyttäjien tulisi tavoittaa vain tiettyjä sovelluksia tai resursseja. |
| Toiminta | Tarvitset jotain ymmärrettävää ja helpompi hallita. | Sinulla on valmiudet hallita käytäntöjä, poikkeuksia, valvontaa ja käyttäjätukea. |
| Kypsyyspolku | Ratkaiset nyt kapeaa yhteys/yksityisyysongelmaa. | Olet rakentamassa pitkän aikavälin pääsyarkkitehtuuria. |
Yleisiä virheitä vältettäväksi
SASE:n käsitteleminen vain nimellä ”VPN, mutta uudempi”
SASE ei ole vain uudempi VPN-tarra. Se on laajempi arkkitehtuuri. Jos toimittaja tai sisäinen keskustelu saa sen kuulostamaan suoralta kahdenkeskiseltä vaihdolta, hidasta ja määritä ensin todelliset pääsyongelmat.
Odotetaan, että VPN tekee kaikki turvallisuustyöt
VPN voi olla hyödyllinen, mutta sitä ei pidä pyytää korvaamaan identiteettikäytäntöä, laitehallintaa, sovellusten käyttöoikeuksia, valvontaa, henkilöstön poissulkemista tai arkaluonteisten resurssien segmentointia.
Arkkitehtuurin ostaminen ennen kuin yritys voi käyttää sitä
SASE-ohjelmat edellyttävät omistajuutta. Pienen yrityksen ei pitäisi ottaa käyttöön monimutkaista käyttöoikeusmallia tietämättä, kuka hallinnoi käytäntöjä, tukee käyttäjiä, tarkistaa poikkeukset ja pitää asetukset ajan tasalla.
Yksinkertaisen käyttötapauksen huomioiminen
Jotkut joukkueet todella tarvitsevat yksinkertaisen VPN:n. Jos nykyinen tarve on kapea, pääsypinta on rajallinen ja tiimi ymmärtää asennuksen, VPN voi silti olla käytännöllinen valinta.
UKK
Onko SASE aina parempi kuin VPN?
Ei. SASE on leveämpi kuin VPN, mutta leveämpi ei automaattisesti tarkoita parempaa jokaiselle pienelle yritykselle. Jos tarvitset yksinkertaista salattua yhteyttä pienelle ryhmälle, VPN saattaa riittää. Jos käyttötarpeisiisi liittyy identiteettitietoisia sääntöjä, sovellustason valvontaa, useita käyttäjärooleja, tarkastusta ja keskitettyä käytäntöä, SASE-arkkitehtuuri saattaa olla arvioimisen arvoinen.
Tarkoittaako zero trust ei VPN?
Ei välttämättä. Nolla luottamus on arkkitehtuurilähestymistapa, joka keskittyy vähentämään implisiittistä luottamusta ja tekemään käyttöoikeuksia käyttäjien, resurssien ja kontekstin perusteella. Jotkut organisaatiot modernisoivat pääsyä vaiheittain. Hyödyllinen kysymys ei ole, onko VPN olemassa, vaan se, onko pääsy rajoitettu siihen, mitä kukin käyttäjä ja rooli todella tarvitsee.
Pitäisikö pienen yrityksen aloittaa SASE?
Vain jos pääsyongelma oikeuttaa sen ja yritys voi toimia sen. Monien pienten yritysten tulisi ensin dokumentoida käyttäjät, resurssit, herkät järjestelmät, laitehallinta ja roolirajat. Tämä työ selventää, riittääkö yksinkertainen VPN vai tarvitaanko laajempi arkkitehtuuri.
Mikä on suurin riski luottaa vain VPN-malliin?
Pääriski ei ole sana ”VPN”. Se on liian laaja pääsy. Jos yhteyden muodostaminen VPN:n kautta antaa käyttäjille enemmän kattavuutta kuin heidän työnsä vaatii, yritys saattaa tarvita parempaa segmentointia, roolipohjaisia käyttöoikeuksia ja resurssitason hallintaa.
Mitä meidän pitäisi tehdä ennen kuin muutamme mitään?
Tee pääsyluettelo. Listaa käyttäjät, roolit, laitteet, sovellukset, arkaluontoiset resurssit ja nykyiset etäkäyttöreitit. Päätä sitten, onko ongelma yksinkertainen liitettävyys vai laajempi pääsynhallintaongelma.
Yhteenveto
vpn vs sase -päätös on todella kypsyyspäätös.
Käytä VPN, kun yritys tarvitsee suoraviivaisen salatun yhteyden kapeaan, hallittavaan käyttötapaukseen. Ala miettiä SASE:tä, kun yritys tarvitsee identiteettitietoista käytäntöä, sovellustason valvontaa, tietoturvatarkastuksia ja järjestelmällisempää tapaa hallita käyttäjien, laitteiden ja resurssien käyttöä.
Pienille yrityksille paras vastaus on yleensä se, joka vastaa nykyistä riskiä ja tiimin kykyä hallita sitä. Pidä asennus yksinkertaisena, kun ongelma on yksinkertainen. Suunnittele laajempi arkkitehtuuri, kun etäkäytöstä on tullut käytäntö-, resurssi- ja toimintaongelma.